¿Qué es el análisis de malware?
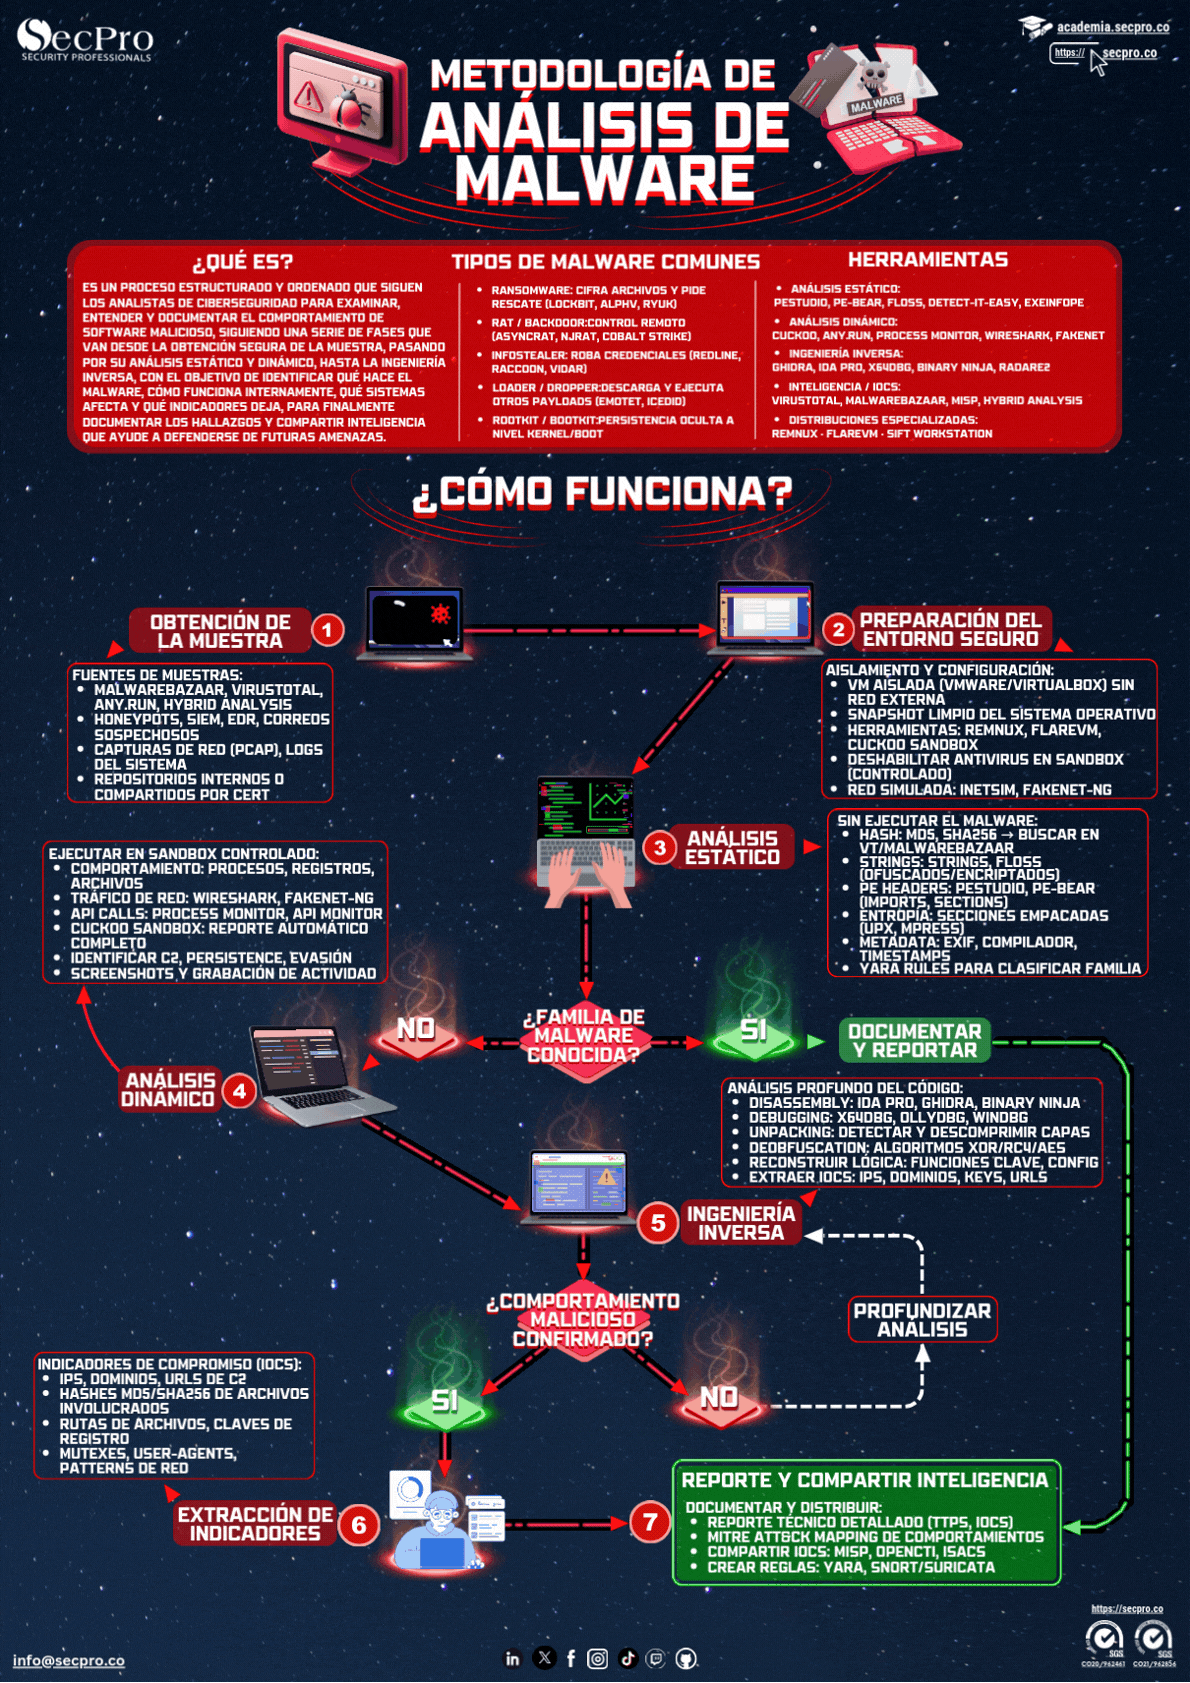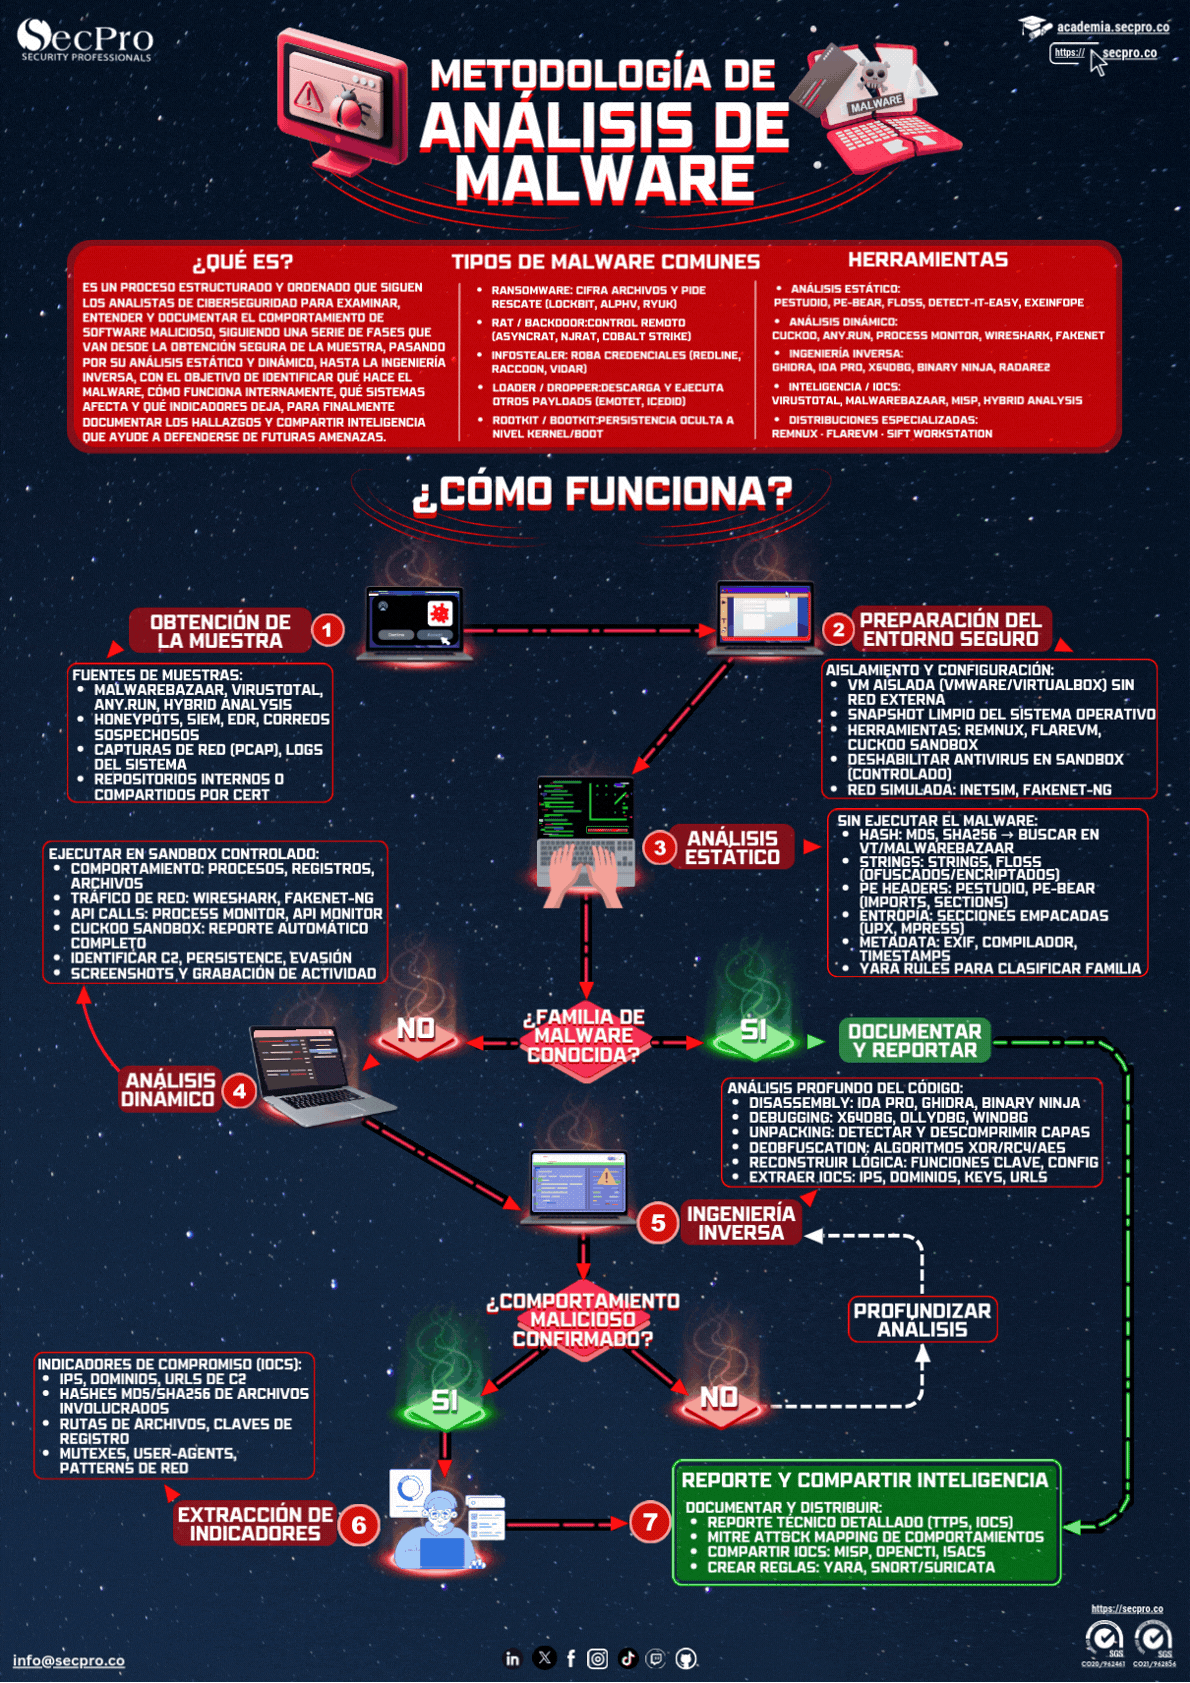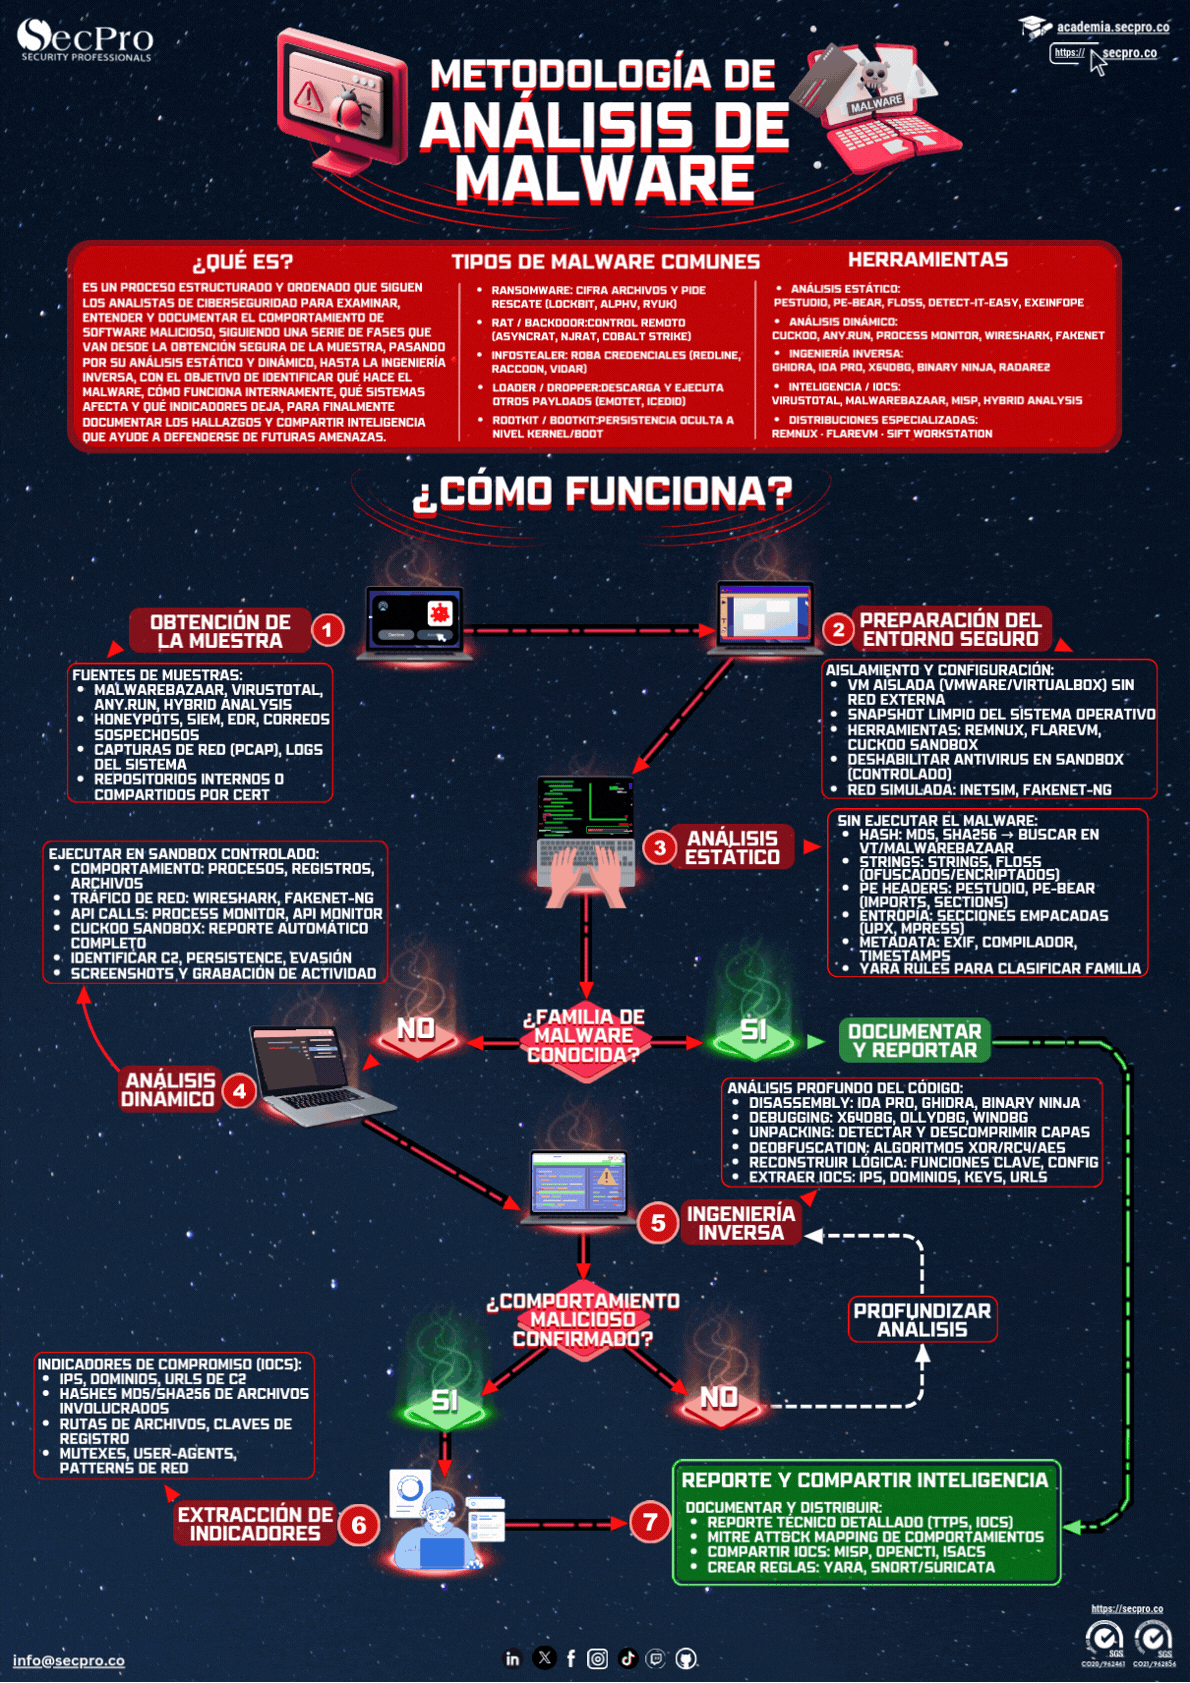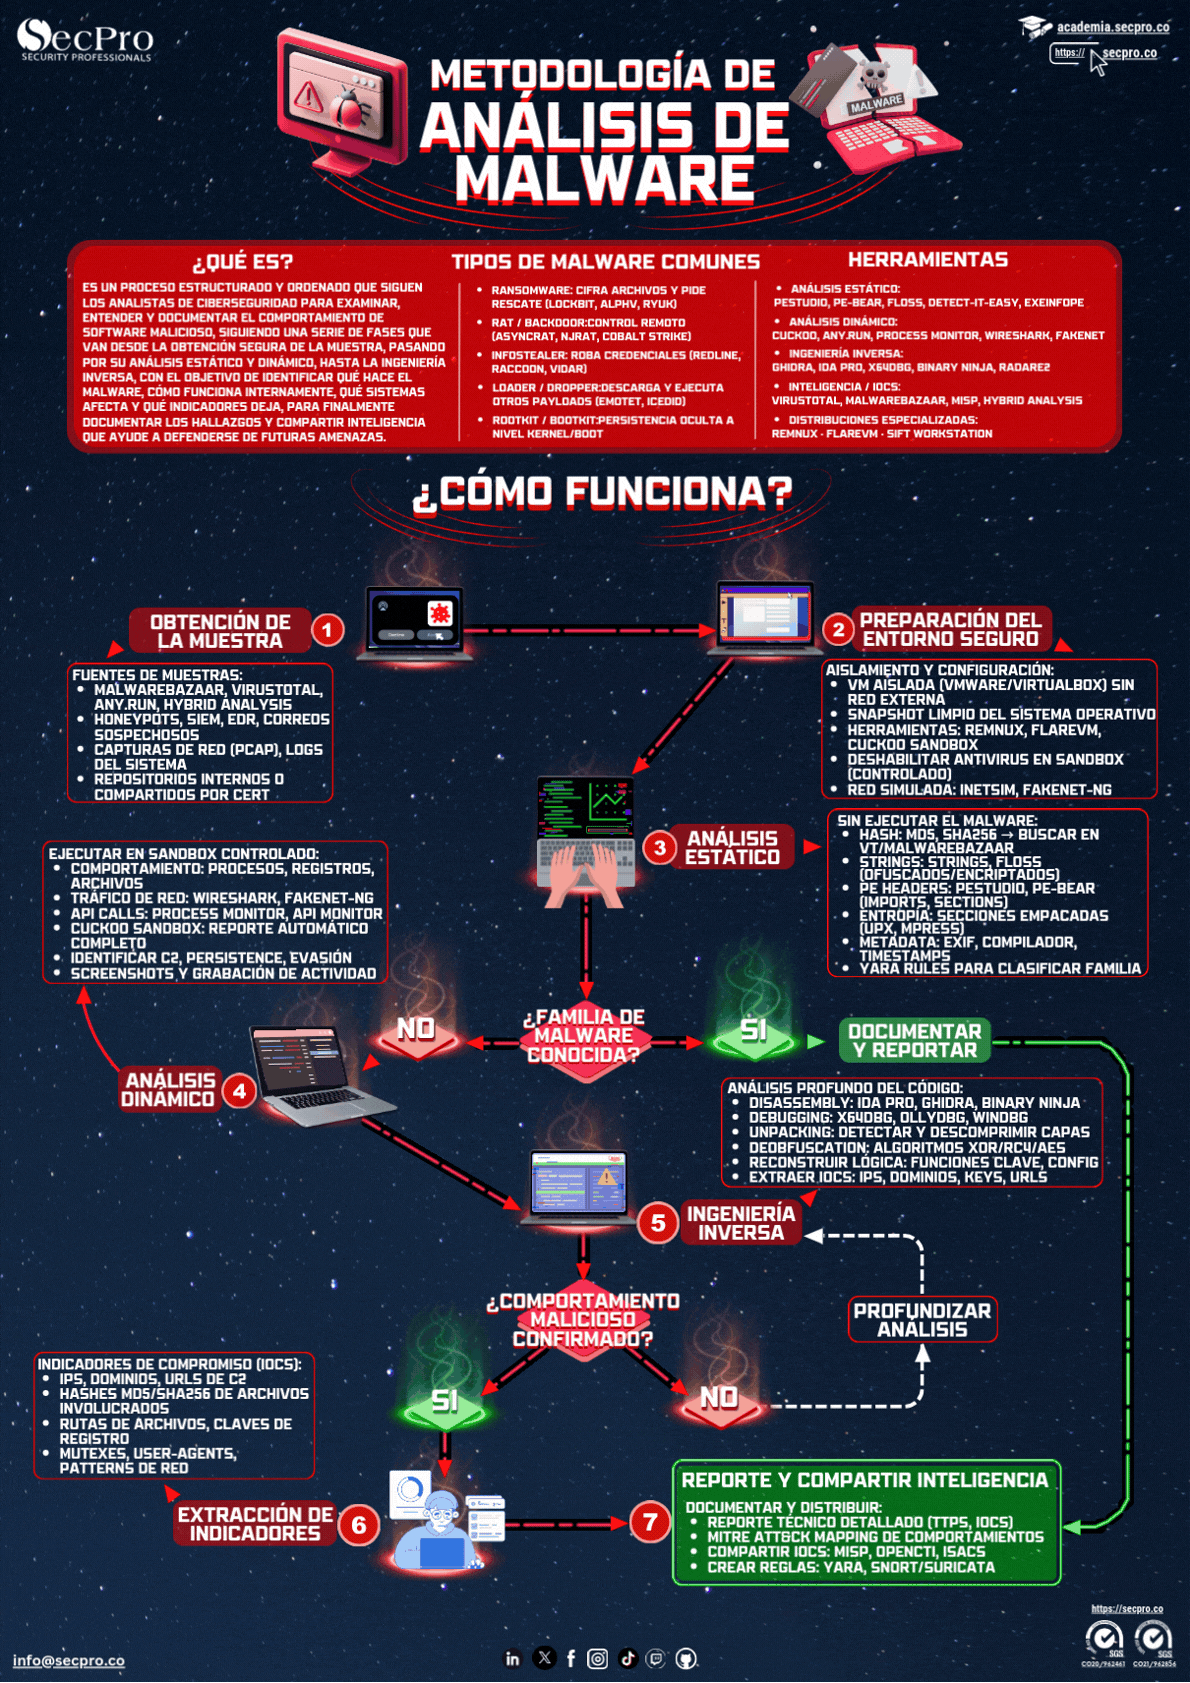
El análisis de malware es el proceso de estudiar una muestra maliciosa para entender qué hace, cómo lo hace y qué rastro deja. El objetivo no es curiosidad técnica: es obtener indicadores de compromiso con los que buscar la amenaza en el resto de la organización, saber si hubo robo de datos y poder responder con hechos en lugar de suposiciones.
Estático y dinámico: para qué sirve cada uno
El análisis estático examina la muestra sin ejecutarla —cadenas de texto, cabeceras, secciones, importaciones, firmas— y es rápido y seguro, pero el empaquetado y la ofuscación lo limitan. El dinámico ejecuta la muestra en un entorno aislado y observa su comportamiento real: qué archivos toca, qué claves de registro modifica, con qué dominios habla. Lo habitual es combinarlos, y recurrir a ingeniería inversa con desensamblador solo cuando ambos se quedan cortos.
El laboratorio y sus precauciones
Se trabaja en máquinas virtuales aisladas, con instantáneas para volver a un estado limpio, sin acceso a la red de producción y con la salida a internet controlada o simulada. El malware moderno detecta entornos de análisis —comprueba si hay poca RAM, pocos núcleos, herramientas de depuración o controladores de virtualización— y cambia de comportamiento o se queda quieto para no revelarse. Un informe que concluya «no hace nada» suele significar que la muestra detectó el laboratorio.