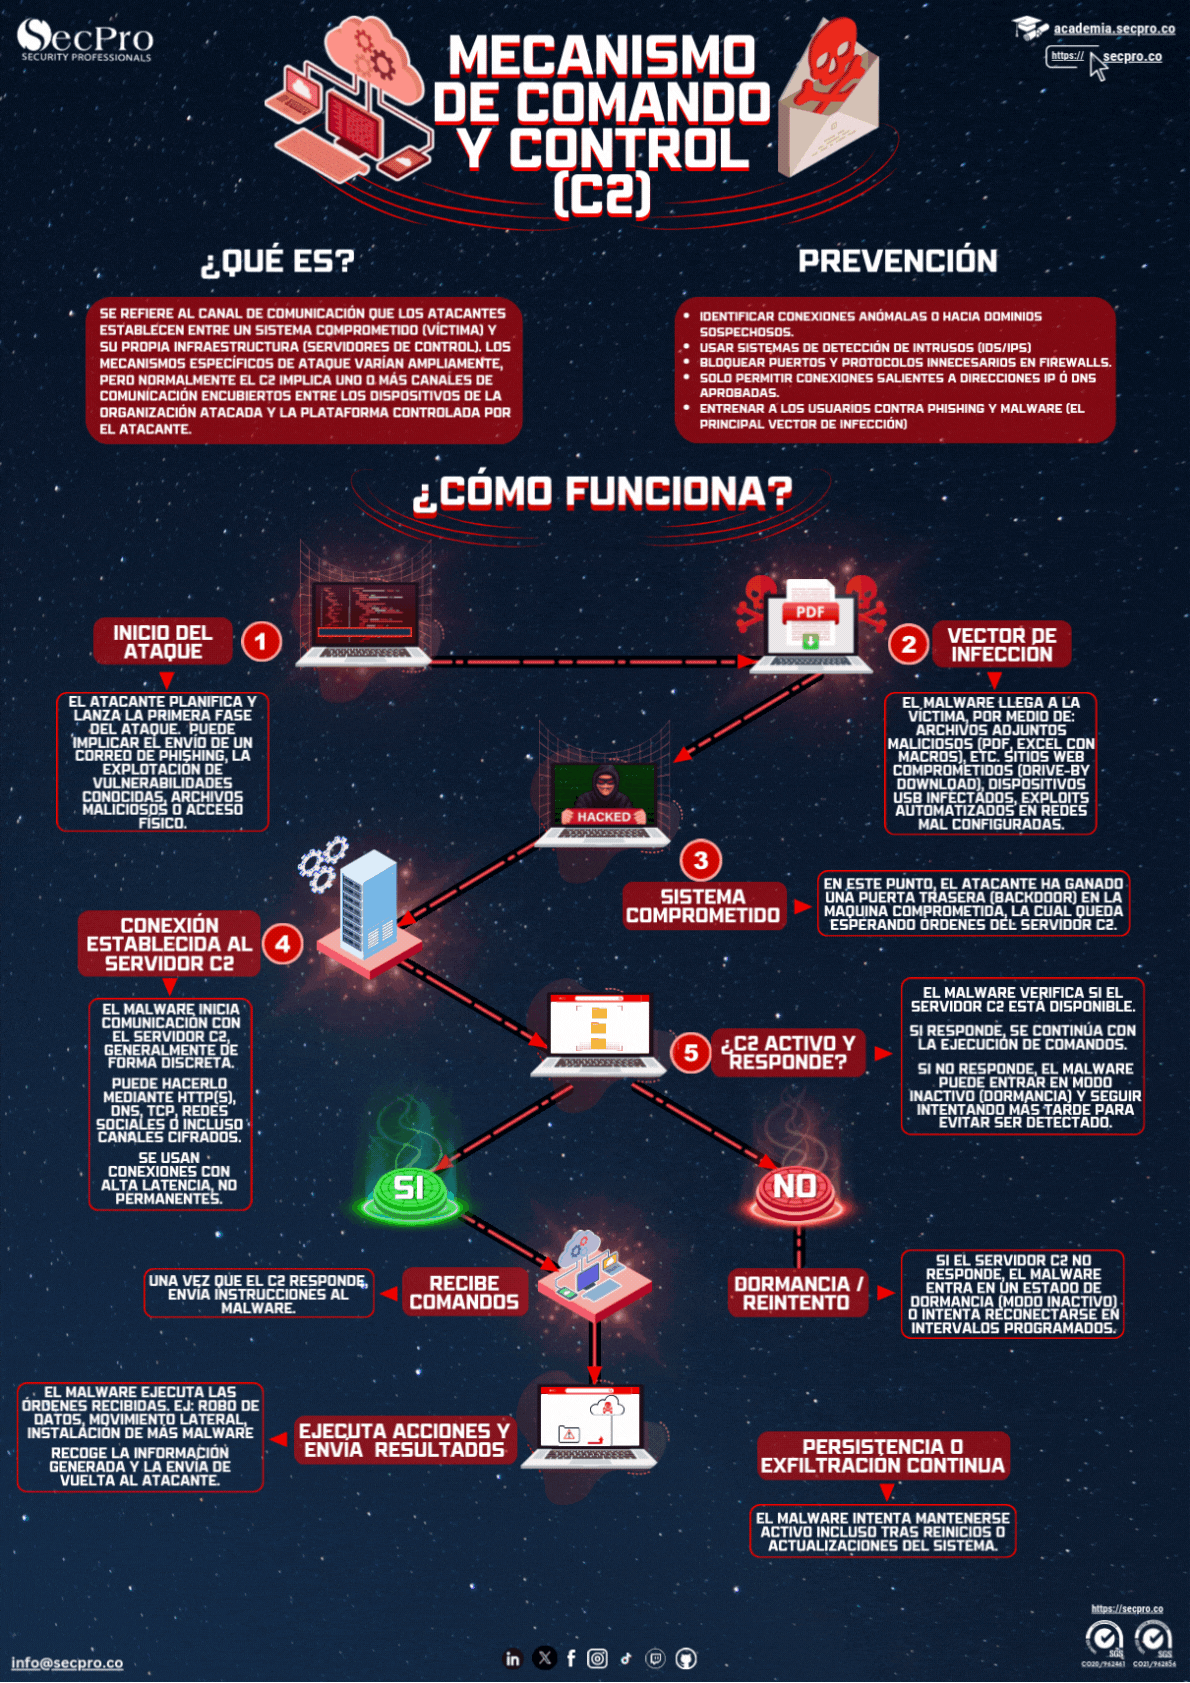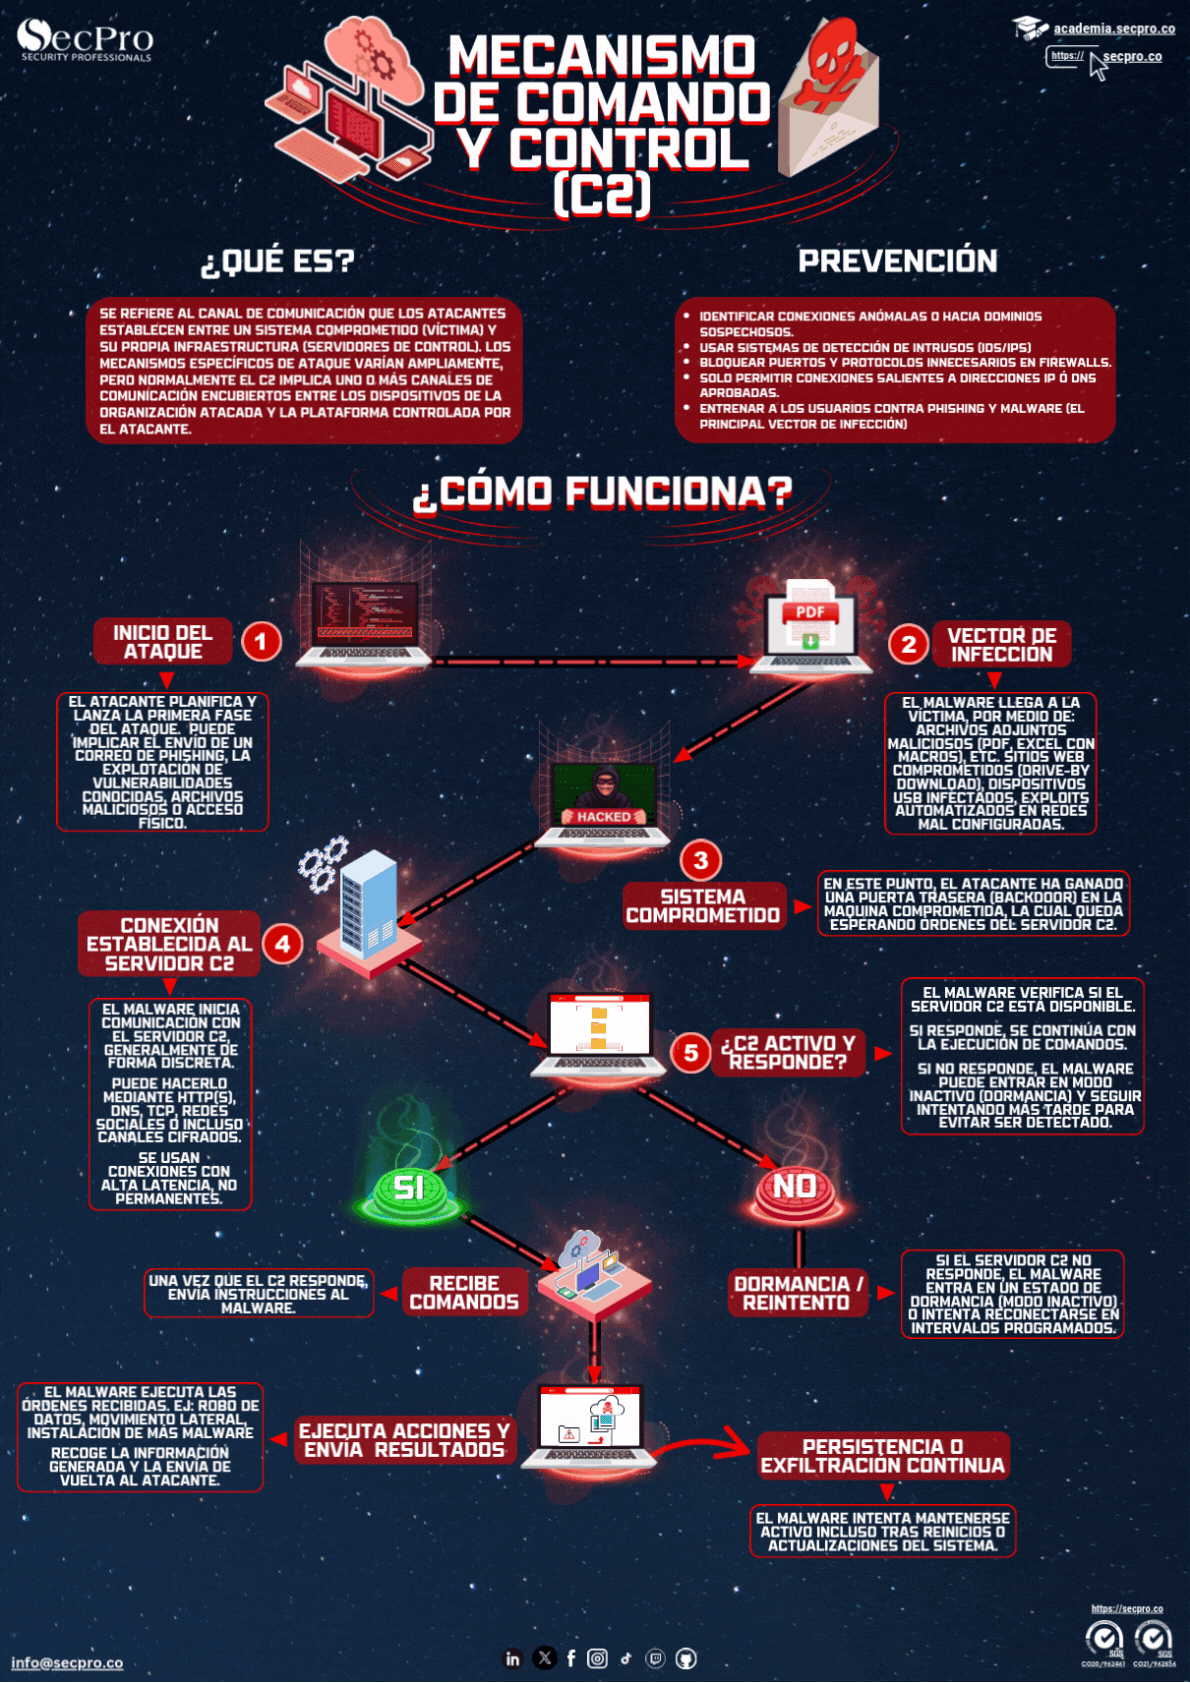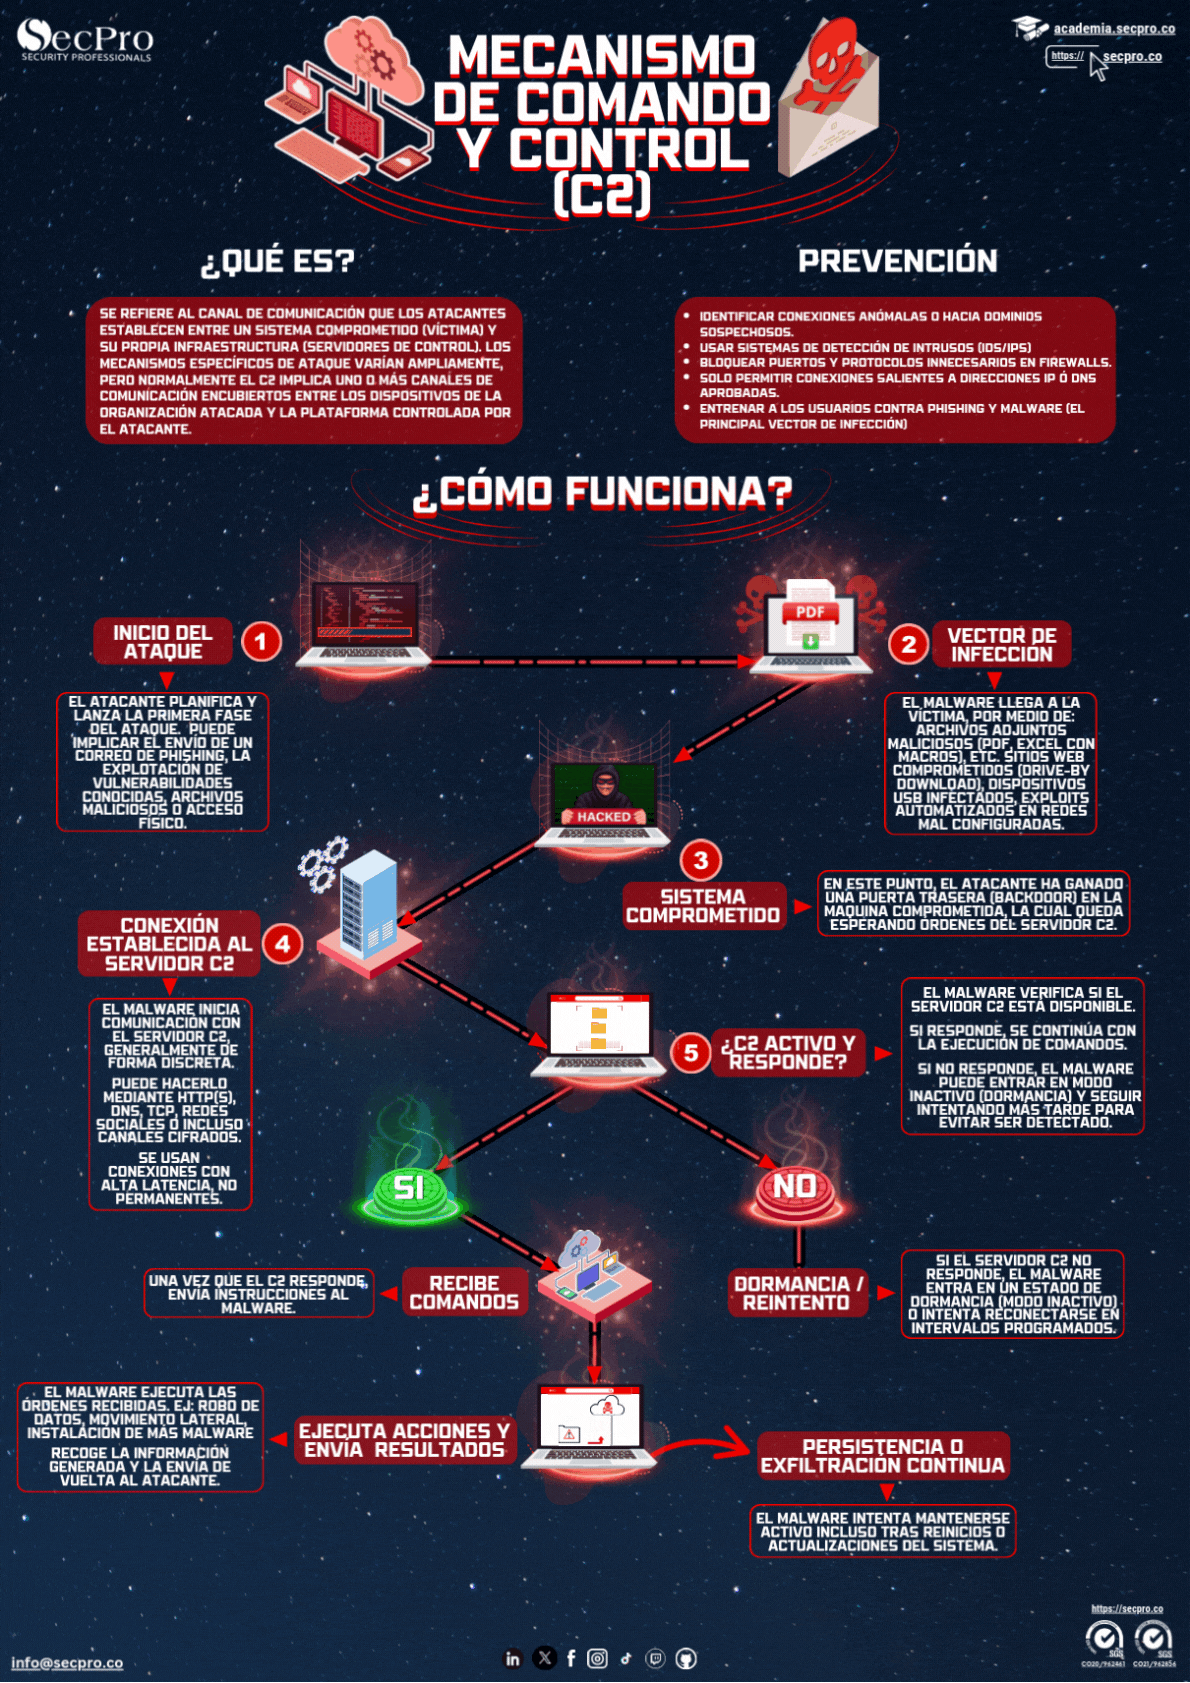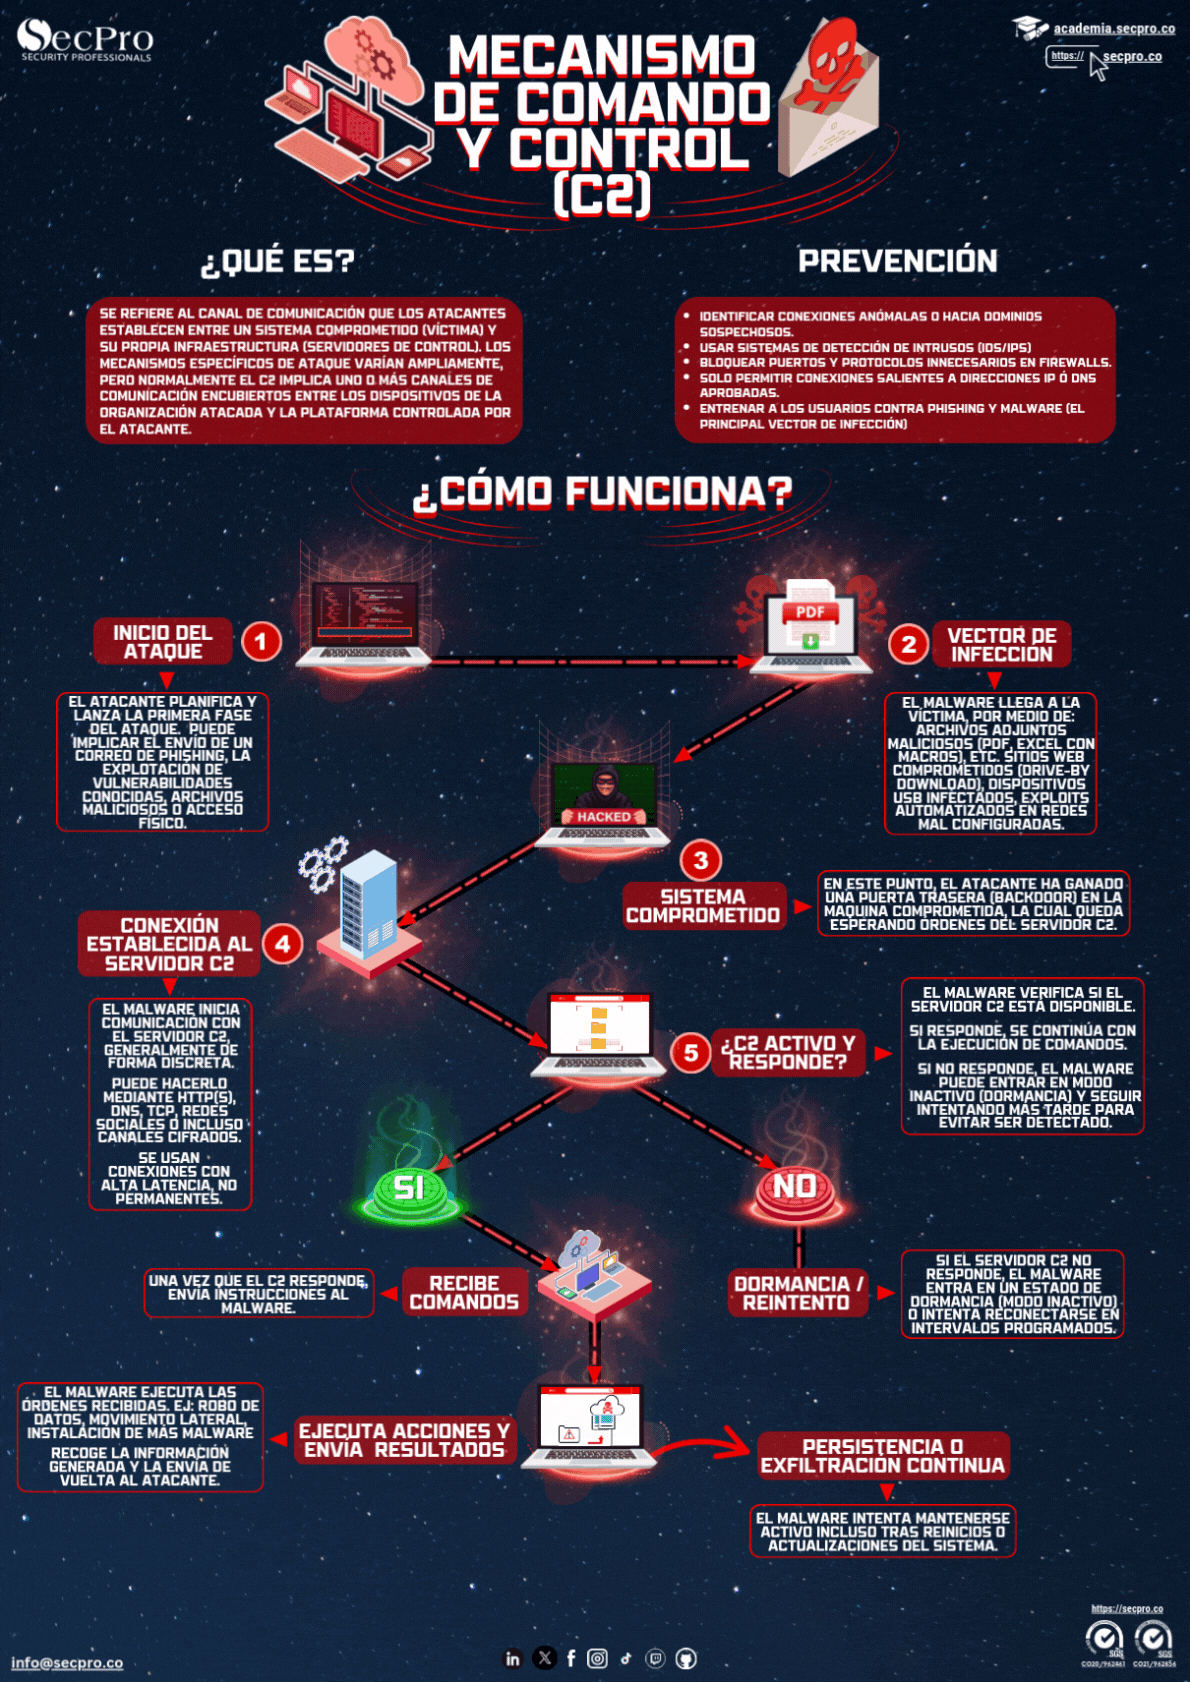
¿Qué es un canal de comando y control (C2)?
Es la vía por la que un atacante mantiene comunicación con el equipo comprometido: le envía órdenes y recibe los datos robados. Sin C2, el malware que ya entró queda aislado y pierde casi toda su utilidad, y por eso cortar ese canal es una de las prioridades en la respuesta a incidentes.
Cómo se camuflan las comunicaciones C2
El tráfico C2 imita tráfico legítimo para pasar desapercibido: HTTPS hacia dominios con buena reputación, consultas DNS que transportan datos codificados, servicios de nube y redes sociales usados como intermediarios, y balizas (beacons) con intervalos aleatorios para no generar un patrón regular detectable.
Cómo detectar actividad C2
Buscar conexiones periódicas hacia el mismo destino, volúmenes anómalos de consultas DNS, destinos recién registrados o con baja reputación, y tráfico cifrado hacia ubicaciones sin relación con la operación del negocio. El análisis de metadatos de red suele revelar el patrón aunque el contenido esté cifrado.