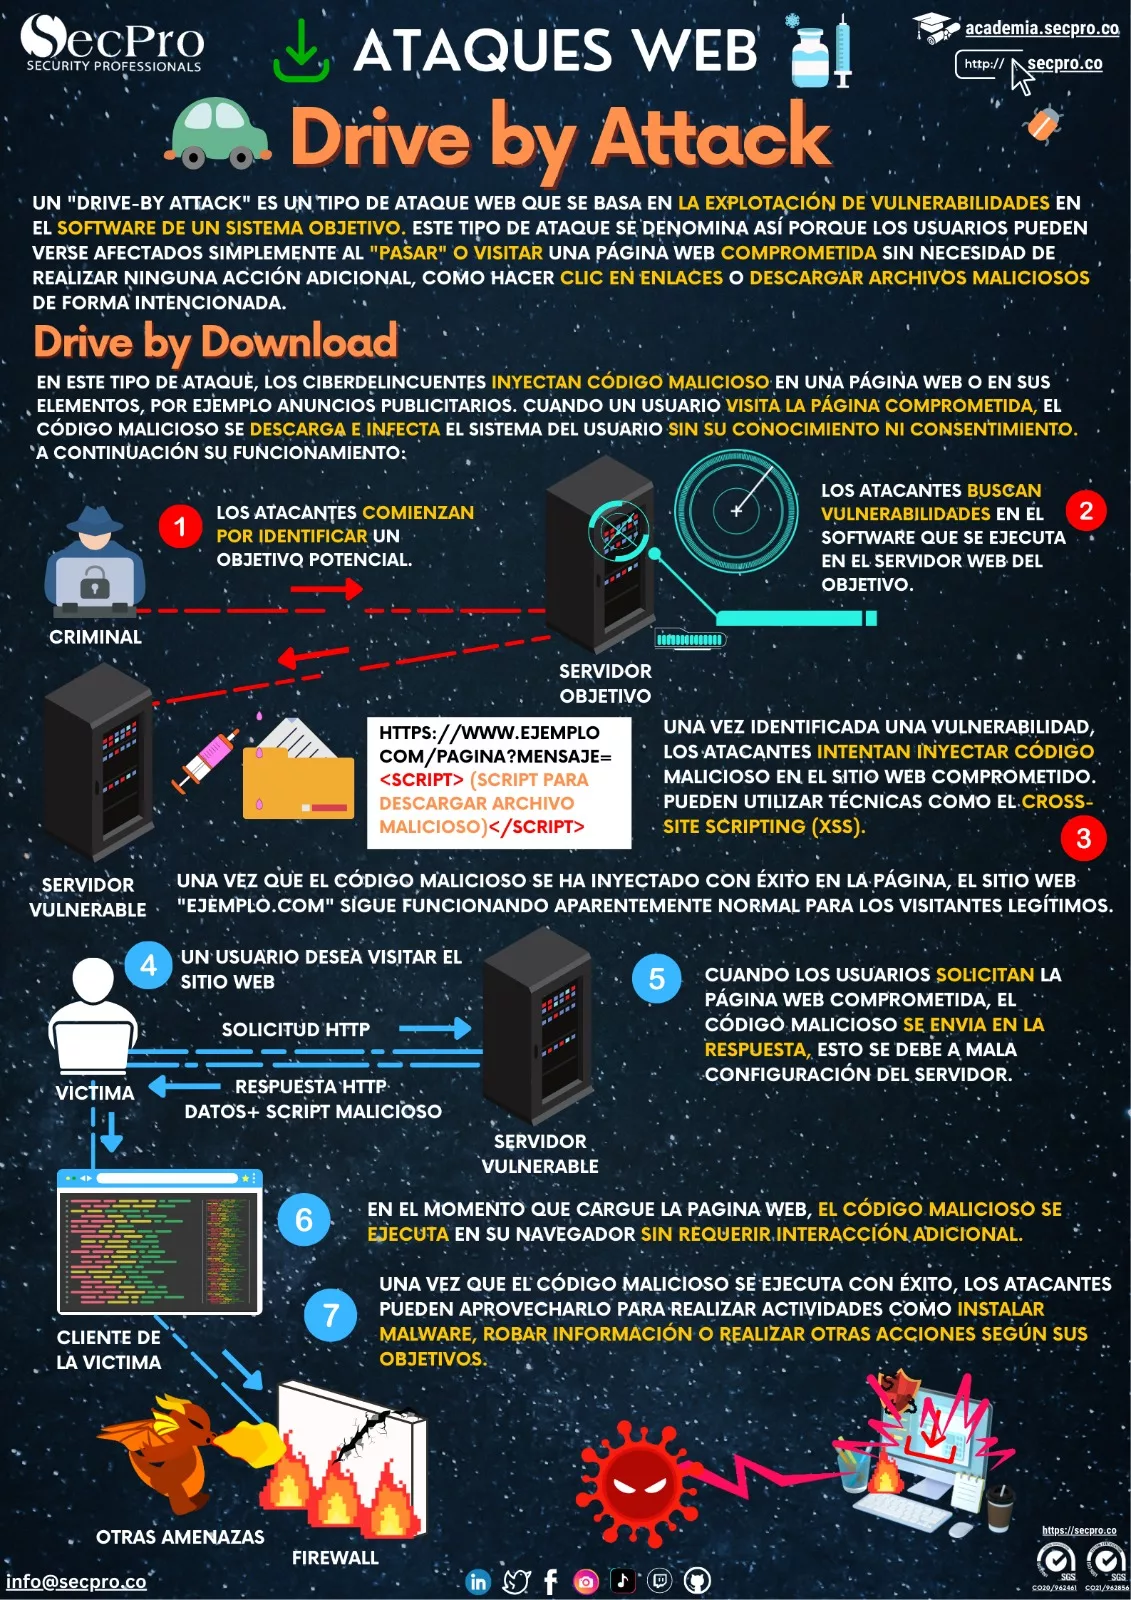
¿Qué es un ataque drive-by?
Es una infección que ocurre con solo visitar una página, sin que la víctima descargue ni abra nada. El sitio —comprometido, o legítimo pero sirviendo publicidad maliciosa— carga código que explota una vulnerabilidad del navegador, de un complemento o del motor de JavaScript, y ejecuta el malware aprovechando ese fallo. Para el usuario no hay ningún momento en el que parezca estar aceptando algo.
Por dónde llega: no hace falta visitar sitios dudosos
El vector más incómodo es el malvertising: redes publicitarias legítimas sirviendo anuncios preparados en medios perfectamente normales. También se usan sitios populares comprometidos, inyecciones en bibliotecas de terceros que miles de páginas cargan, y redirecciones encadenadas desde resultados de búsqueda. La idea de que basta con no entrar en sitios sospechosos es justo lo que hace eficaz a esta técnica.
¿Cómo protegerse?
Mantener navegador y sistema actualizados es la medida que más cierra, porque el ataque depende de una vulnerabilidad conocida; los navegadores modernos además aíslan cada pestaña en su propio proceso. A eso se suman bloqueadores de scripts y anuncios —que eliminan el canal del malvertising—, desactivar o aislar complementos innecesarios, y en organizaciones, EDR capaz de ver una ejecución anómala lanzada desde el proceso del navegador.