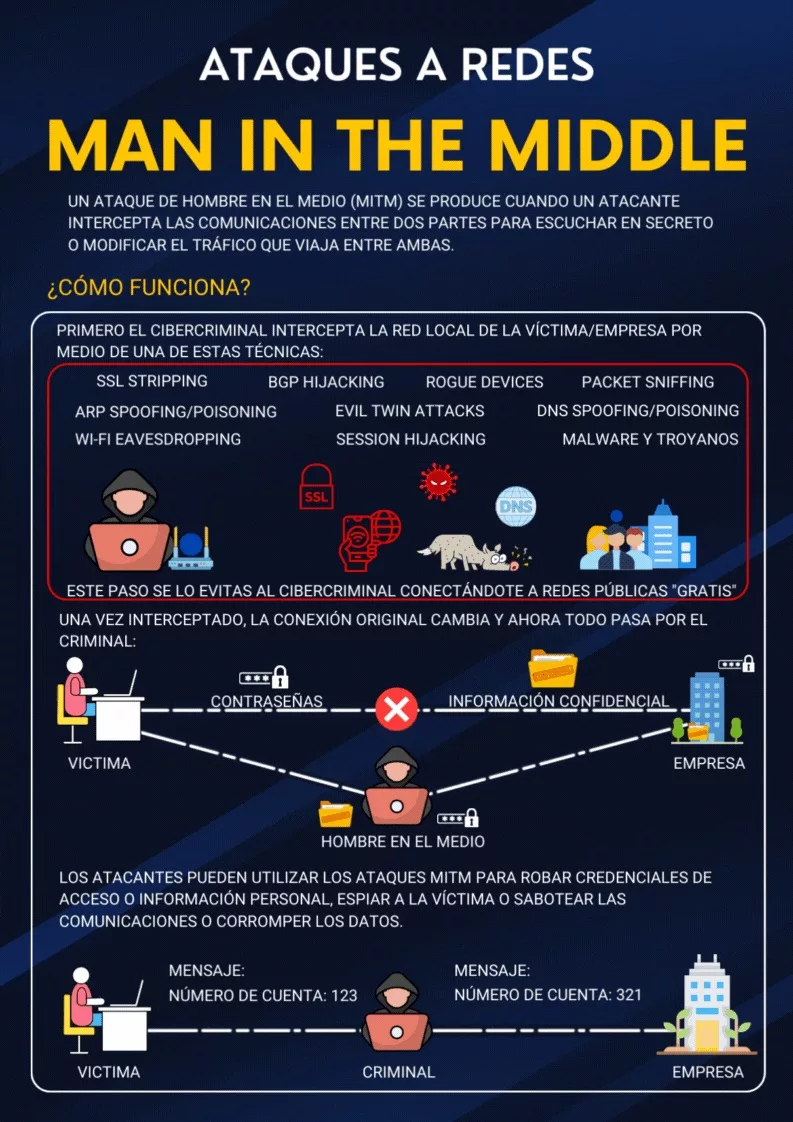
¿Qué es un ataque Man-in-the-Middle?
El atacante se sitúa entre dos partes que creen hablar directamente entre sí, y puede leer la comunicación, modificarla o suplantar a cualquiera de los extremos. No hace falta comprometer ninguno de los dos equipos: basta con controlar un punto del camino, y por eso las redes compartidas —un wifi público, una red de oficina mal segmentada— son el escenario clásico.
Cómo se consigue esa posición
Por envenenamiento ARP en la red local, haciendo que los equipos envíen su tráfico al atacante creyendo que es la puerta de enlace; levantando un punto de acceso wifi falso con el nombre de uno legítimo; manipulando respuestas DNS para que un dominio resuelva a una IP controlada; o, a mayor escala, desviando rutas BGP. También mediante un proxy intermedio en ataques de phishing avanzados, que es la variante que roba sesiones ya autenticadas.
¿Qué lo detiene?
El cifrado extremo a extremo bien validado. HTTPS con certificados verificados hace que una interceptación produzca un aviso del navegador en vez de una lectura silenciosa; HSTS evita la degradación a HTTP, que es por donde se cuelan muchos de estos ataques. A eso se suman las llaves FIDO2, que no se completan contra un dominio intermedio, y la desconfianza ante avisos de certificado, que es justo el momento en que el ataque se delata.