¿Qué es el password cracking?
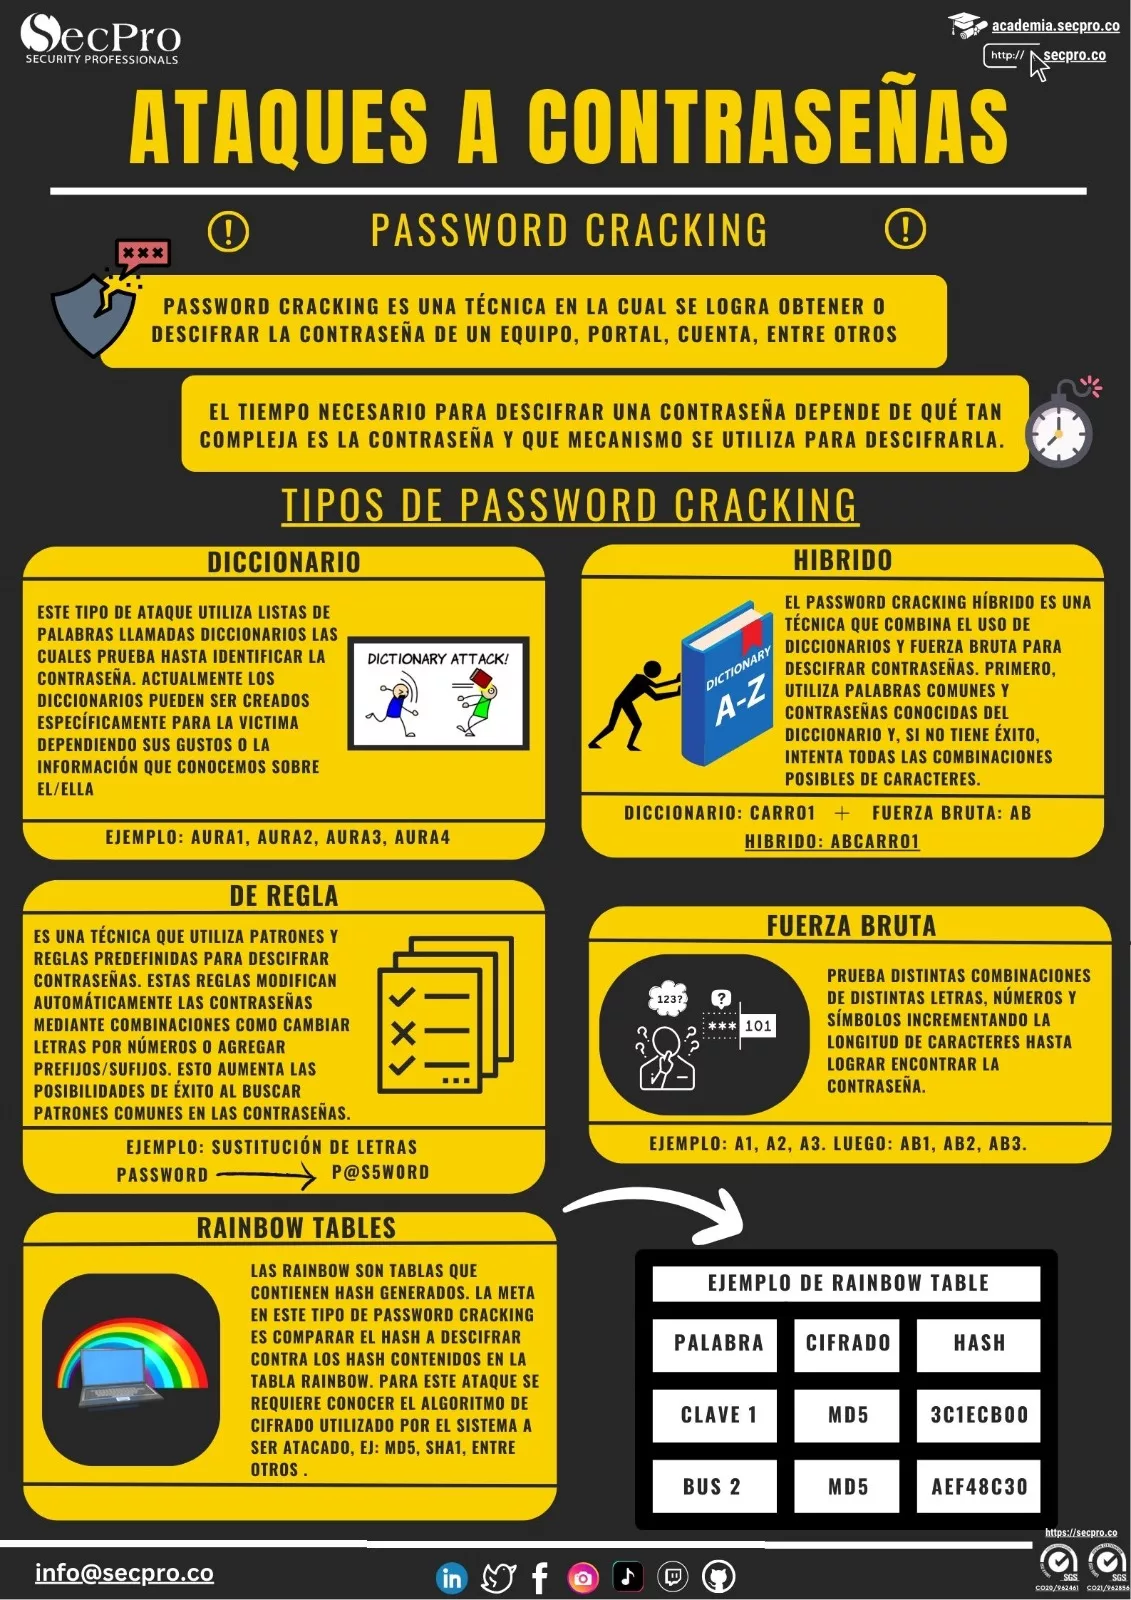
Es el proceso de recuperar contraseñas a partir de su versión almacenada. Los sistemas no guardan la contraseña sino un hash, una huella que no se puede revertir; así que el atacante hace el camino inverso: prueba candidatas, las convierte con el mismo algoritmo y compara. Cuando coincide, ha acertado. Todo ocurre fuera de línea sobre una base robada, sin límites de intentos ni nadie observando.
Por qué va mucho más rápido de lo que parece
No se prueban combinaciones al azar. Se parte de listas de contraseñas filtradas en brechas anteriores —cientos de millones de contraseñas reales— y se aplican reglas que reproducen cómo piensan las personas: añadir un año al final, poner mayúscula inicial, sustituir la a por una arroba. Con tarjetas gráficas probando miles de millones de candidatas por segundo, una contraseña corriente de ocho caracteres cae en poco tiempo.
Cómo se defiende quien almacena las contraseñas
Usando algoritmos de hash deliberadamente lentos y con sal: bcrypt, scrypt o Argon2. La sal, única por usuario, impide atacar toda la base a la vez y anula las tablas precalculadas; la lentitud hace que cada intento cueste, lo que convierte miles de millones por segundo en unos pocos miles. Guardar contraseñas con MD5 o SHA-1 sin sal equivale, en la práctica, a guardarlas en claro.