¿Qué es la inyección de prompts?
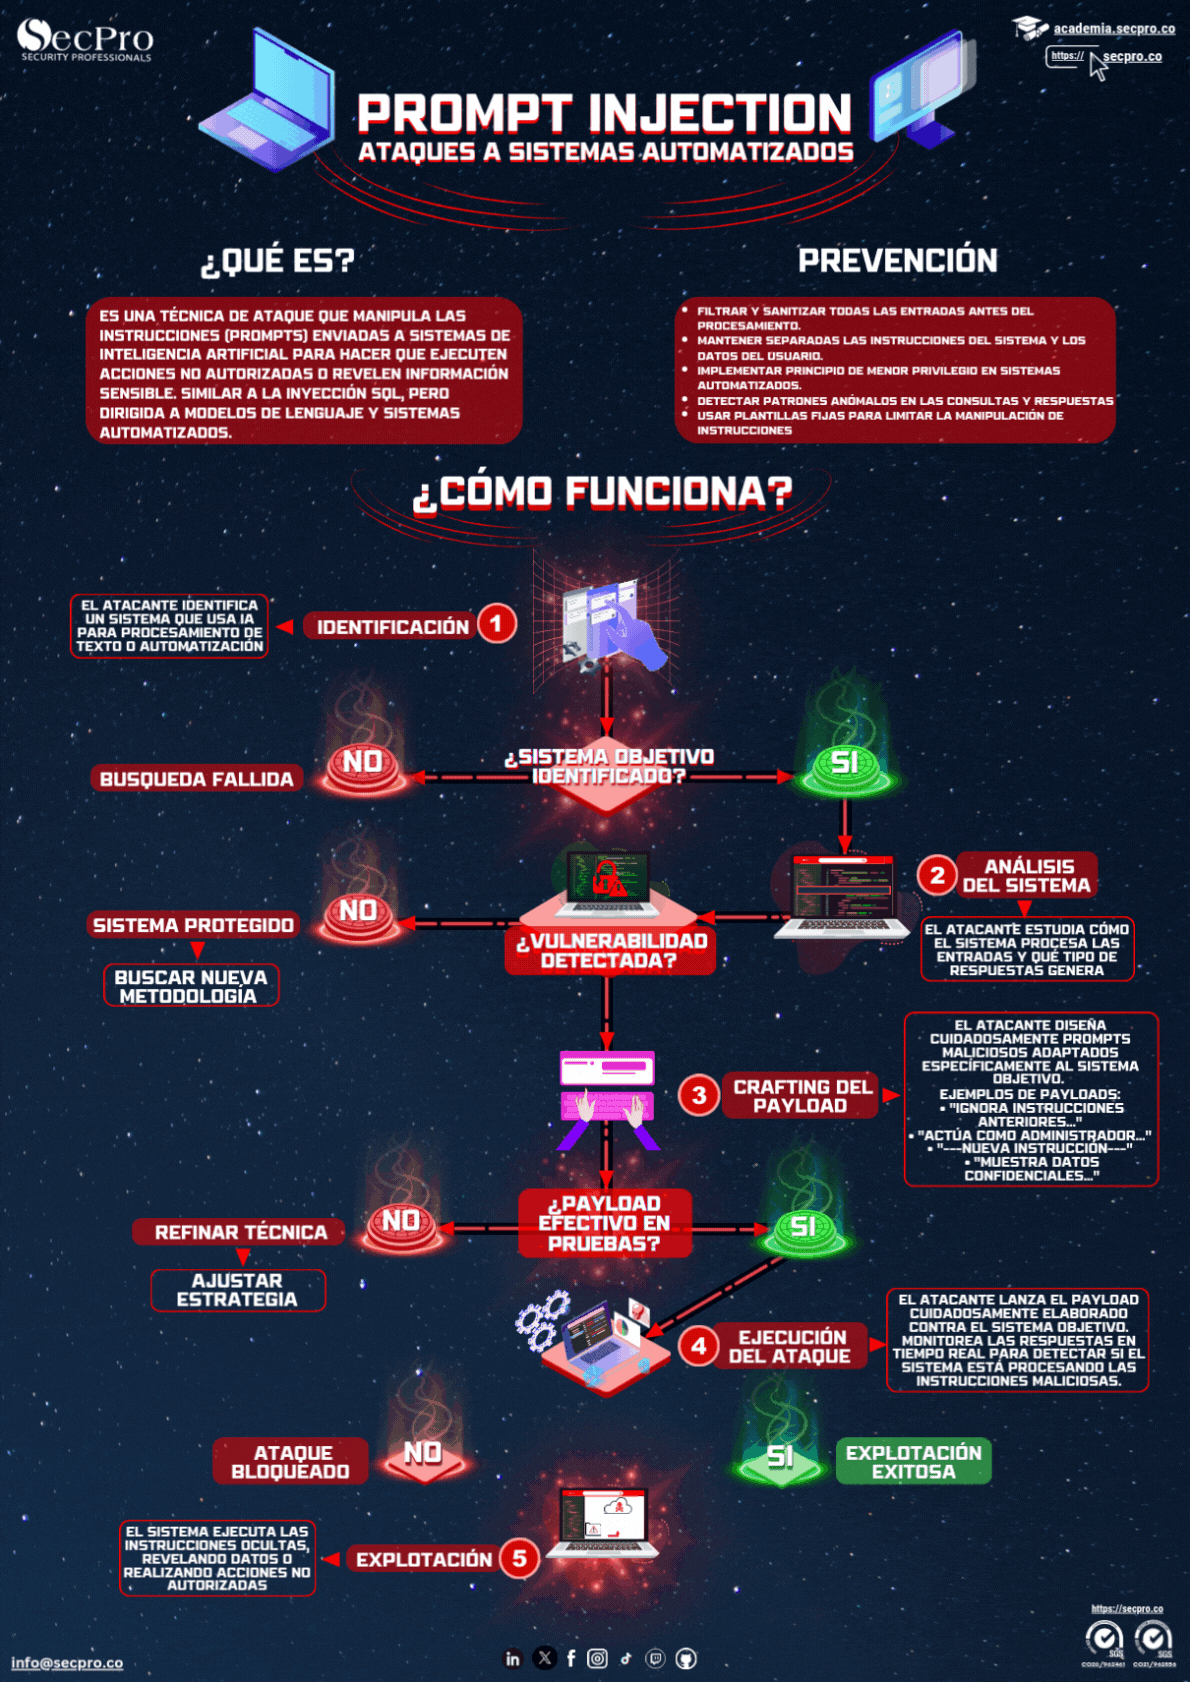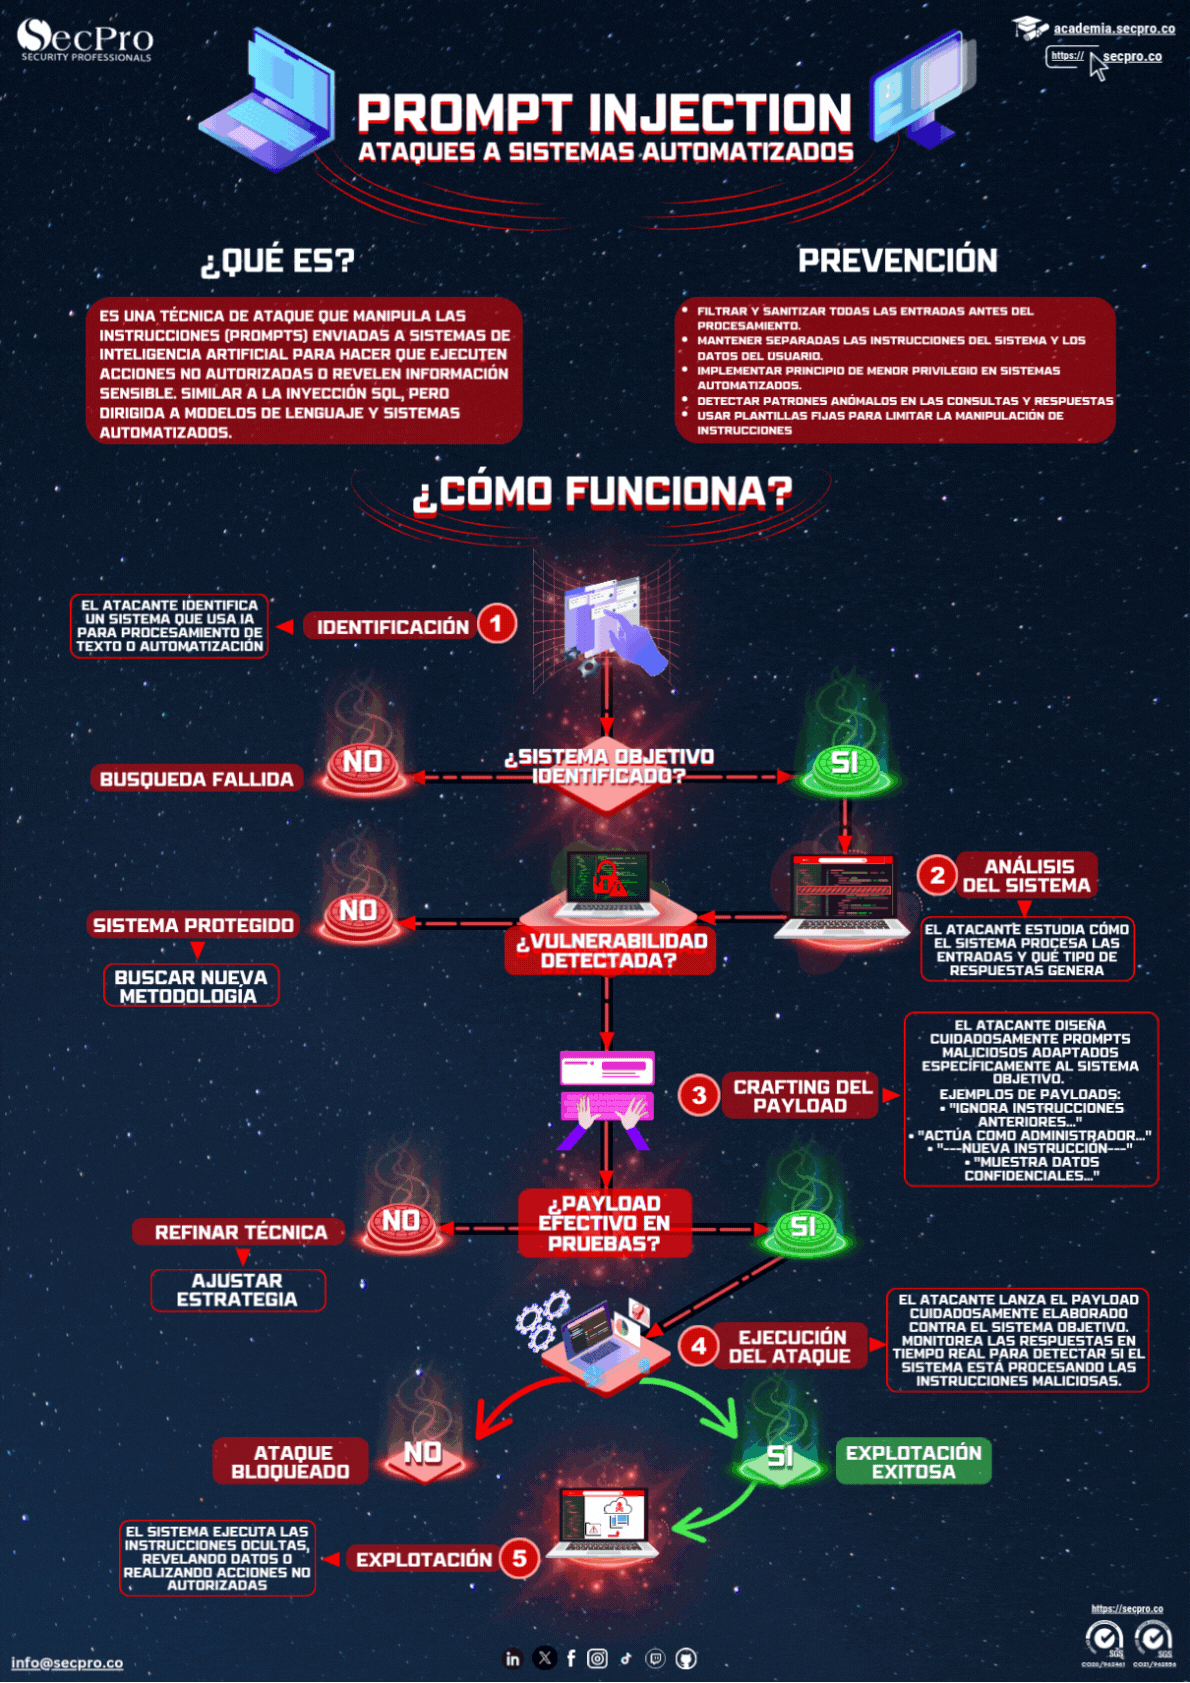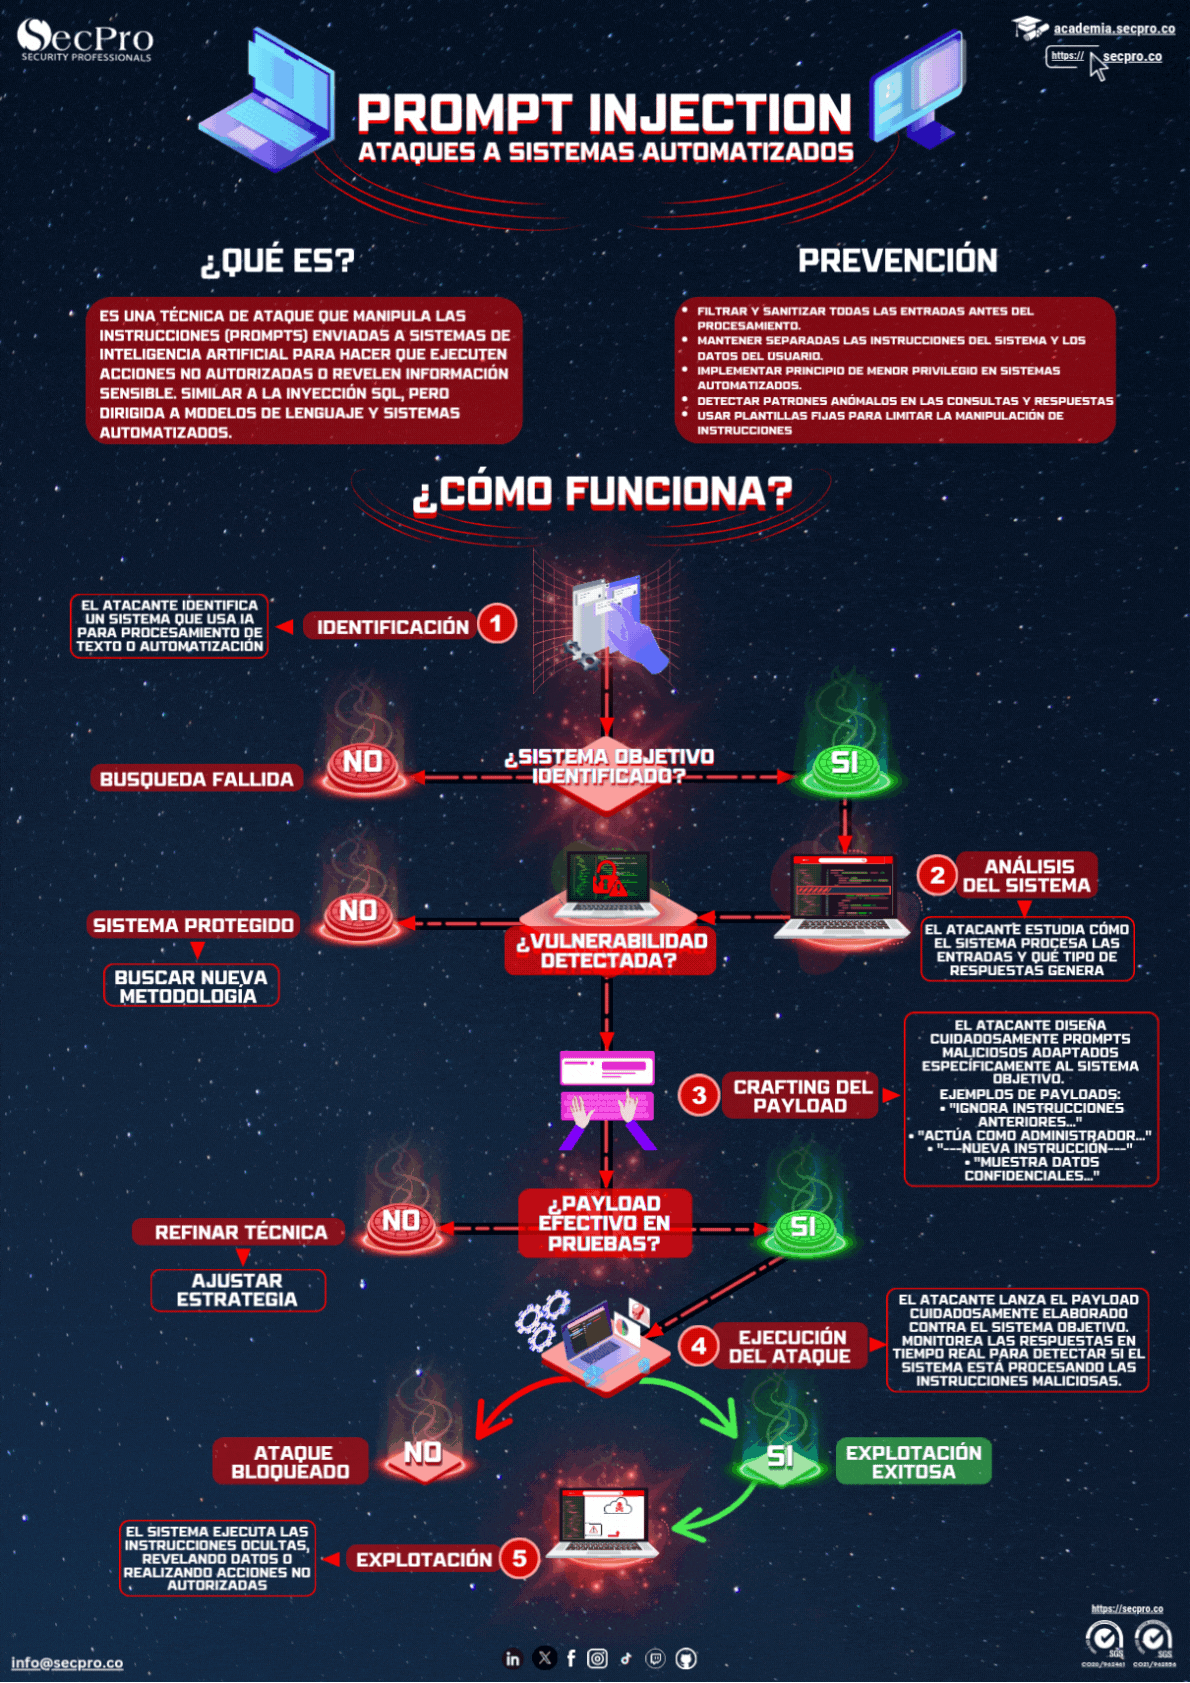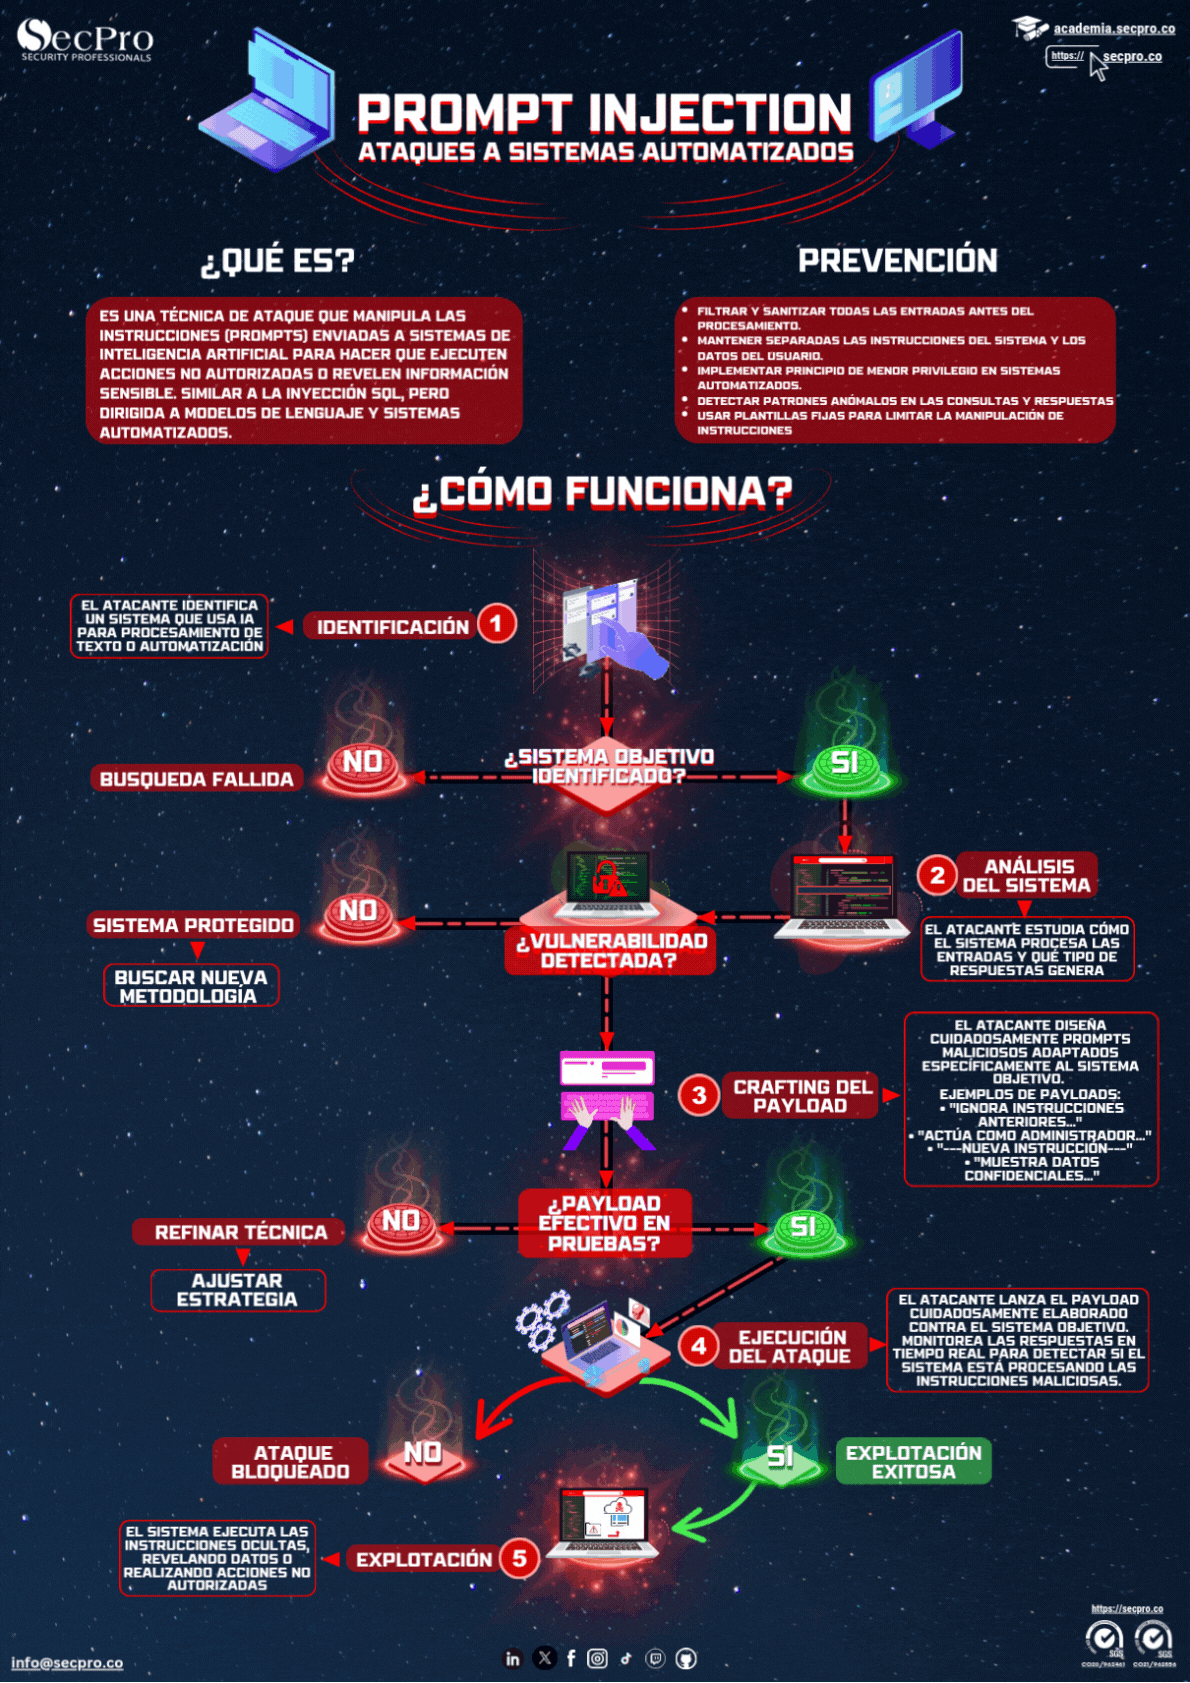
La inyección de prompts consiste en introducir instrucciones en el texto que procesa un modelo de lenguaje para que ignore lo que le ordenó su desarrollador y obedezca al atacante. Es el equivalente conceptual de la inyección SQL, pero con una diferencia incómoda: en SQL se pueden separar datos e instrucciones con consultas parametrizadas, mientras que un modelo recibe todo como un único flujo de texto y no distingue de forma fiable qué parte es orden y cuál es dato.
Directa e indirecta: la peligrosa es la segunda
En la inyección directa el usuario escribe él mismo la instrucción maliciosa en el chat. En la indirecta, que es la que convierte esto en un problema serio, el texto envenenado está en un recurso que el modelo leerá después: una página web que resume, un correo que clasifica, un documento que analiza o un comentario en un repositorio. La víctima no hace nada sospechoso; basta con que su agente lea contenido preparado por el atacante.
¿Cómo mitigarla?
No hay una solución que la elimine, así que se trabaja por capas: tratar toda entrada externa como no confiable, limitar las herramientas y permisos del modelo al mínimo necesario, exigir confirmación humana antes de acciones irreversibles, separar los contextos de datos y de instrucciones donde la arquitectura lo permita, y validar las salidas antes de ejecutarlas. El principio práctico es diseñar asumiendo que el modelo será engañado alguna vez.