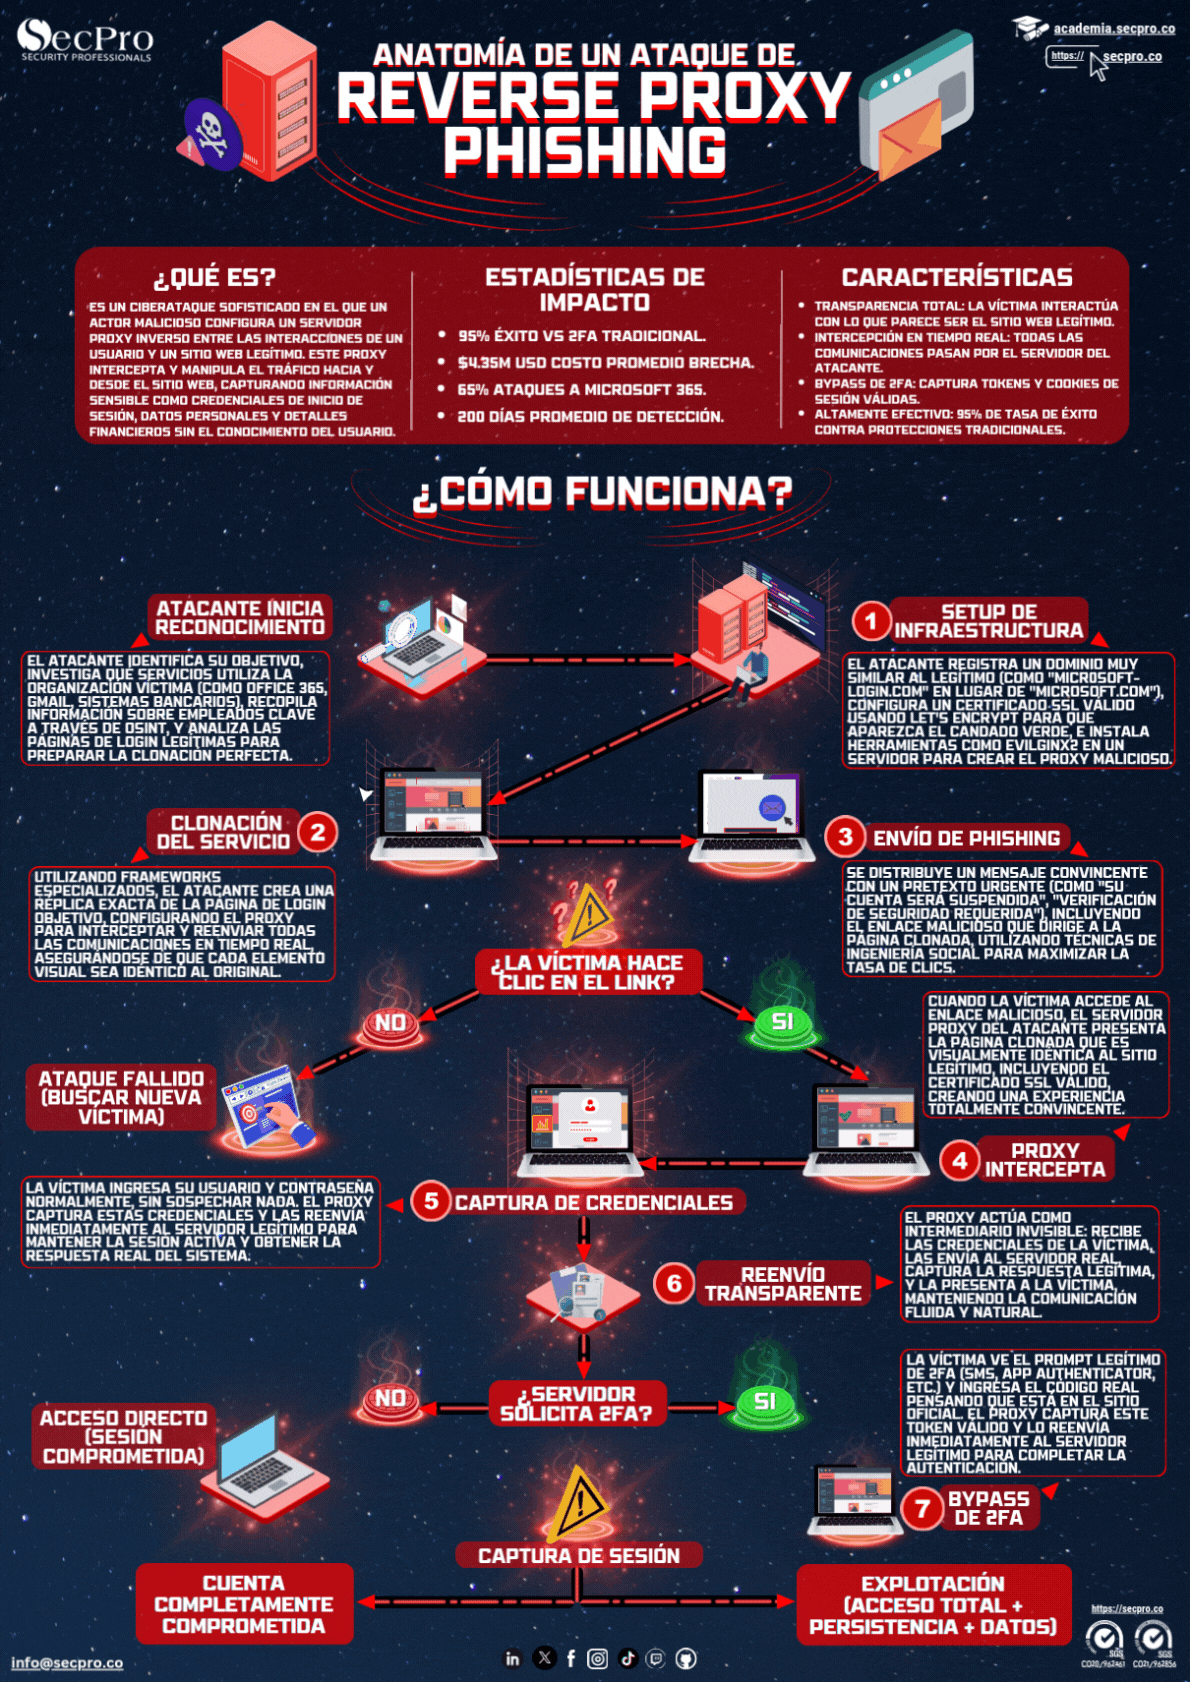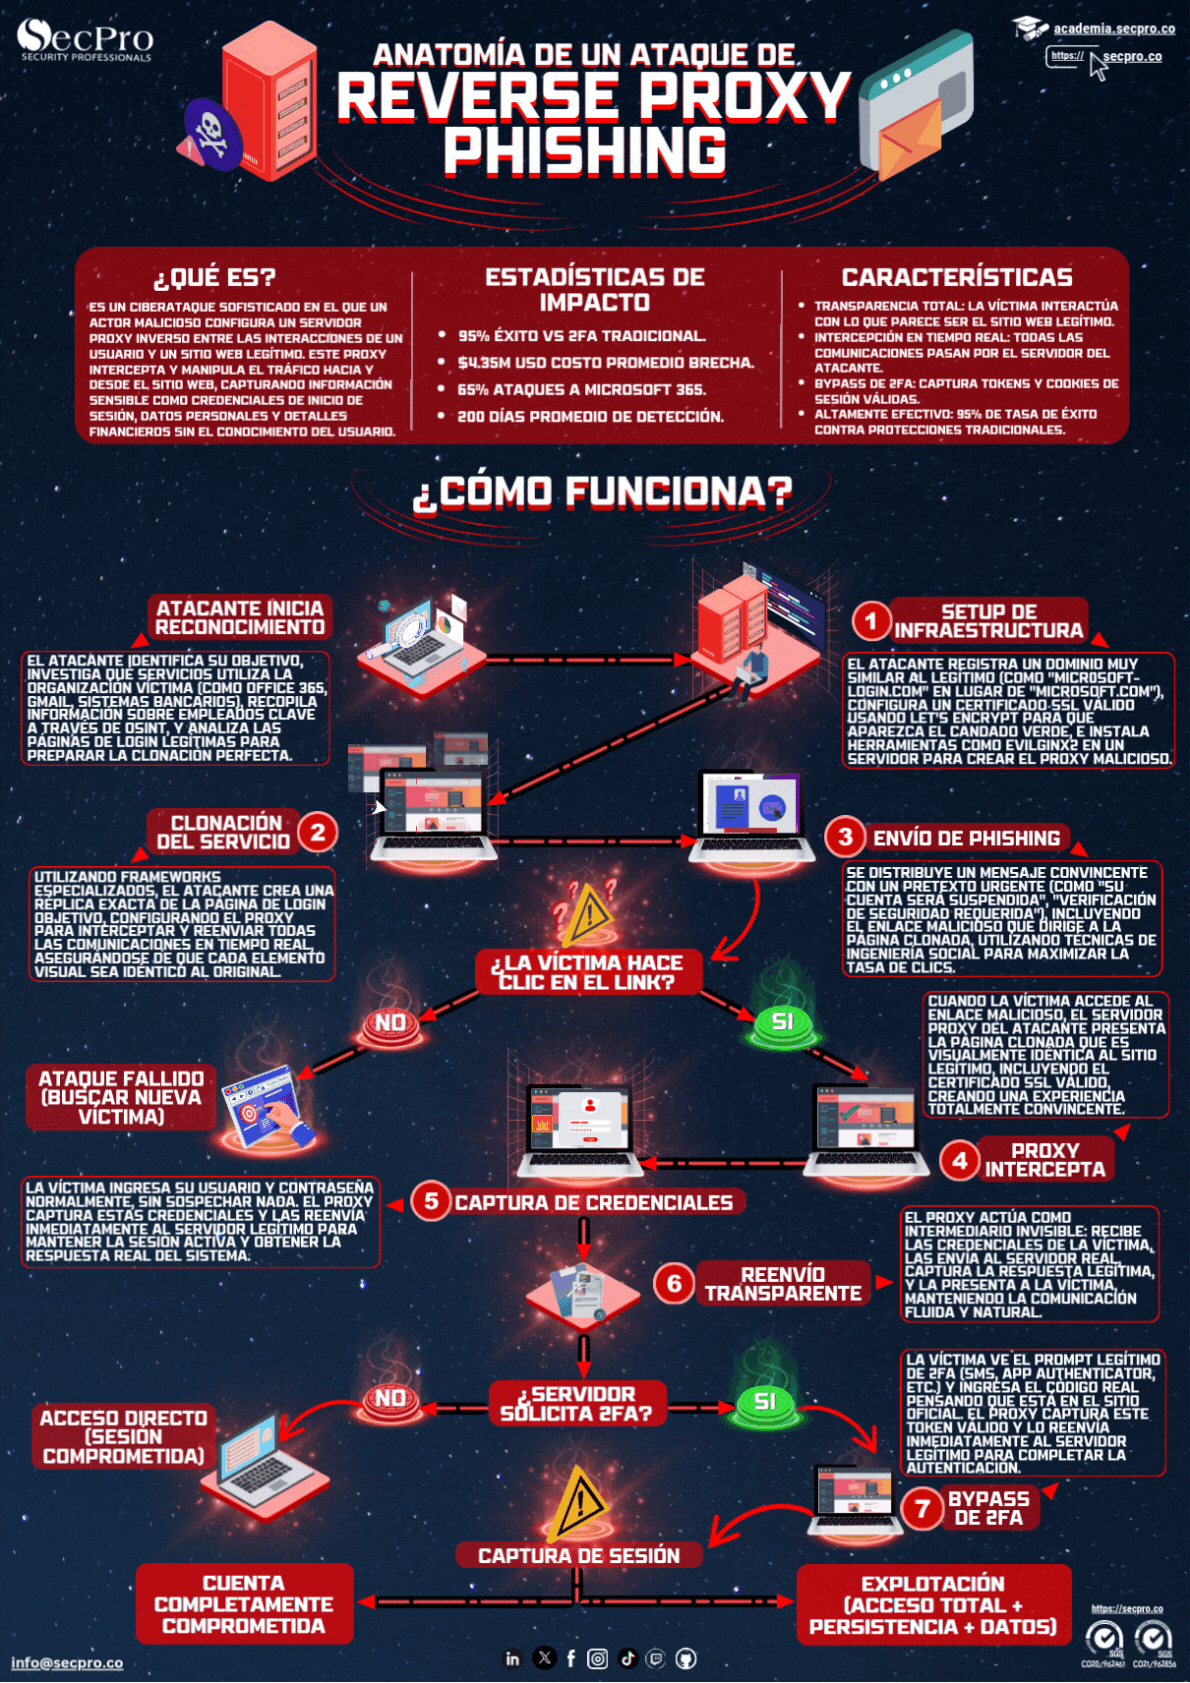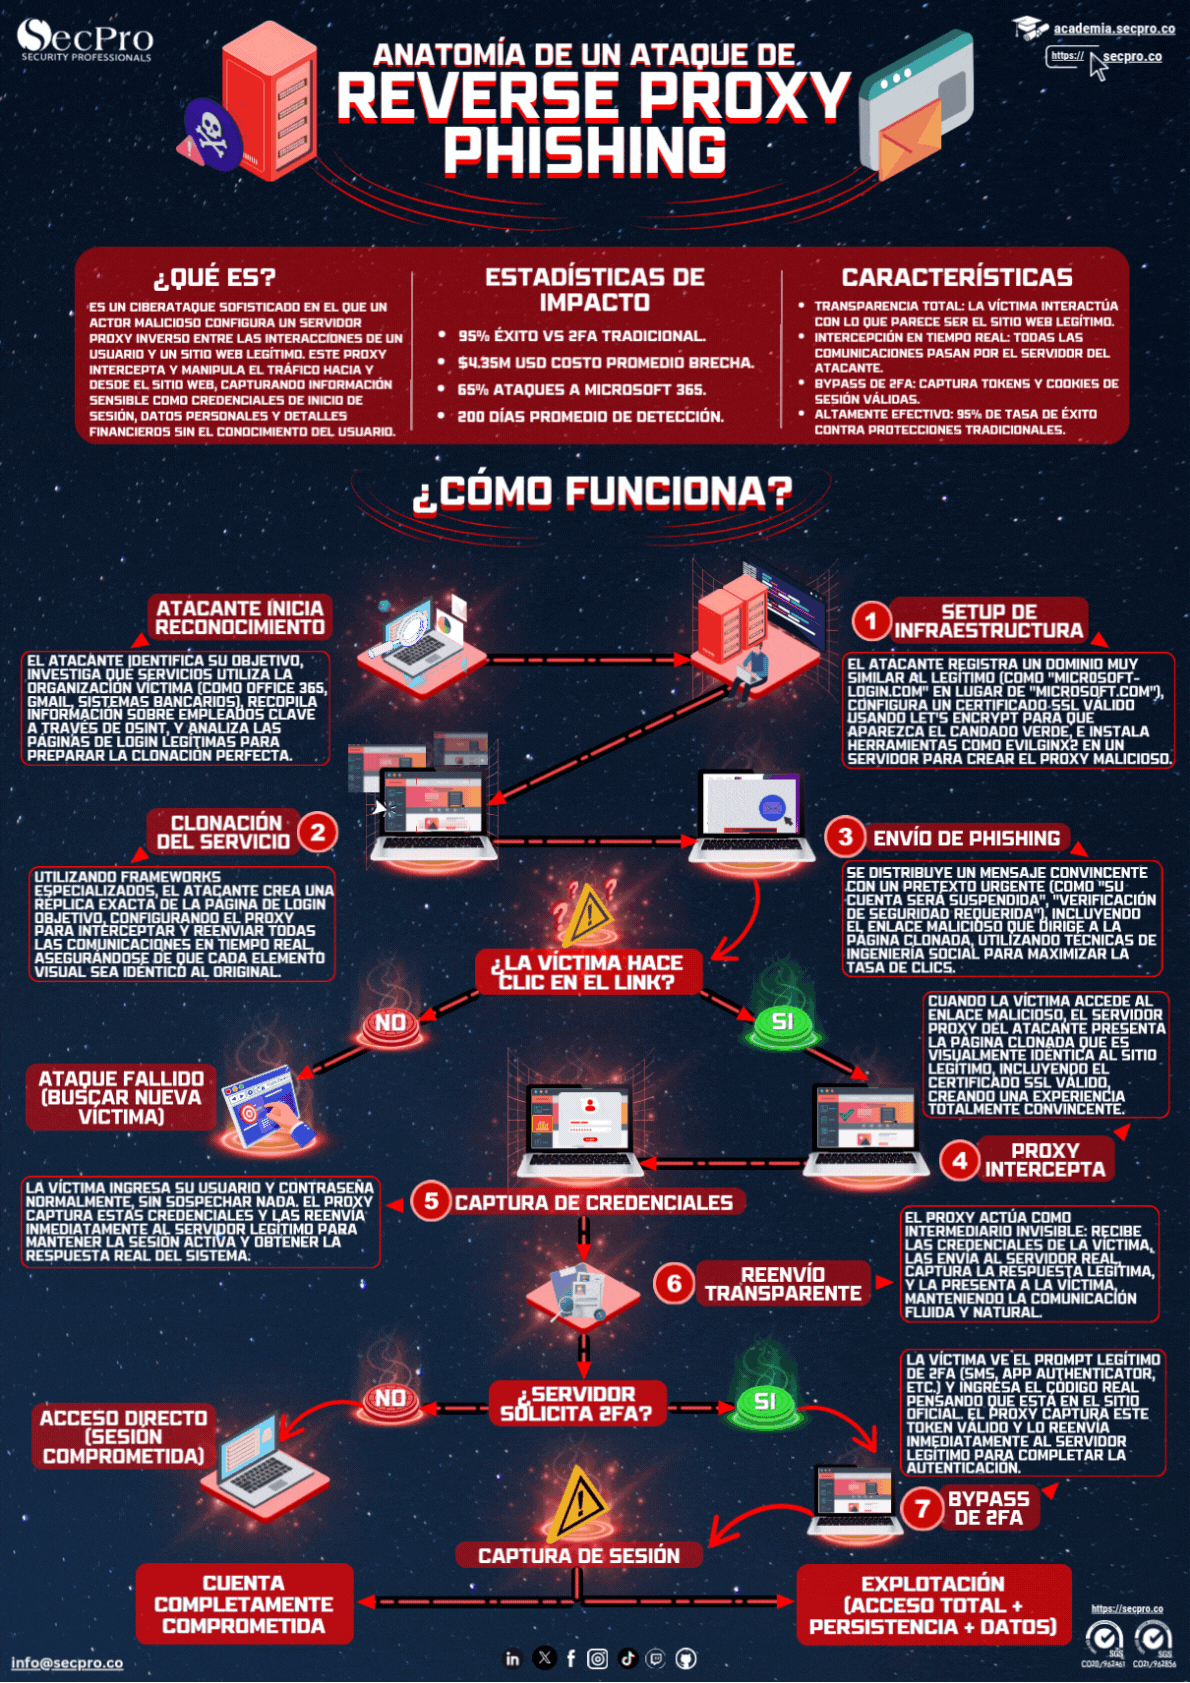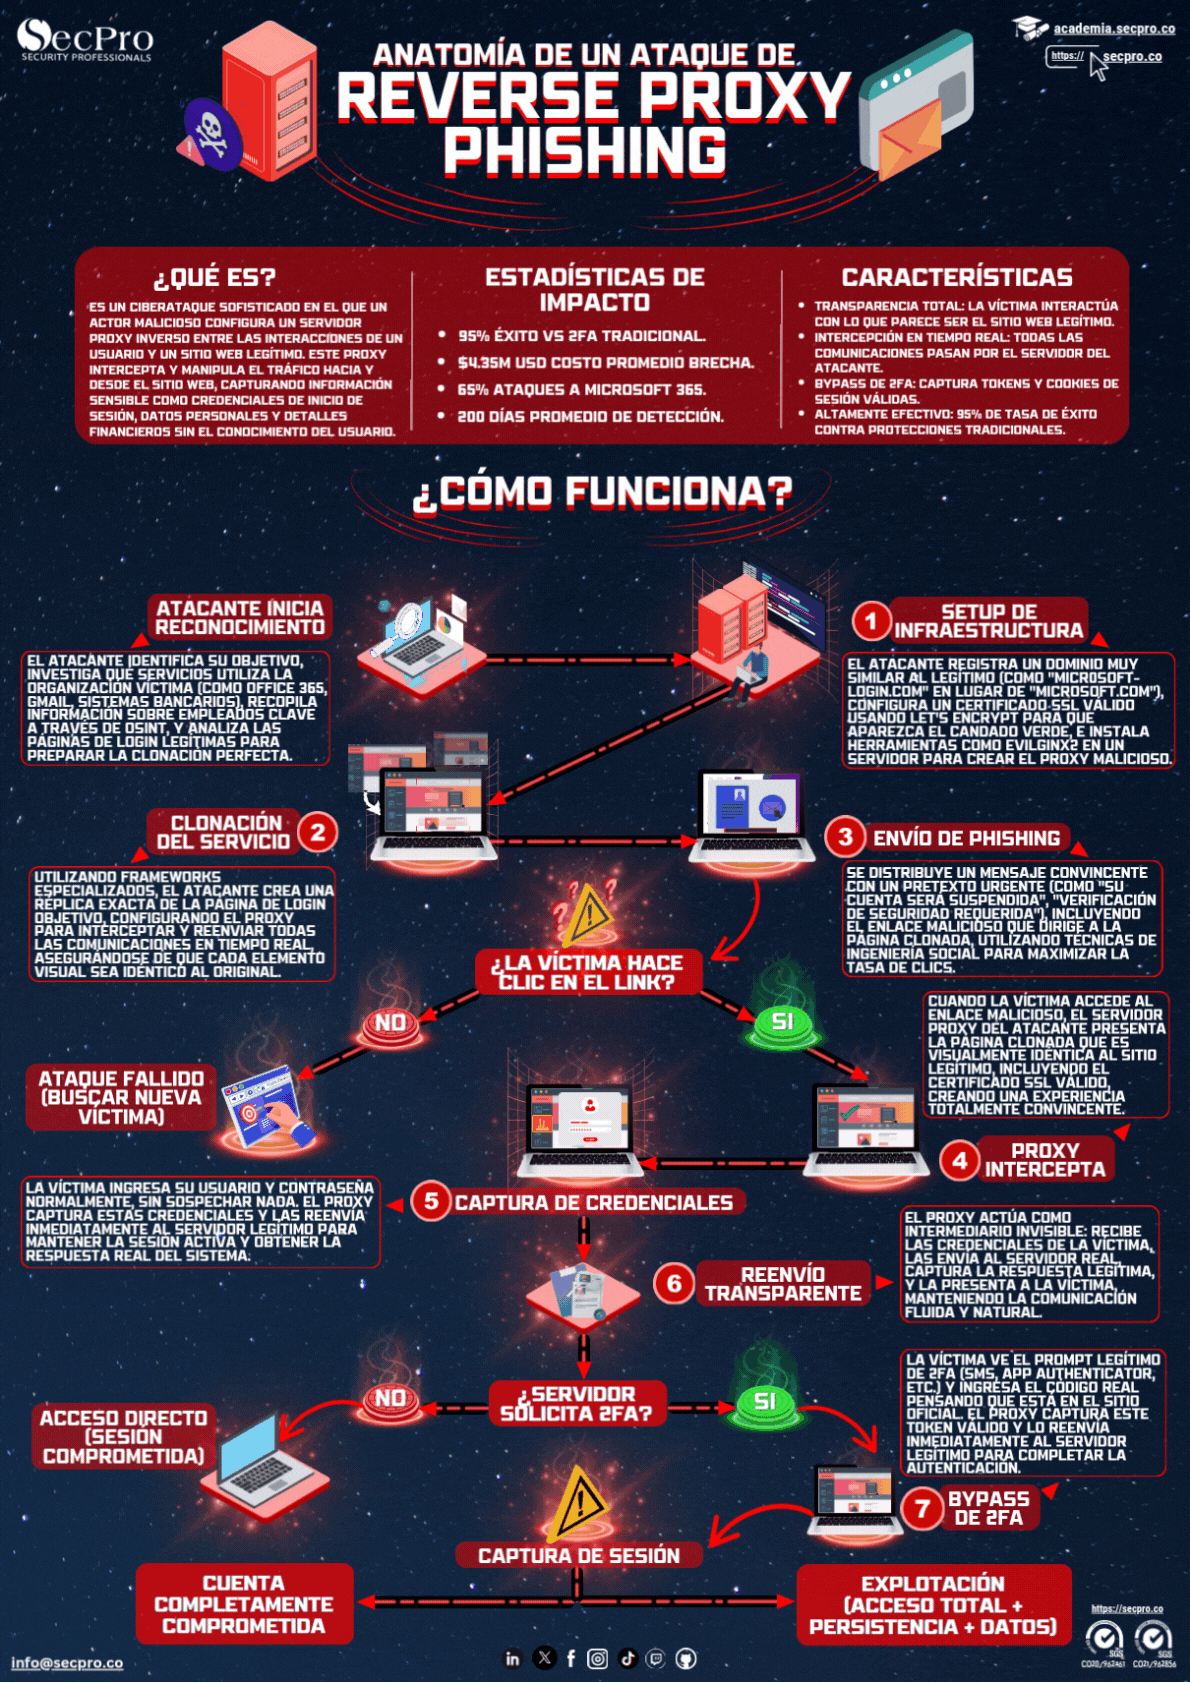
¿Qué es el phishing con reverse proxy?
En lugar de clonar la página de inicio de sesión, el atacante coloca un proxy inverso entre la víctima y el sitio real. La víctima ve la página auténtica, porque lo es: el contenido viene del servidor legítimo. Todo lo que escribe pasa por el atacante, incluido el segundo factor y, sobre todo, la cookie de sesión que devuelve el servidor.
Por qué evade la autenticación multifactor
El MFA protege el momento de la autenticación, no lo que viene después. Si el atacante captura la cookie de sesión ya emitida, no necesita la contraseña ni el código: la reutiliza y entra como el usuario. Por eso los códigos por SMS o aplicación no detienen esta técnica.
Qué defensas sí funcionan
Las claves de acceso y las llaves de seguridad basadas en FIDO2 y WebAuthn, porque están ligadas criptográficamente al dominio real y no se activan frente a un proxy. A eso se suman las políticas de acceso condicional que evalúan dispositivo y ubicación, la detección de dominios similares y el acortamiento de la vida útil de las sesiones.
Aprende más