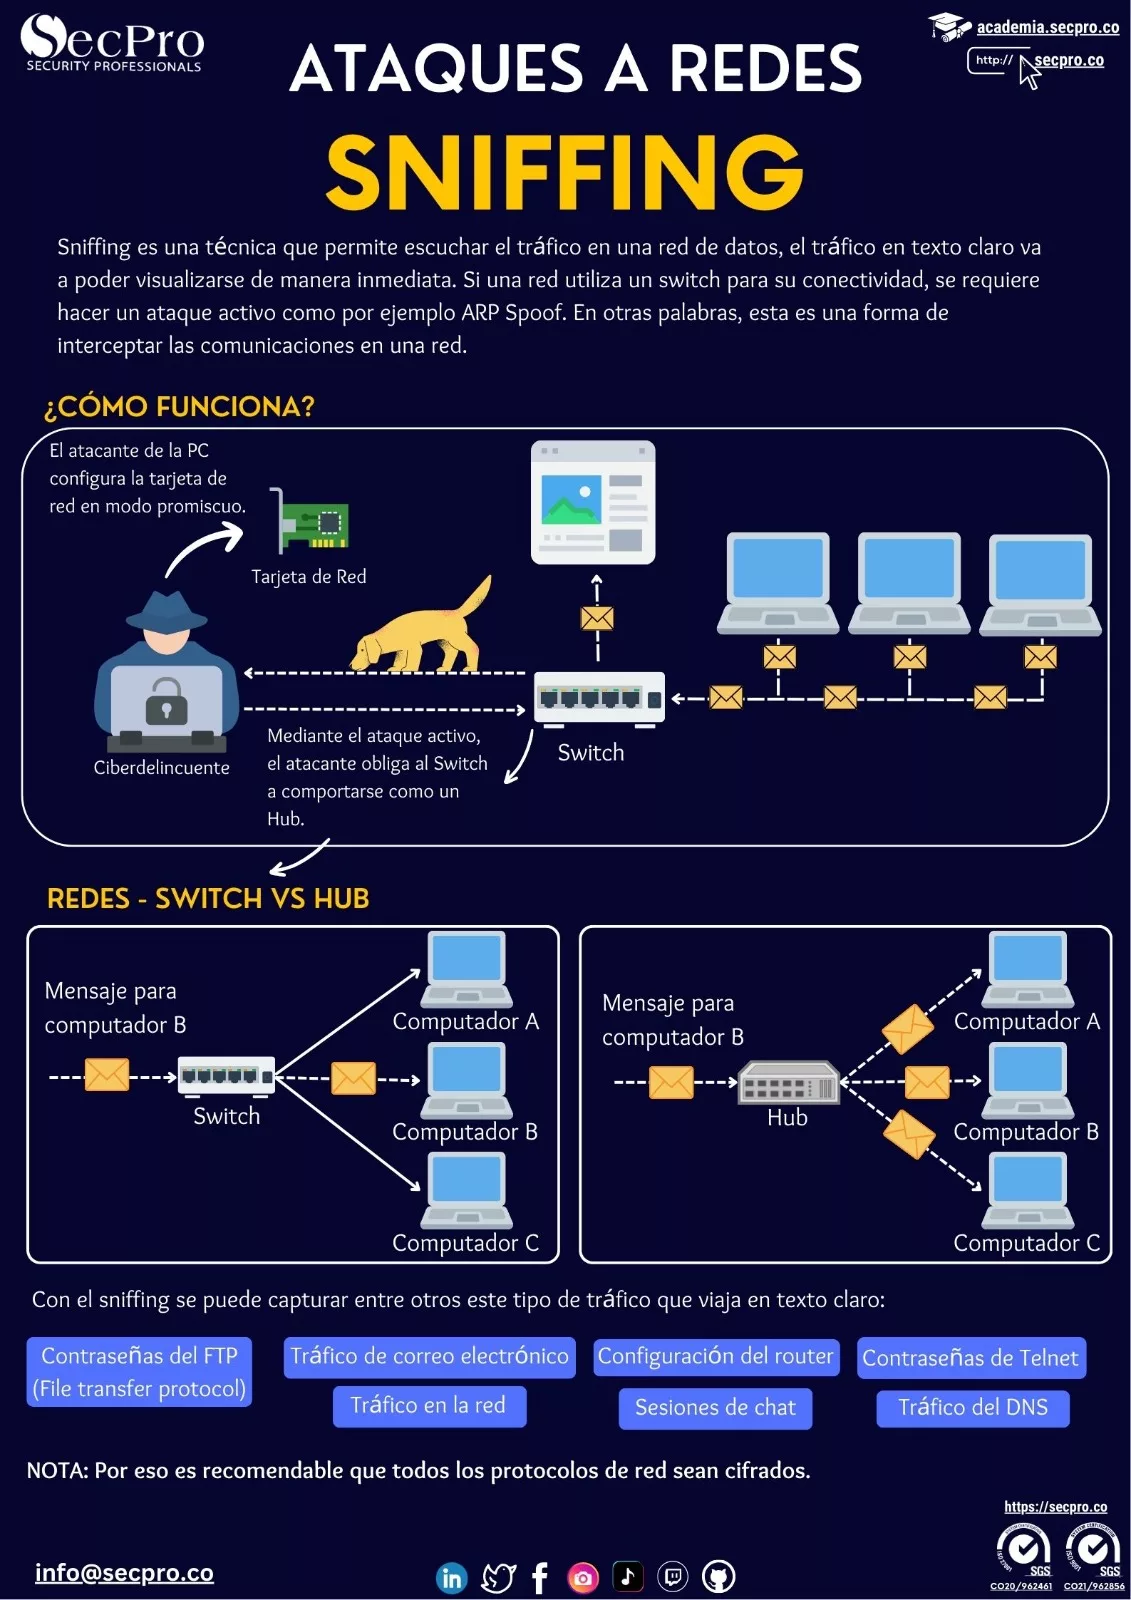
¿Qué es un ataque de sniffing?
El sniffing consiste en capturar el tráfico que circula por una red para leer su contenido. Una tarjeta de red en modo promiscuo recibe todos los paquetes del segmento, no solo los dirigidos a ella. Si ese tráfico viaja sin cifrar, el atacante obtiene credenciales, cookies de sesión, correos y cualquier dato que se transmita en claro.
Sniffing pasivo y sniffing activo
El pasivo se limita a escuchar y es prácticamente indetectable: funciona en redes con concentradores o wifi abierto. El activo necesita inyectar tráfico para redirigir los paquetes hacia el atacante, mediante técnicas como el envenenamiento ARP o el MAC flooding, y por eso deja rastros que un IDS puede identificar.
¿Cómo protegerse del sniffing?
El cifrado extremo a extremo es la defensa de fondo: con TLS bien configurado, capturar el tráfico deja de ser útil. A eso se suman la segmentación de red, el uso de switches con protección contra ARP spoofing y port security, VPN en redes no confiables y la inspección de dispositivos en modo promiscuo dentro del segmento.
Pasivo y activo: la diferencia importa
El sniffing pasivo se limita a escuchar el tráfico que ya llega a la interfaz, y en una red conmutada eso es poco: solo lo propio y lo difundido. Por eso el atacante suele pasar al activo, provocando que el tráfico ajeno le llegue — envenenando la tabla ARP para suplantar a la puerta de enlace, desbordando la tabla del conmutador, o levantando un punto de acceso falso. La distinción importa porque el pasivo es casi indetectable y el activo deja rastros concretos.
Qué se expone realmente hoy
Con la mayoría del tráfico cifrado, la cosecha directa de contraseñas es rara, pero no nula: siguen existiendo protocolos internos sin cifrar, servicios heredados, dispositivos de gestión con interfaces antiguas y aplicaciones internas que nadie migró. Y aunque todo fuera cifrado, quedan los metadatos: qué equipos hablan con cuáles, con qué frecuencia y en qué volumen, que basta para dibujar la topología y localizar los sistemas que importan.
Cómo se detecta a quien escucha
Un equipo en modo promiscuo no genera tráfico propio, así que no se le ve directamente, pero se le puede provocar: enviar una trama a una dirección MAC inexistente y observar quién responde a una petición destinada a nadie delata a una pila que está procesando todo lo que pasa. También ayudan los tiempos de respuesta anómalos y la vigilancia de cambios en la tabla ARP. En la práctica, la defensa eficaz es asumir que alguien escucha: cifrar también dentro de la red y segmentar.