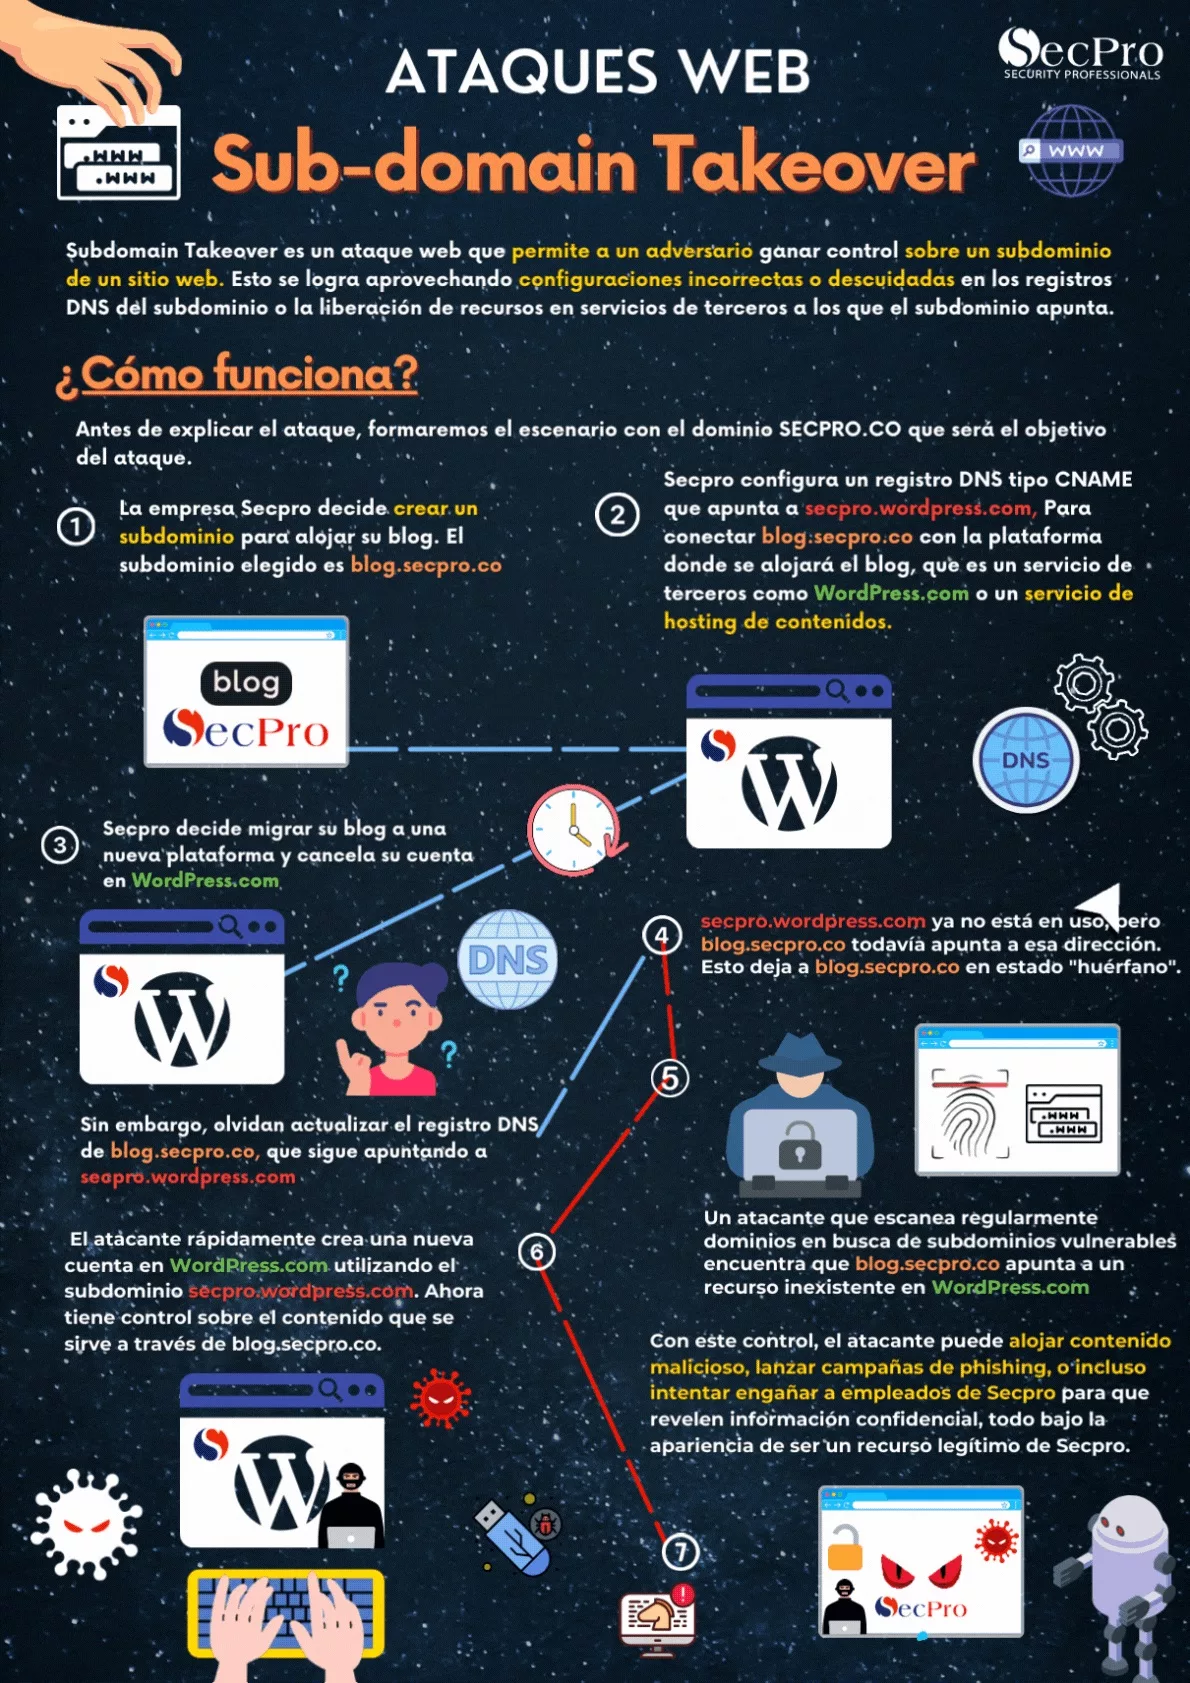
¿Qué es un subdomain takeover?
Un subdomain takeover ocurre cuando un subdominio sigue apuntando mediante DNS a un servicio externo que ya no existe. La organización dio de baja un sitio en un proveedor de alojamiento, un CDN o una plataforma SaaS, pero olvidó borrar el registro CNAME. Ese registro queda huérfano, y cualquiera que reclame ese nombre en el proveedor recibe el tráfico del subdominio. No hay intrusión: se ocupa un hueco que quedó abierto.
¿Por qué es más grave de lo que parece?
Porque el atacante no controla un dominio cualquiera, sino uno de la propia organización, con toda su credibilidad. Puede montar un phishing perfectamente creíble bajo el dominio corporativo, obtener un certificado TLS válido para él, recibir cookies marcadas para subdominios del dominio padre y, según cómo esté configurada la política de seguridad, saltarse restricciones de origen. Un subdominio olvidado se convierte en una plataforma de ataque con la reputación de la empresa detrás.
¿Cómo detectarlo y prevenirlo?
La prevención es de higiene: cuando se da de baja un servicio, borrar primero el registro DNS y después el servicio, en ese orden. La detección pasa por inventariar los registros DNS periódicamente y comprobar cuáles apuntan a destinos que responden con errores de recurso no reclamado. Los registros de certificados públicos (Certificate Transparency) ayudan a descubrir subdominios olvidados que ni siquiera figuran en el inventario interno.