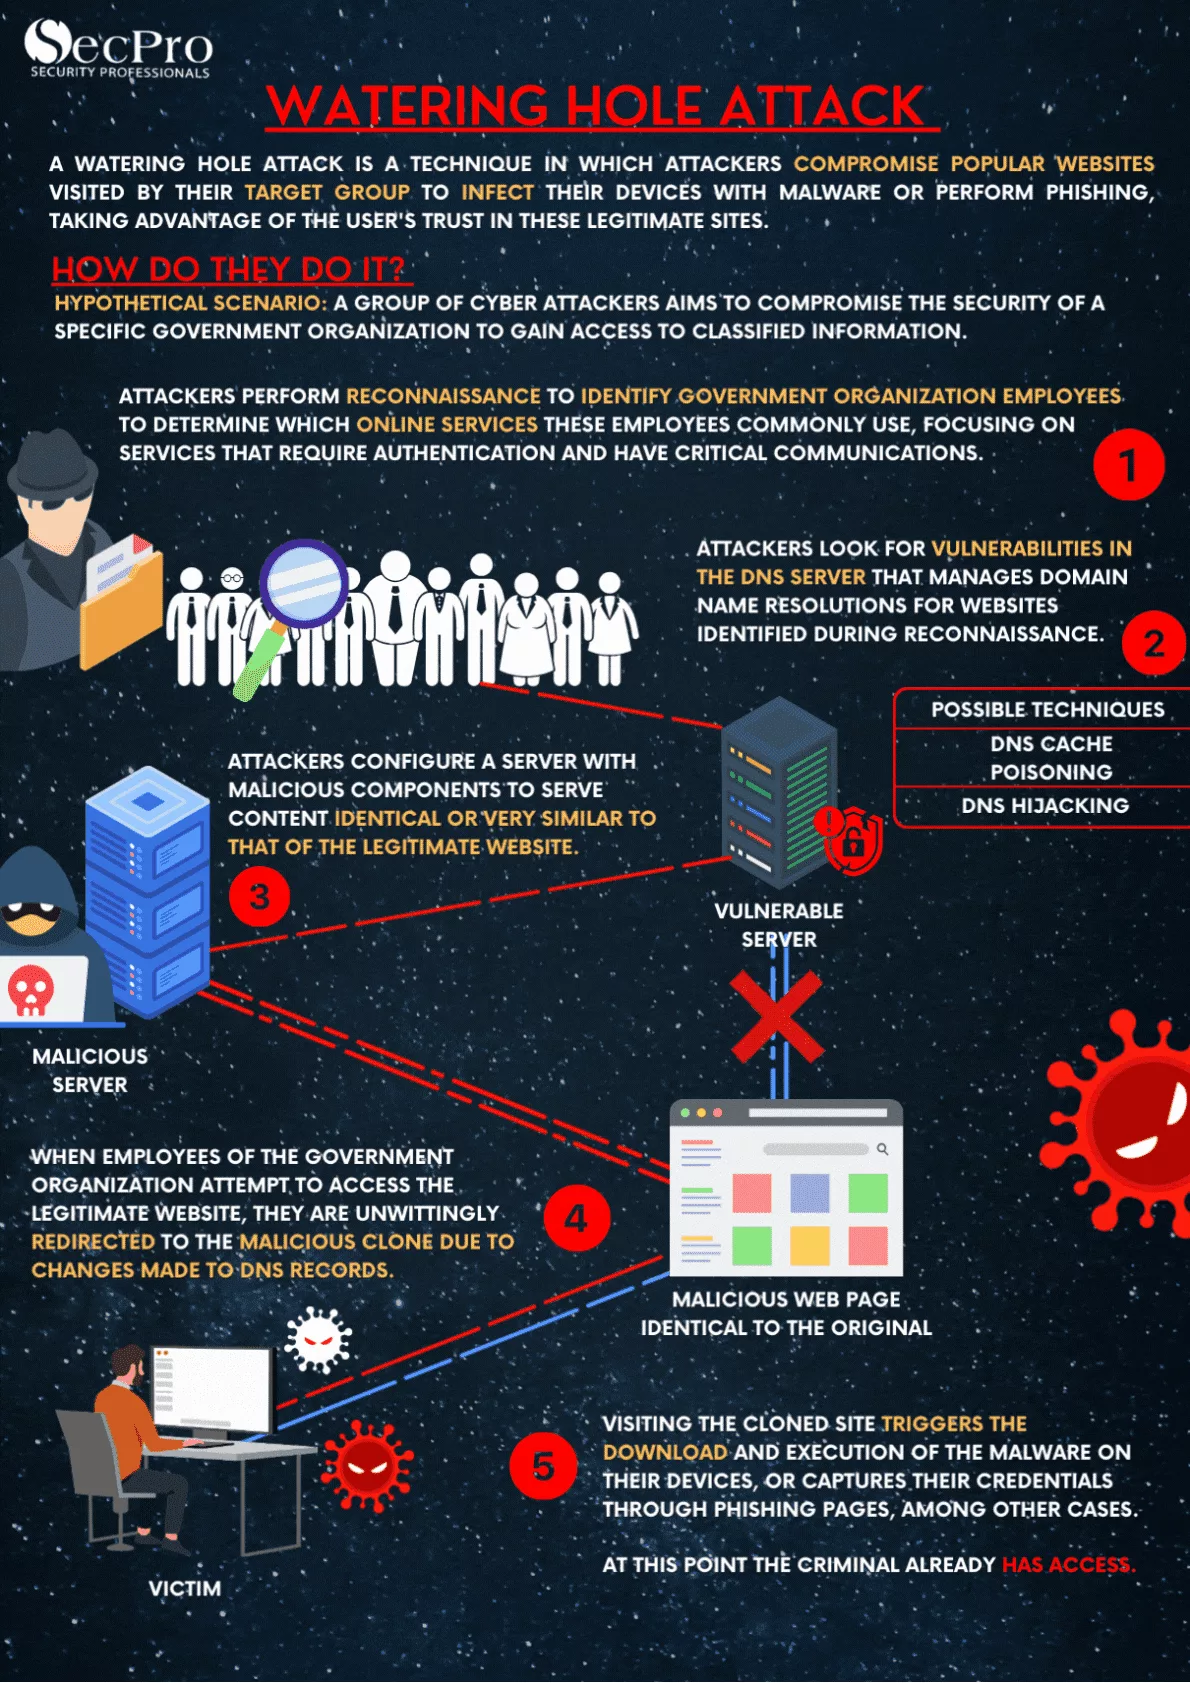
¿Qué es un ataque de watering hole?
El atacante no ataca a la víctima directamente: compromete un sitio web que sabe que ella visita con frecuencia —un portal sectorial, un proveedor, una asociación gremial— y espera. Cuando la víctima entra, recibe el código malicioso desde un sitio en el que confía. El nombre viene de la táctica del depredador que aguarda en el abrevadero.
Por qué es tan eficaz
Elude la desconfianza del usuario, porque la visita es voluntaria y el sitio es el habitual. Además suele dirigirse a un sector completo, lo que lo convierte en una herramienta típica de grupos avanzados interesados en un gremio, una industria o una región concretos. Con frecuencia el filtrado de contenidos tampoco lo bloquea: el dominio tiene buena reputación.
Cómo reducir el riesgo
Mantener navegadores y complementos actualizados para cerrar las vulnerabilidades que se explotan, aplicar aislamiento del navegador para la navegación de riesgo, restringir la ejecución de scripts de terceros y vigilar el comportamiento del endpoint en lugar de confiar solo en listas de dominios maliciosos.