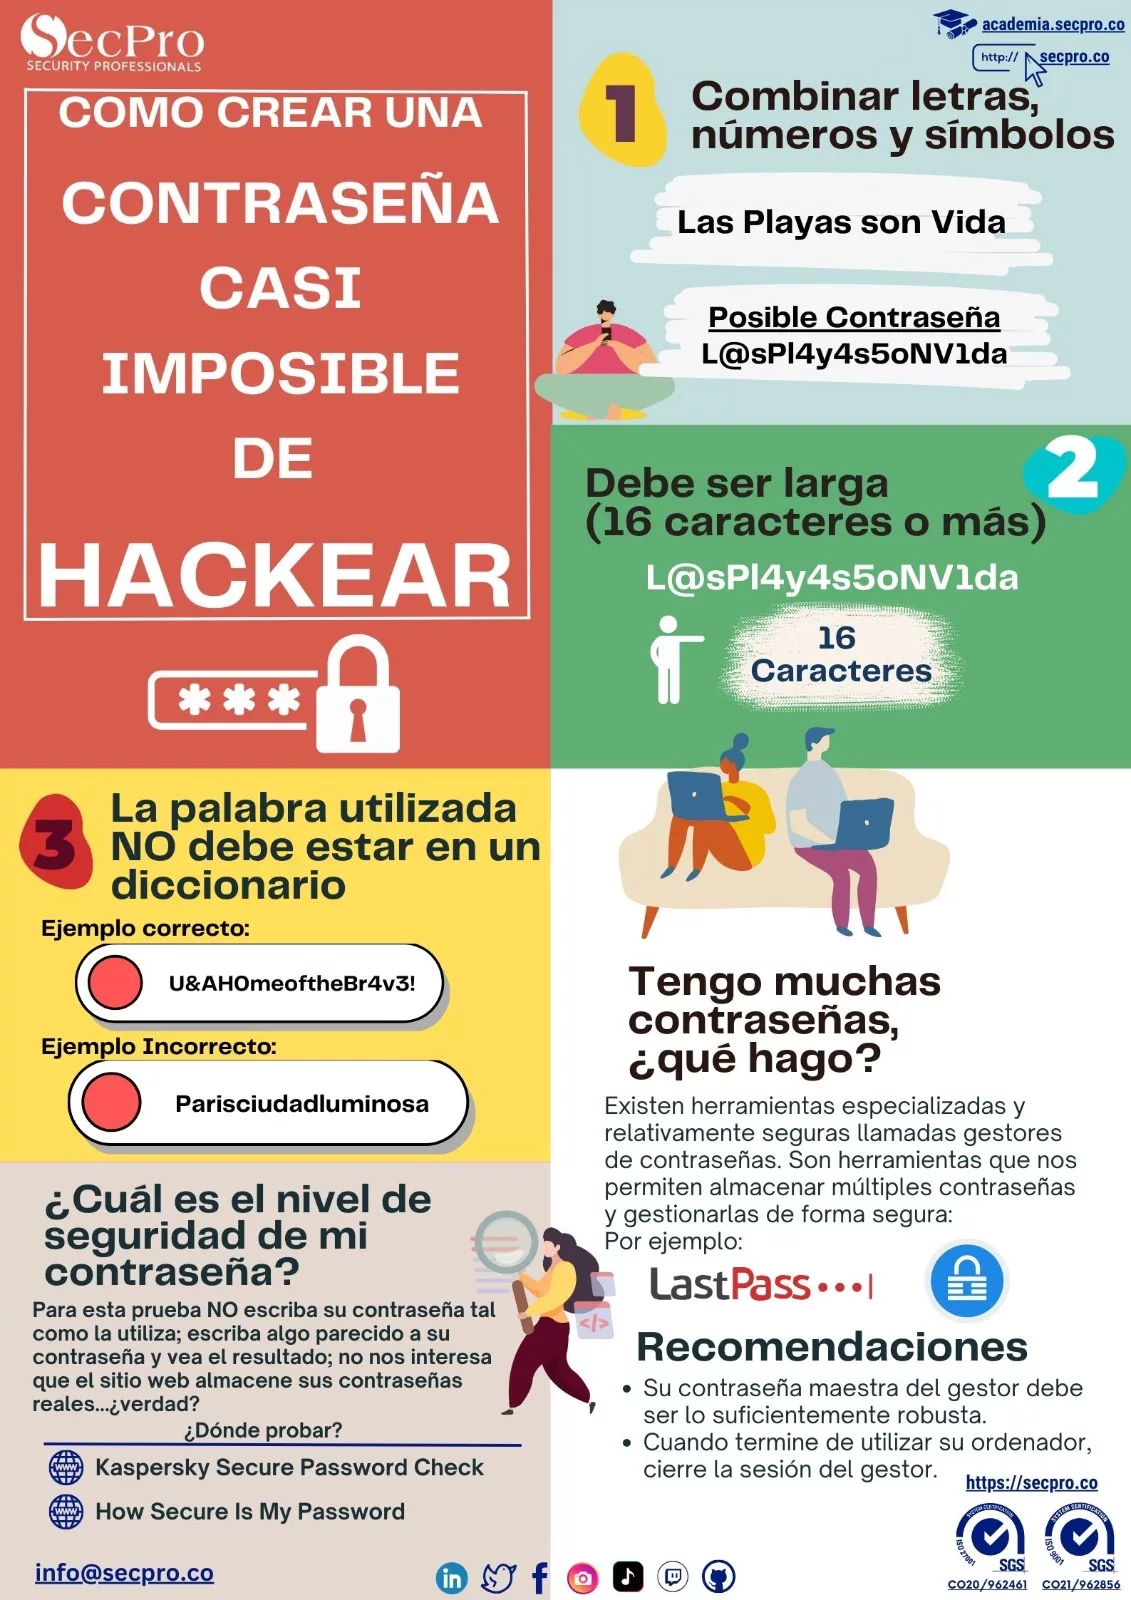
¿Qué hace fuerte a una contraseña?
La resistencia de una contraseña depende sobre todo de su longitud y de lo impredecible que sea, no de que mezcle símbolos raros. Una clave corta con sustituciones típicas —cambiar la a por una arroba, la o por un cero— es exactamente lo que prueban primero las herramientas de cracking, porque esas reglas están incorporadas en ellas. Una frase larga de palabras sin relación entre sí resiste mucho más y además se recuerda, que es la condición para que no acabe en un papel.
El error que anula cualquier contraseña buena
Reutilizarla. Cuando un servicio sufre una filtración, los atacantes prueban automáticamente ese par de correo y contraseña en decenas de servicios más: es el relleno de credenciales, y funciona por volumen. Una contraseña excelente repetida en cinco sitios es tan débil como el peor protegido de los cinco. Por eso la regla práctica más útil no es «crea contraseñas complejas», sino «que cada cuenta tenga una distinta».
Gestor de contraseñas y segundo factor
Mantener decenas de claves únicas no es posible de memoria, y ahí está el gestor de contraseñas: se recuerda una sola clave maestra, larga y sólida, y el gestor genera y guarda el resto. Encima de eso, activar el segundo factor en las cuentas que importan —correo, banca, trabajo—, priorizando llaves físicas o passkeys sobre los códigos por SMS, que son interceptables. Contraseña única más segundo factor cubre la gran mayoría de los ataques contra credenciales.