¿Por qué se degradan las reglas de un firewall?
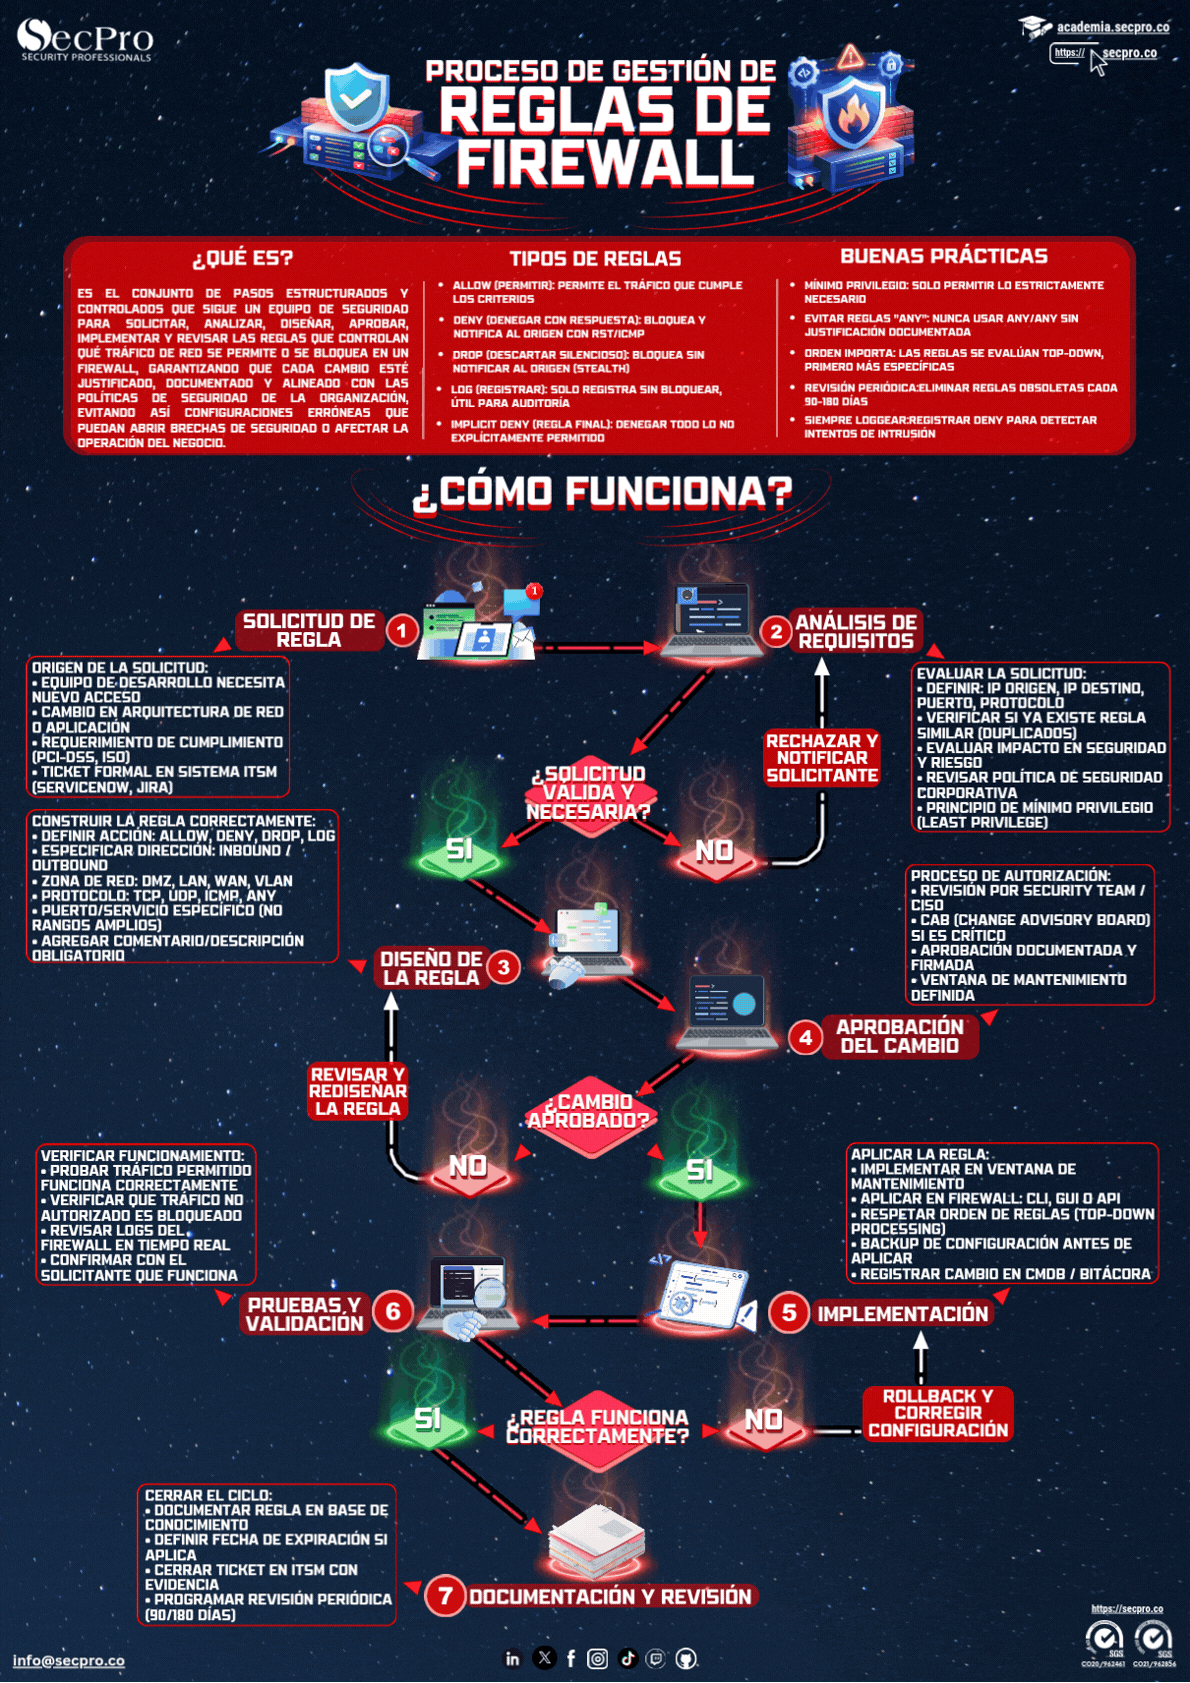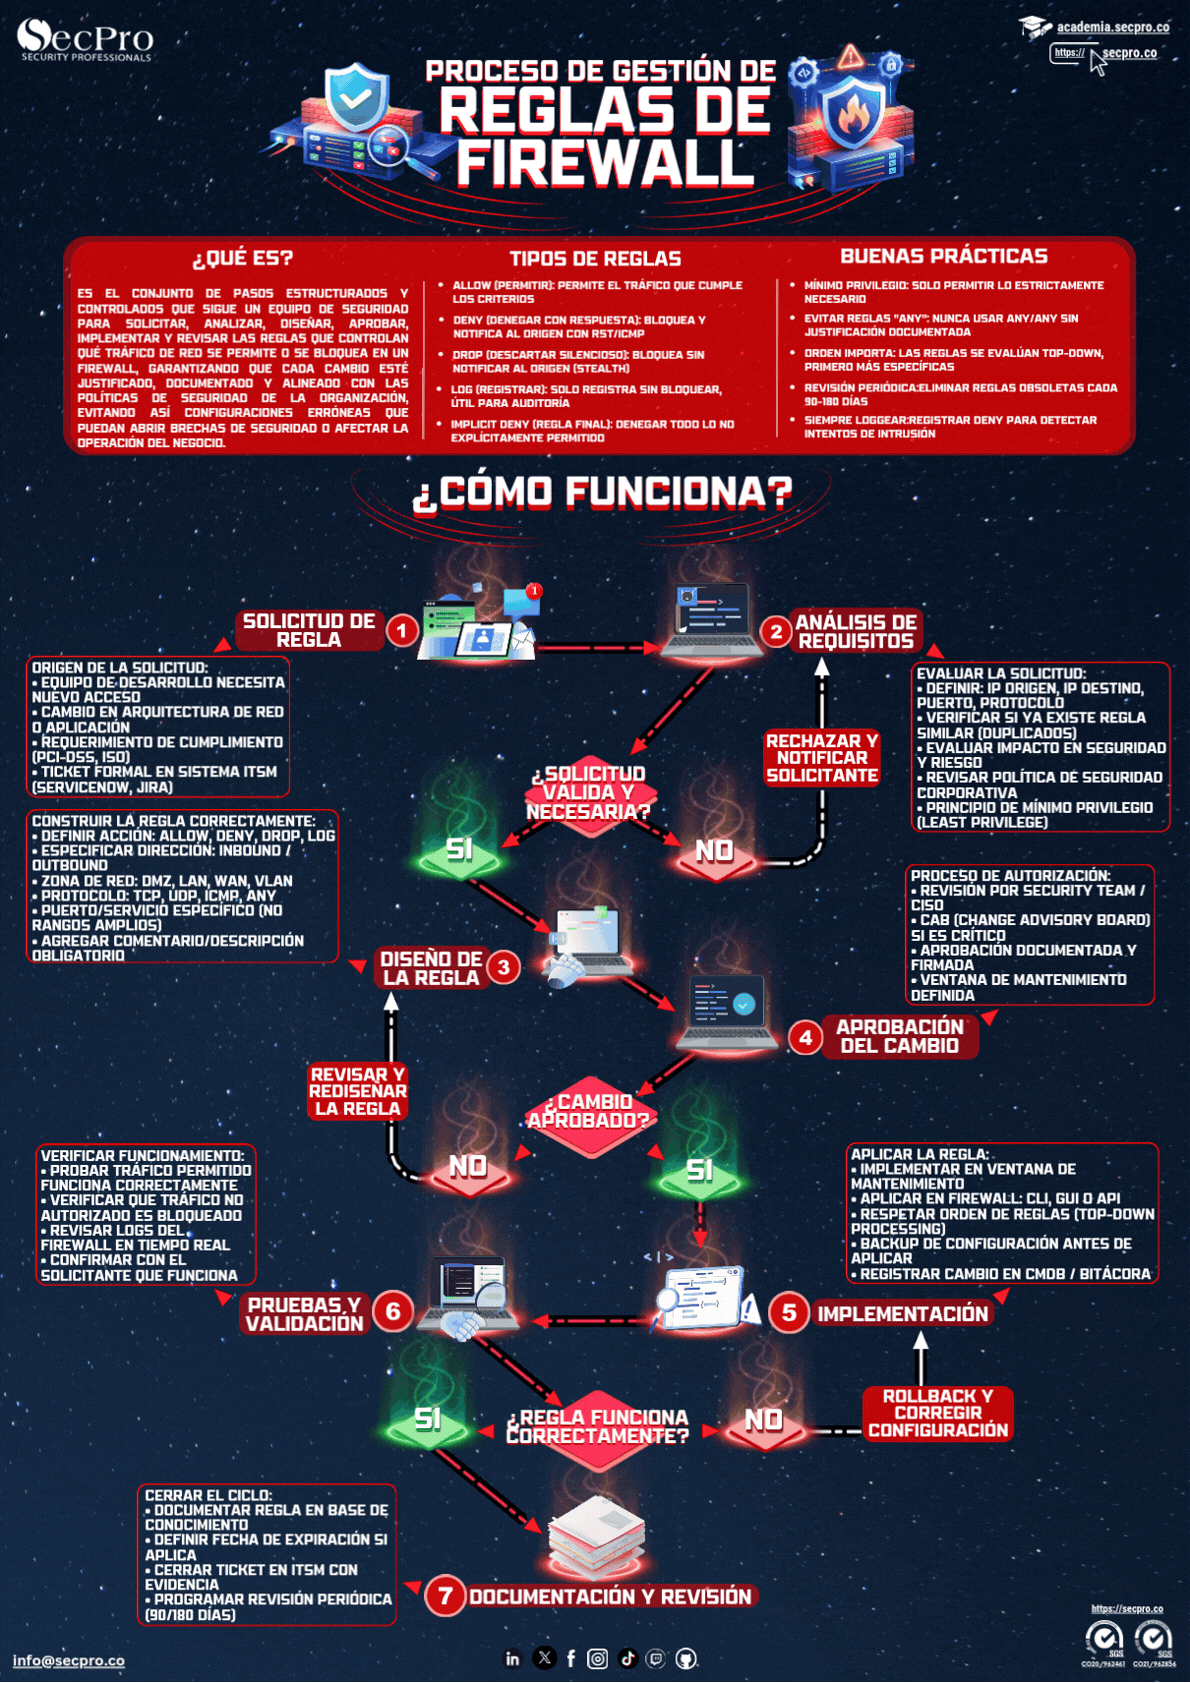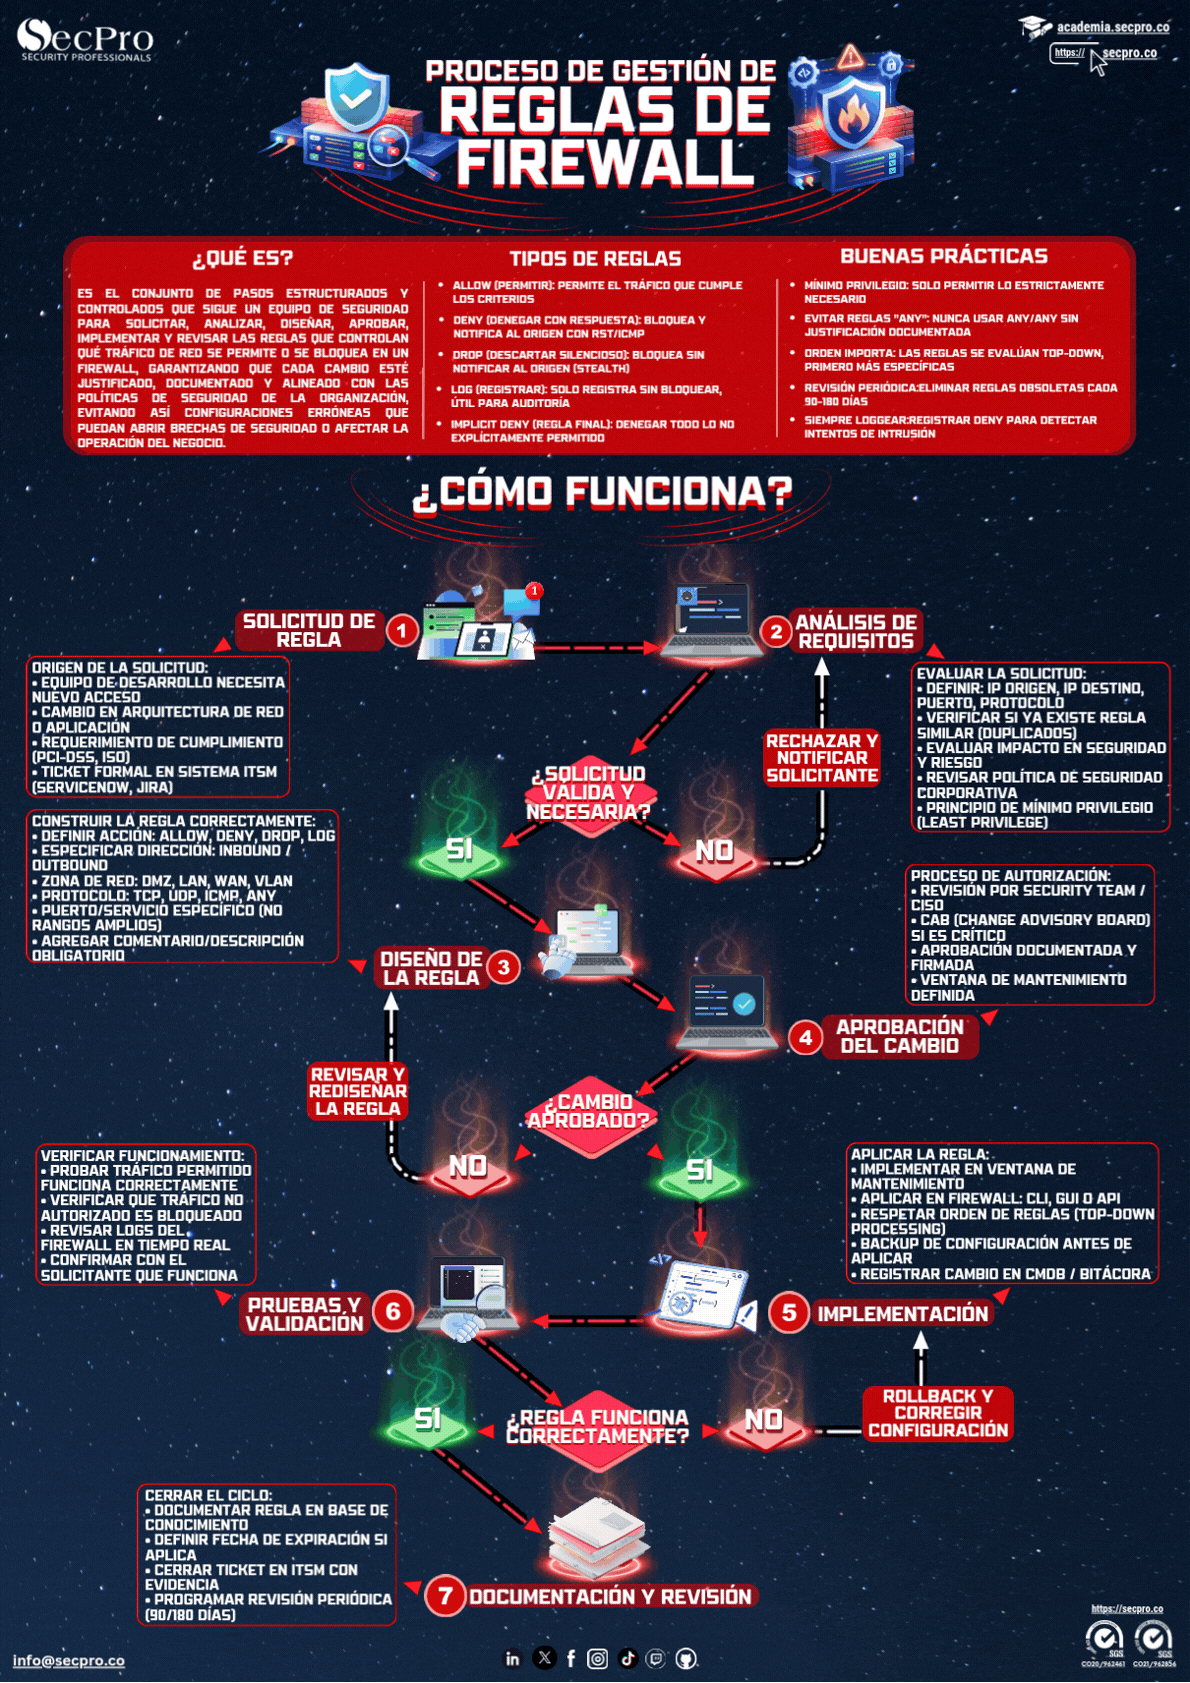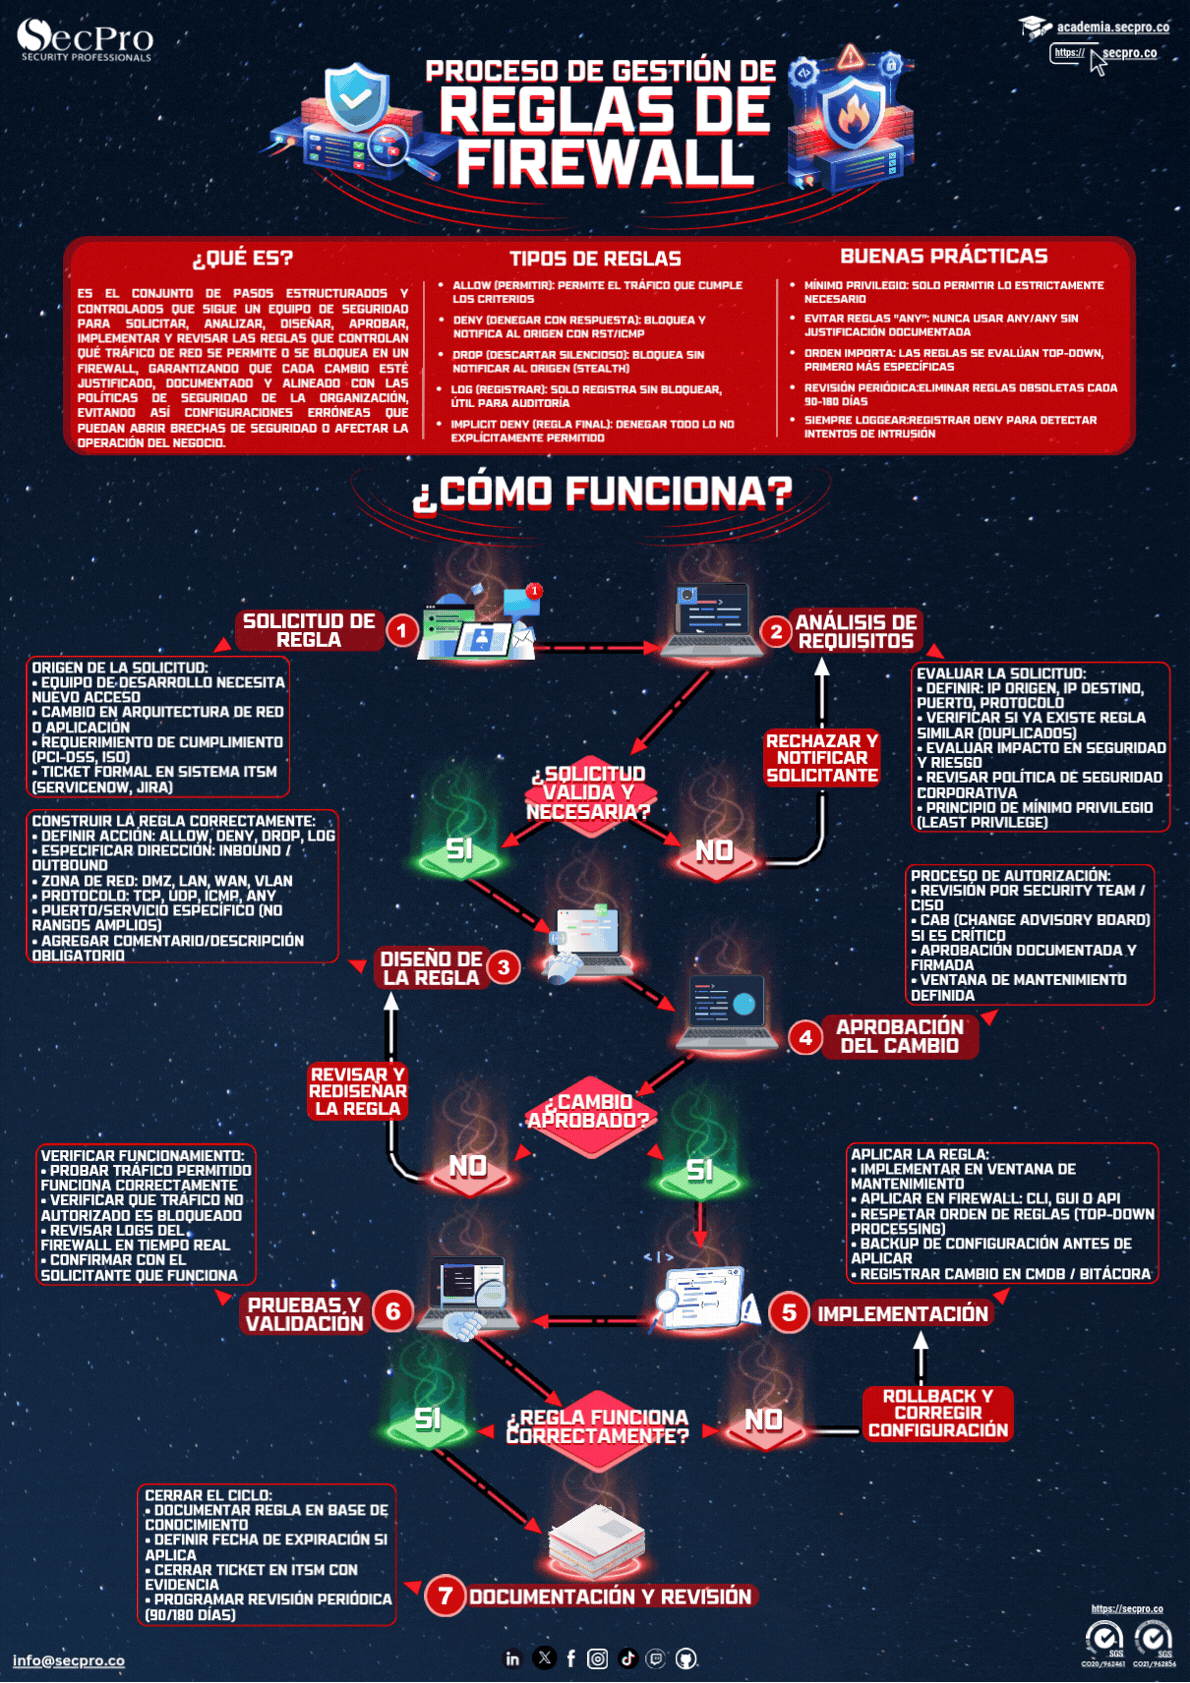
Un firewall acumula reglas durante años: excepciones temporales que nunca se retiraron, permisos de proyectos ya cerrados y objetos que apuntan a servidores dados de baja. El resultado es un conjunto contradictorio donde reglas amplias colocadas al principio anulan a las restrictivas que vienen después, y nadie se atreve a tocarlo por miedo a romper producción.
Qué revisa una auditoría de reglas
Reglas duplicadas, sombreadas (nunca se evalúan porque otra las precede) y permisivas de más, especialmente las que usan any en origen, destino o servicio. También el orden de evaluación, los objetos huérfanos, las reglas sin registro de actividad durante meses y la ausencia de una regla explícita de denegación al final.
Buenas prácticas de gestión
Aplicar mínimo privilegio con reglas específicas, documentar cada una con responsable, propósito y fecha de caducidad, exigir un proceso de cambio formal, revisar periódicamente el uso real de cada regla y eliminar lo que no se usa. Una base de reglas limpia no solo es más segura: también es más rápida de diagnosticar durante un incidente.
Por qué los conjuntos de reglas se degradan con el tiempo
Porque añadir es fácil y quitar da miedo. Cada proyecto, migración o incidencia deja reglas nuevas, y casi nadie se atreve a borrar las antiguas sin saber qué dependen de ellas. El resultado al cabo de unos años son cientos de reglas, muchas duplicadas, algunas que nunca coinciden con nada y otras tan amplias que anulan a las que vienen después. Un conjunto así no es más seguro por ser más grande: es más difícil de auditar y esconde mejor los errores.
Qué revisar en una auditoría de reglas
Las reglas que no han registrado ni una coincidencia en meses, candidatas a eliminarse. Las que permiten origen o destino «cualquiera», que casi siempre son temporales que se quedaron. Las sombreadas, que nunca llegan a evaluarse porque una regla anterior ya decide. Los servicios abiertos que ya no existen. Y los comentarios: una regla sin dueño ni motivo documentado es una regla que nadie podrá retirar con confianza dentro de dos años.
Cómo cambiar reglas sin cortar el servicio
Con un proceso, no con una sesión de consola a las once de la noche. Documentar el cambio y quién lo pide, revisar el impacto, aplicarlo en una ventana acordada y verificar con pruebas definidas de antemano. Tener siempre a mano el procedimiento de reversión y el conjunto anterior guardado. Y ordenar las reglas de más específica a más general, porque el orden determina el resultado y una regla amplia colocada arriba invalida en silencio todo lo que viene debajo.