¿Qué es la informática forense?
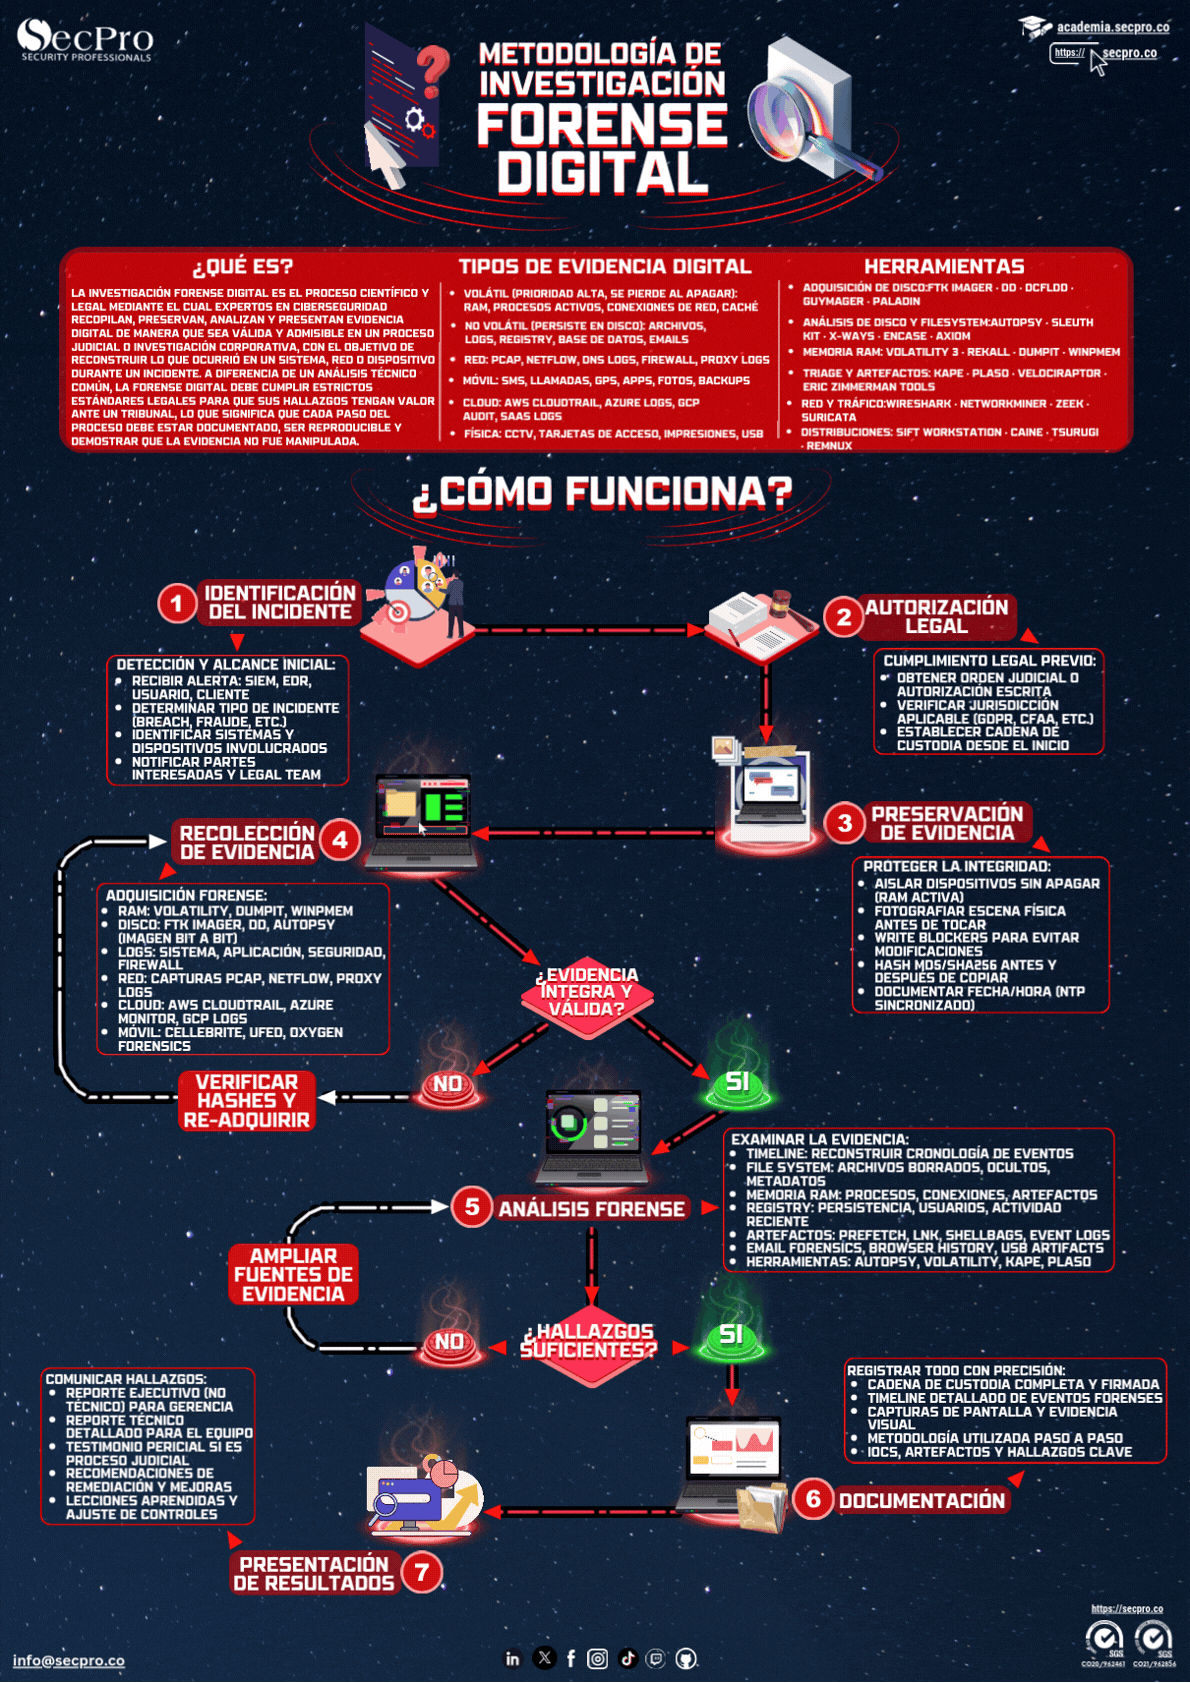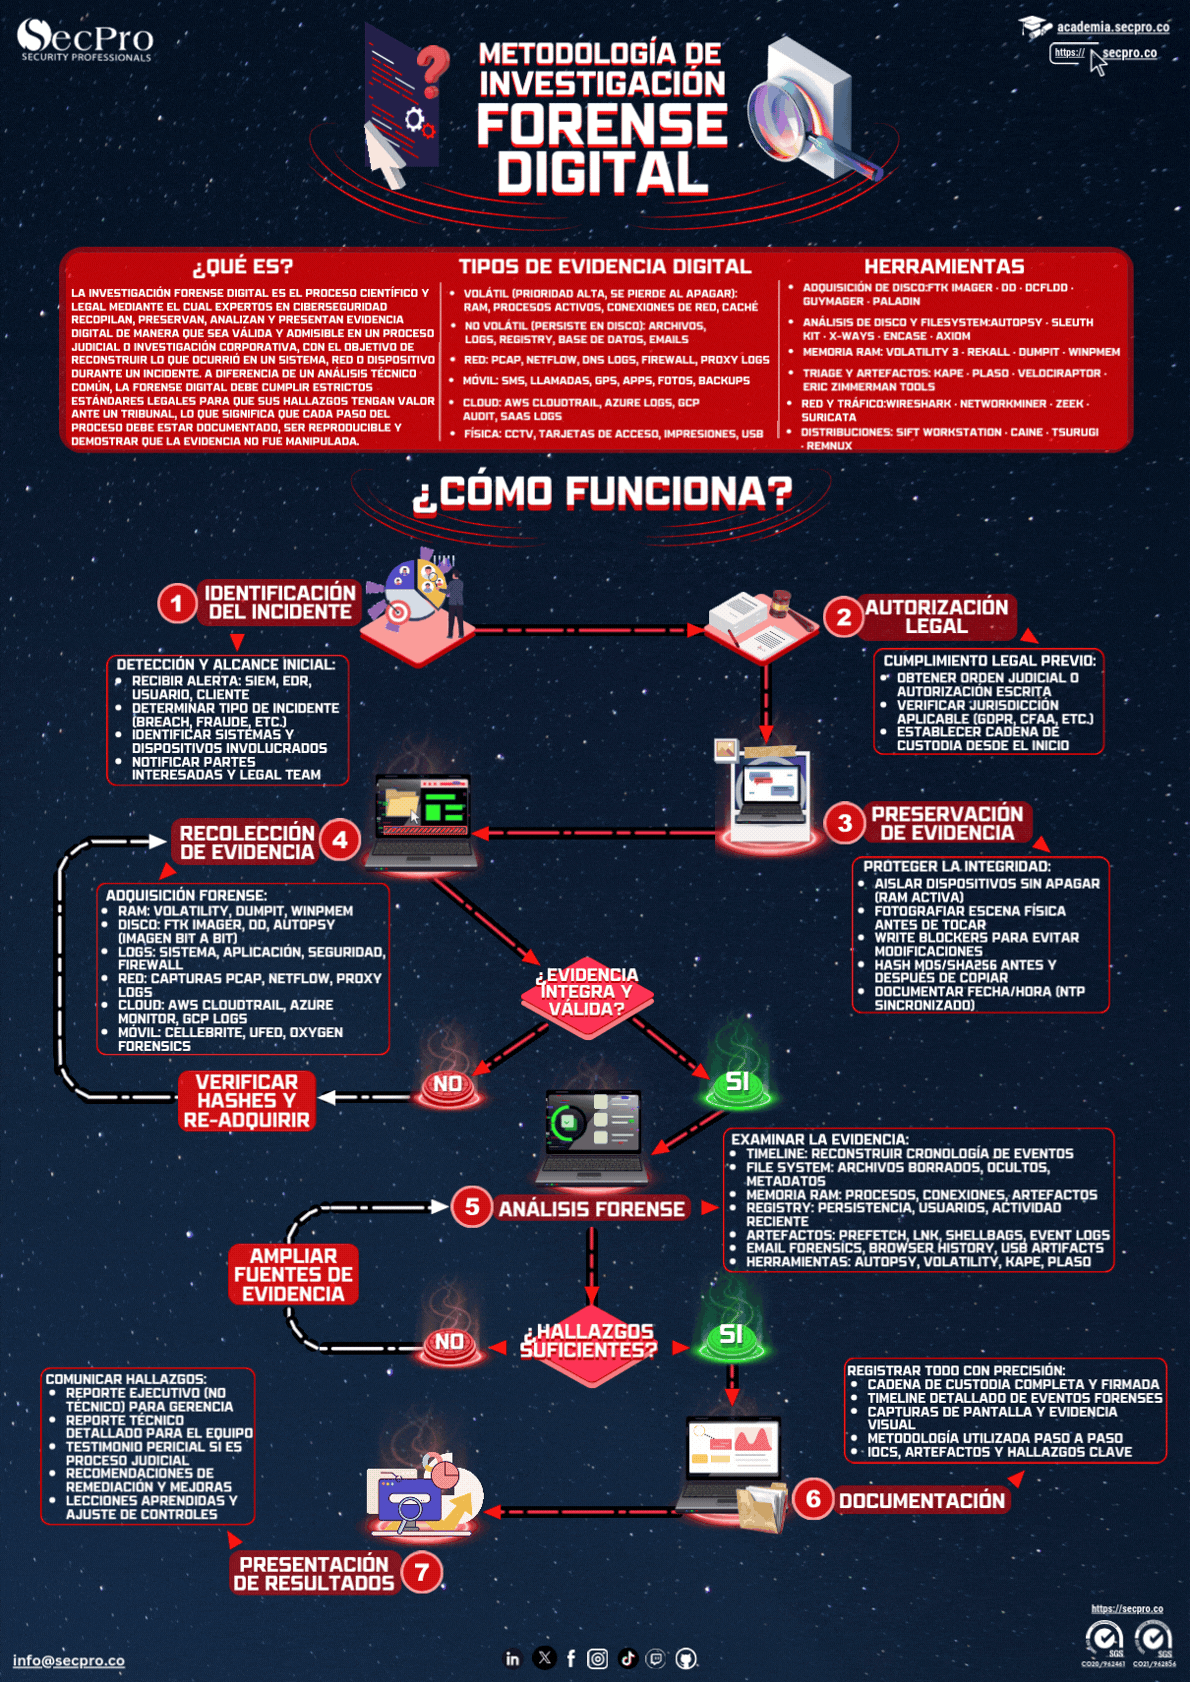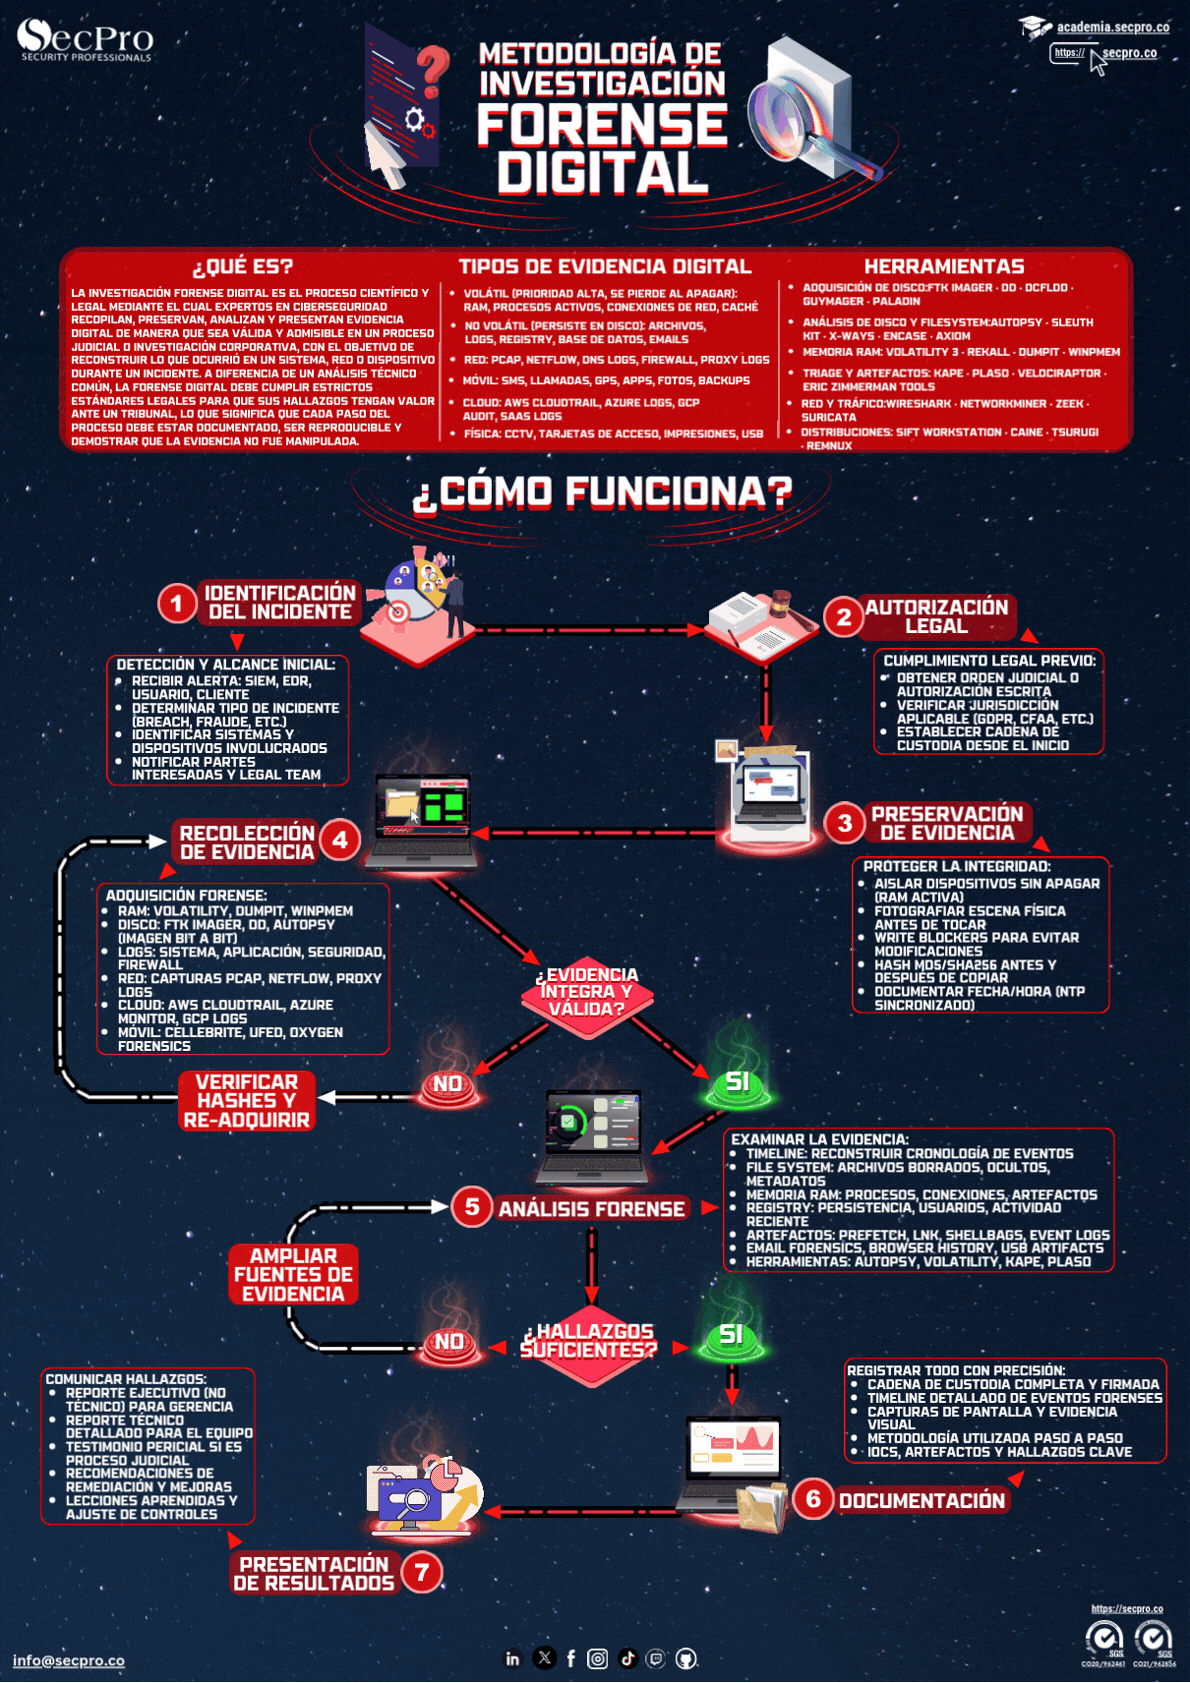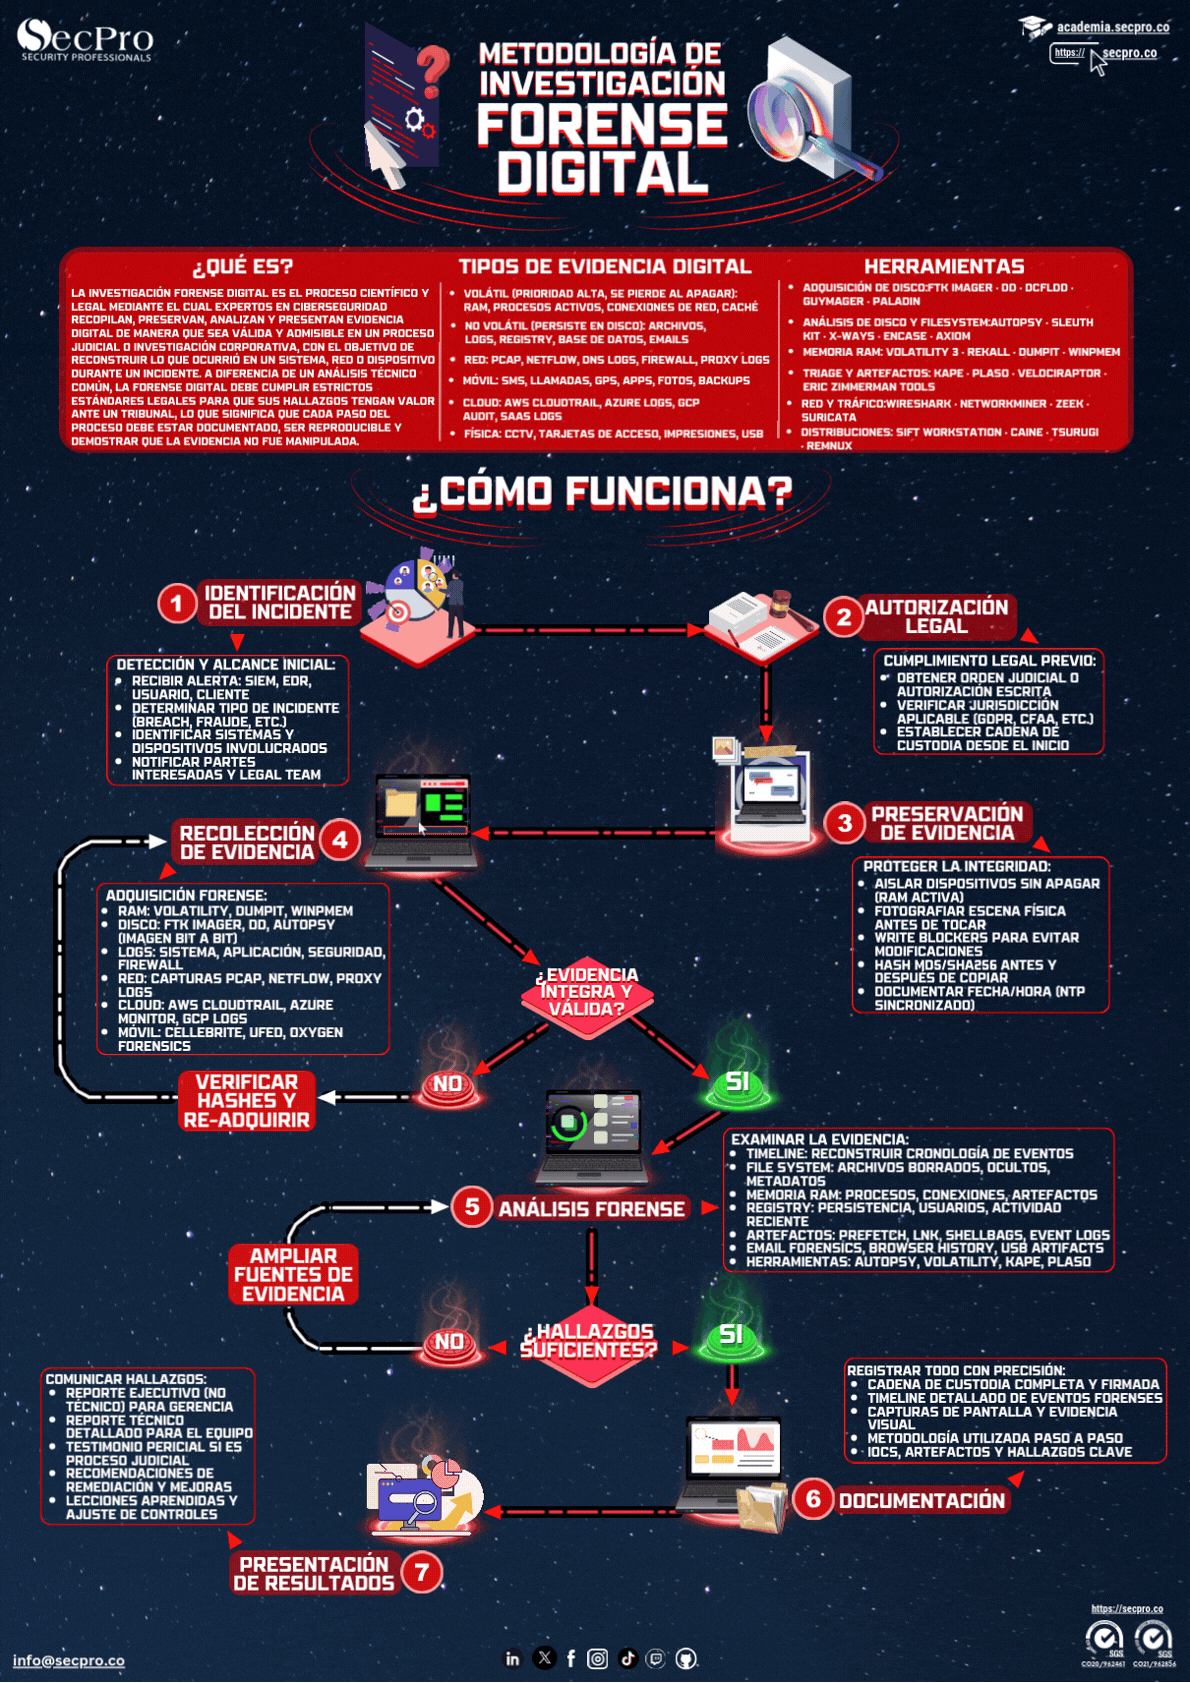
La informática forense es la disciplina que recolecta, preserva y analiza evidencia digital de forma que resista un escrutinio posterior, sea un juicio o una investigación interna. Su particularidad no es técnica sino procedimental: no basta con averiguar qué pasó, hay que poder demostrar que la evidencia no se alteró en el camino. Un hallazgo correcto obtenido con un procedimiento defectuoso pierde su valor probatorio.
Fases de una investigación
La secuencia es identificación de las fuentes relevantes; adquisición mediante copias bit a bit, trabajando siempre sobre la copia y nunca sobre el original, y respetando el orden de volatilidad —memoria RAM y conexiones activas antes que el disco, porque desaparecen al apagar—; análisis correlacionando registros, metadatos, artefactos del sistema y línea temporal; y documentación con un informe que permita a otro perito reproducir cada paso y llegar al mismo resultado.
La cadena de custodia
Es la columna vertebral de todo el proceso: el registro continuo de quién tuvo acceso a cada evidencia, cuándo, para qué y bajo qué condiciones, desde la incautación hasta la presentación. Se apoya en funciones hash calculadas en el momento de la adquisición y verificadas en cada paso, de modo que cualquier modificación sea demostrable. Un vacío en esa cadena es el argumento más fácil para invalidar una prueba, por sólido que sea el análisis técnico.