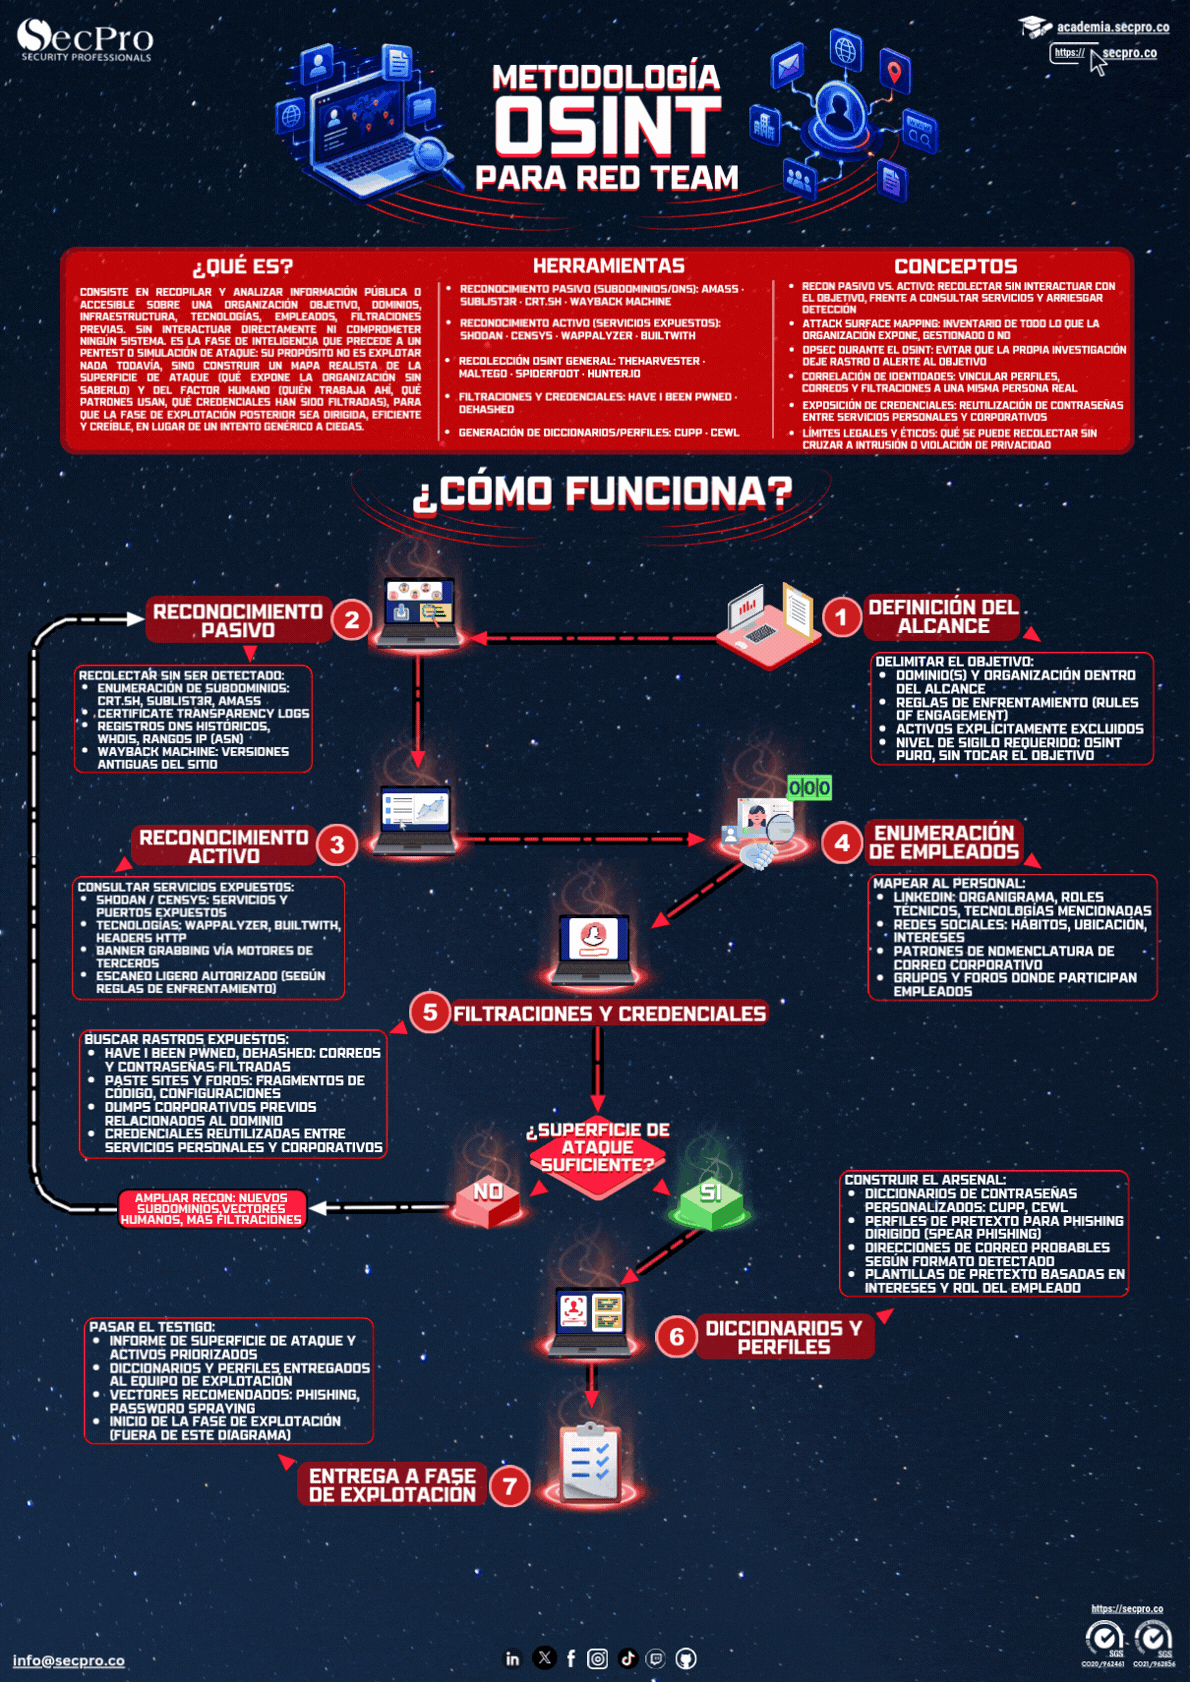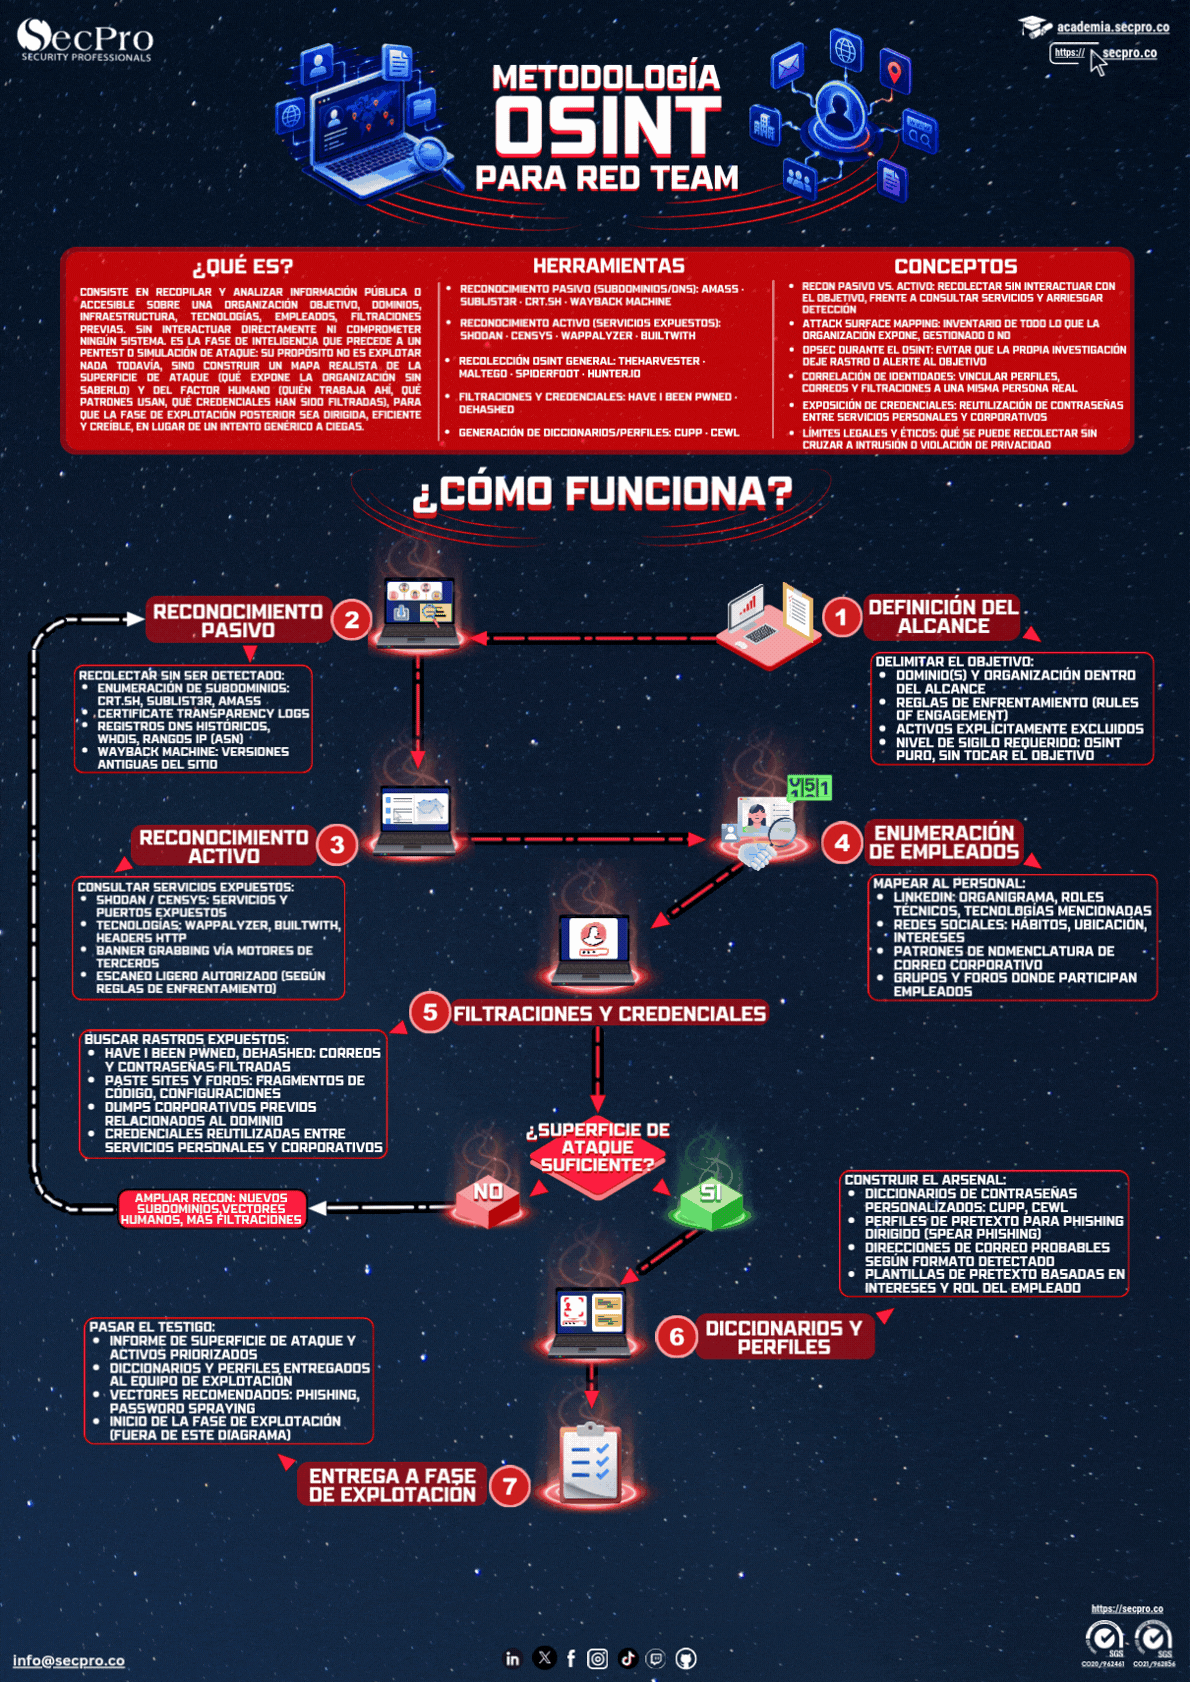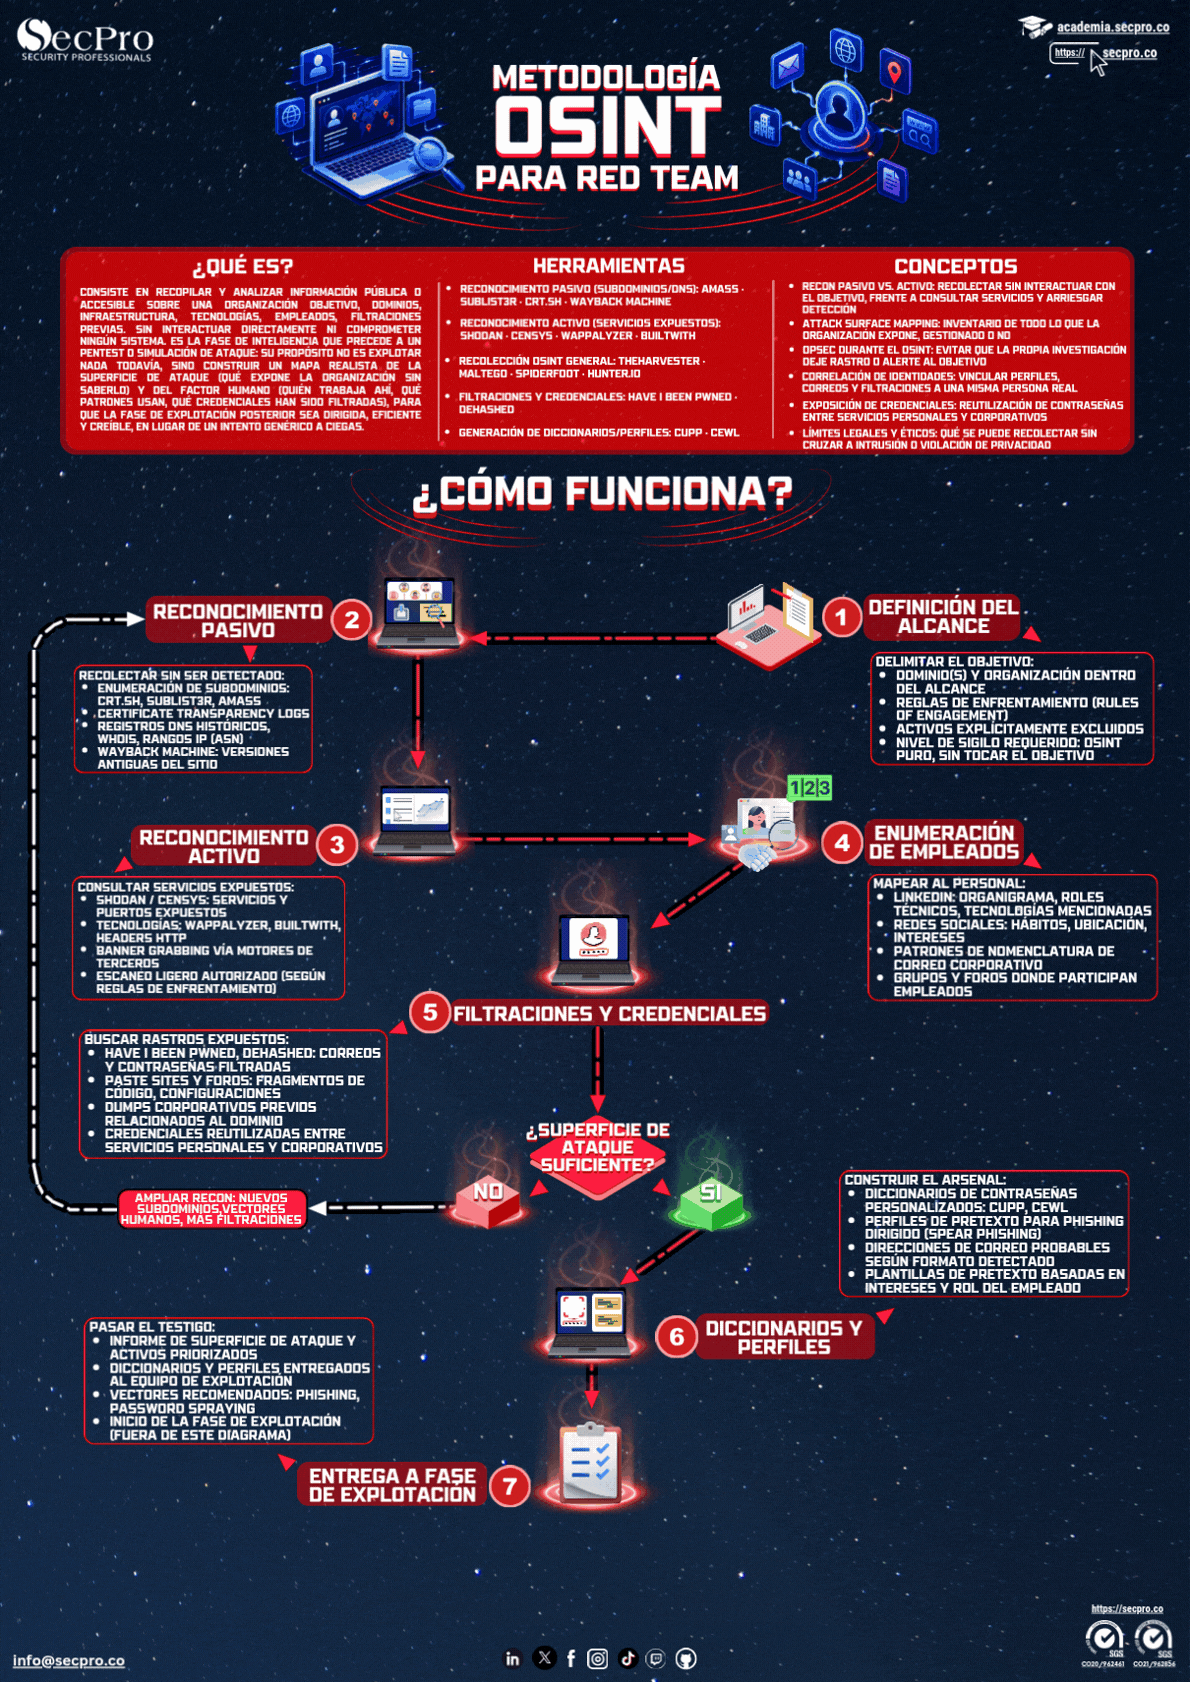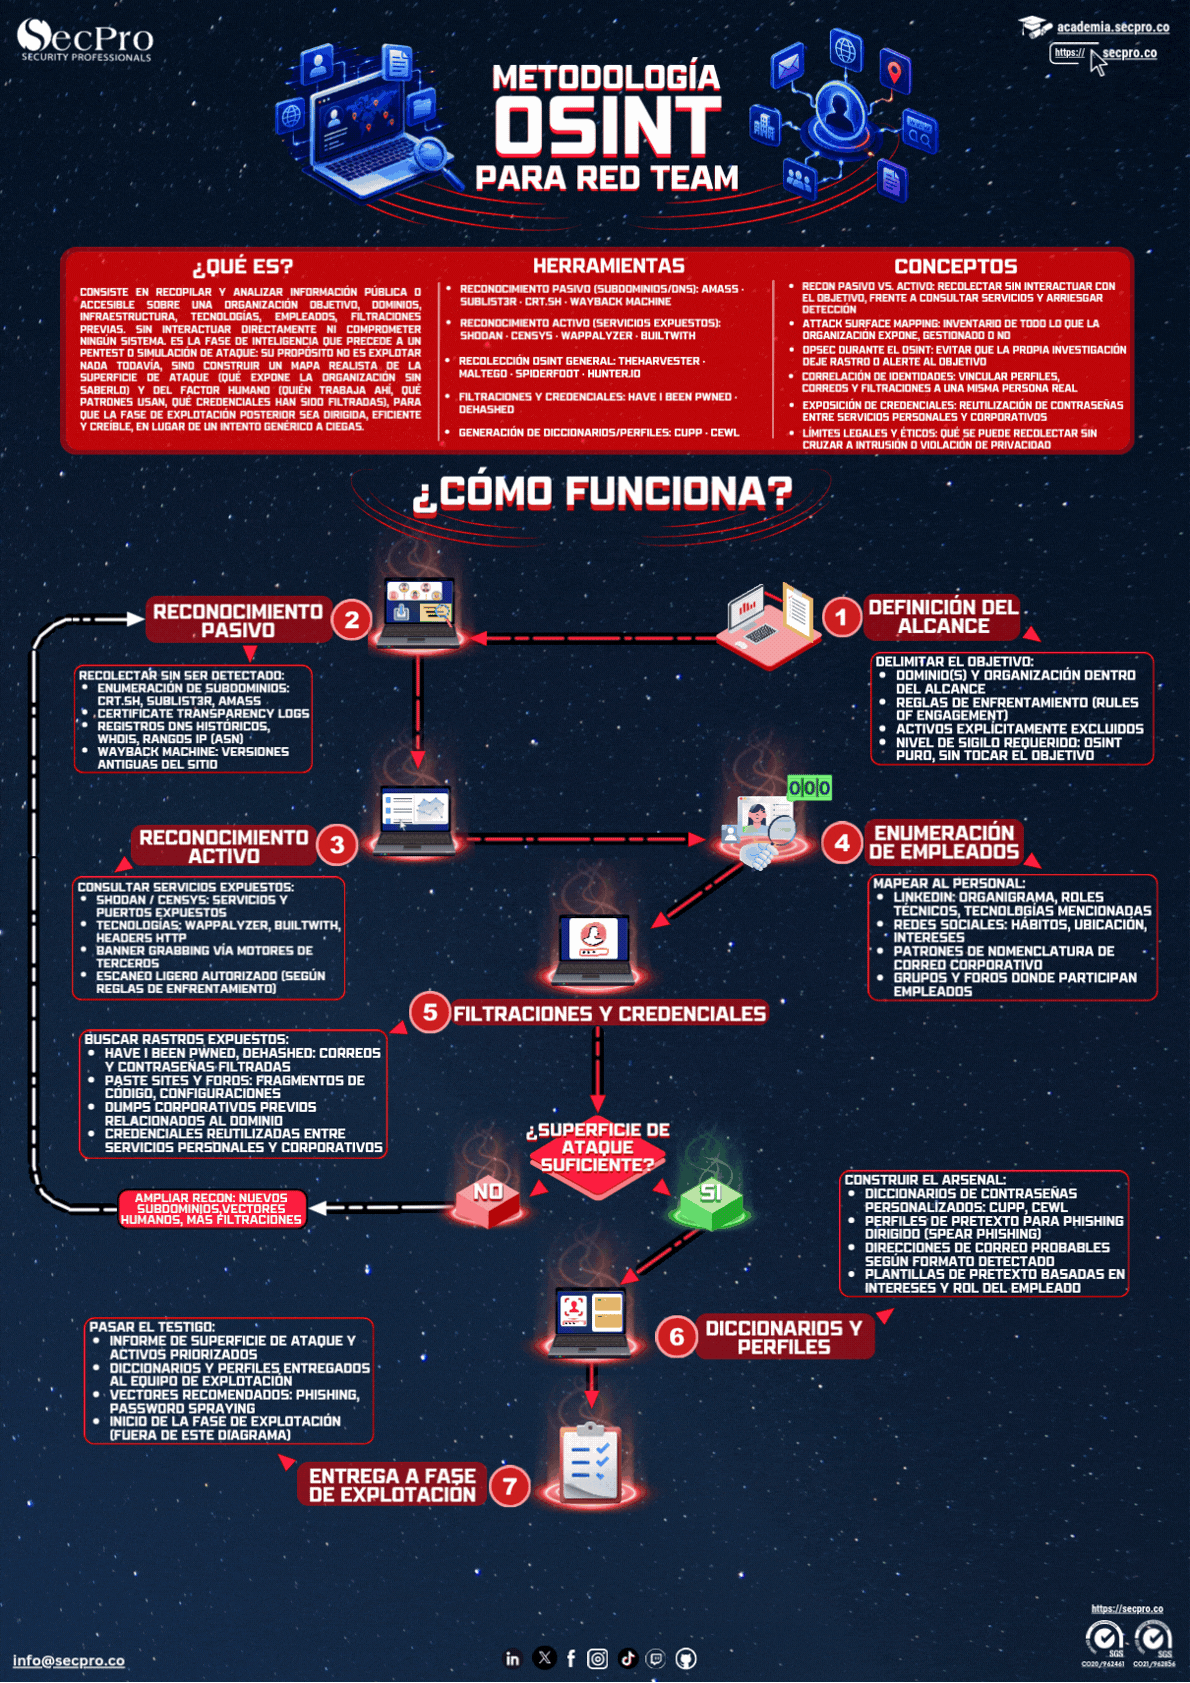
¿Para qué sirve OSINT en una operación Red Team?
En un ejercicio de Red Team, la inteligencia de fuentes abiertas es la fase que determina el resto. Antes de enviar un solo paquete contra la infraestructura del cliente se reconstruye su superficie expuesta: dominios y subdominios, rangos de IP, tecnologías, proveedores, empleados y sus roles. Todo con información pública, sin tocar sistemas del objetivo, lo que la hace indetectable y la convierte en el momento más rentable de la operación.
Fases de la metodología
Se trabaja en cuatro tiempos. Primero, definir requisitos: qué se busca y para qué, porque recopilar sin pregunta produce ruido. Segundo, recolección: infraestructura (DNS, certificados, rangos, metadatos) y personas (perfiles profesionales, correos, filtraciones de credenciales previas). Tercero, análisis: correlacionar y descartar lo obsoleto, que es donde más se falla. Y cuarto, convertirlo en vectores concretos de acceso inicial priorizados por probabilidad.
De la información al vector de entrada
El valor no está en el volumen recolectado sino en lo que habilita. Un subdominio olvidado apuntando a un servicio dado de baja es un subdomain takeover; un patrón de correo deducido de LinkedIn permite construir el listado de objetivos de un phishing dirigido; un documento público con metadatos revela nombres de usuario y versiones de software. Un informe OSINT que no termina en vectores accionables es un listado, no inteligencia.