¿Qué es MITRE ATT&CK?
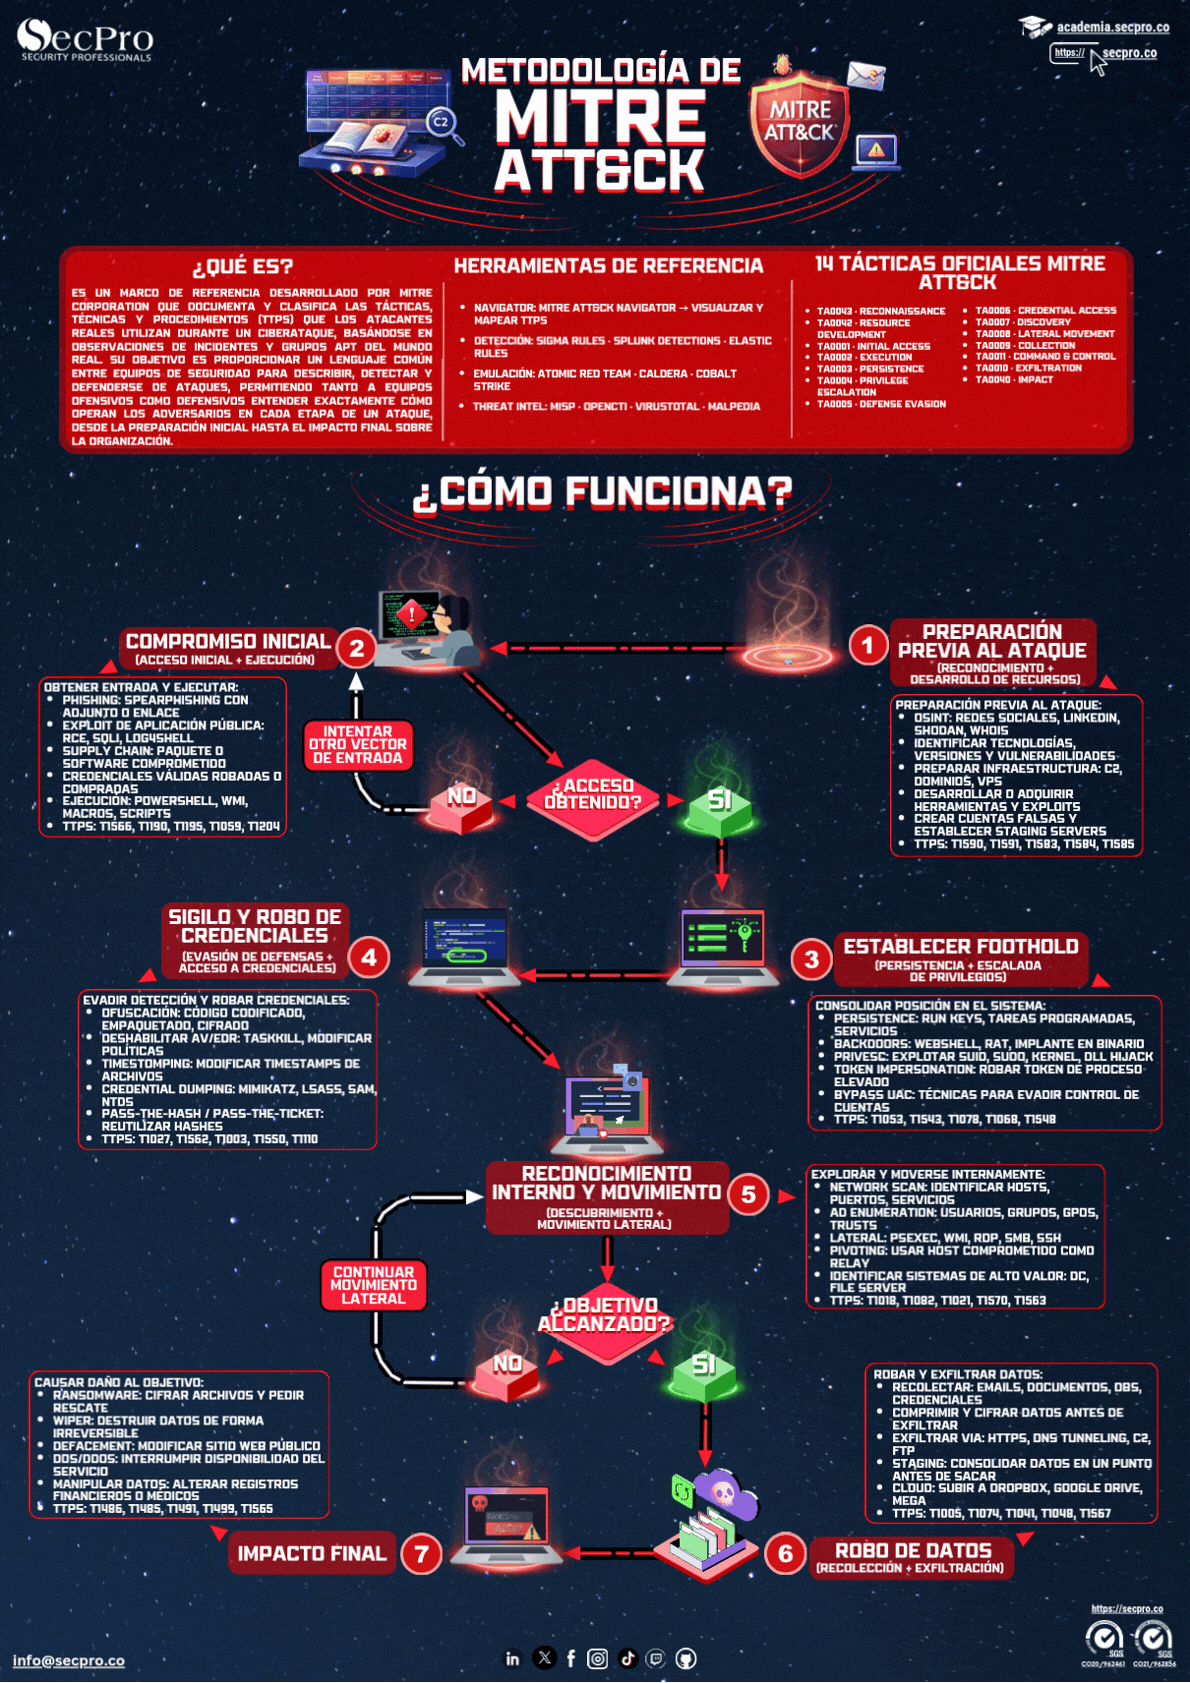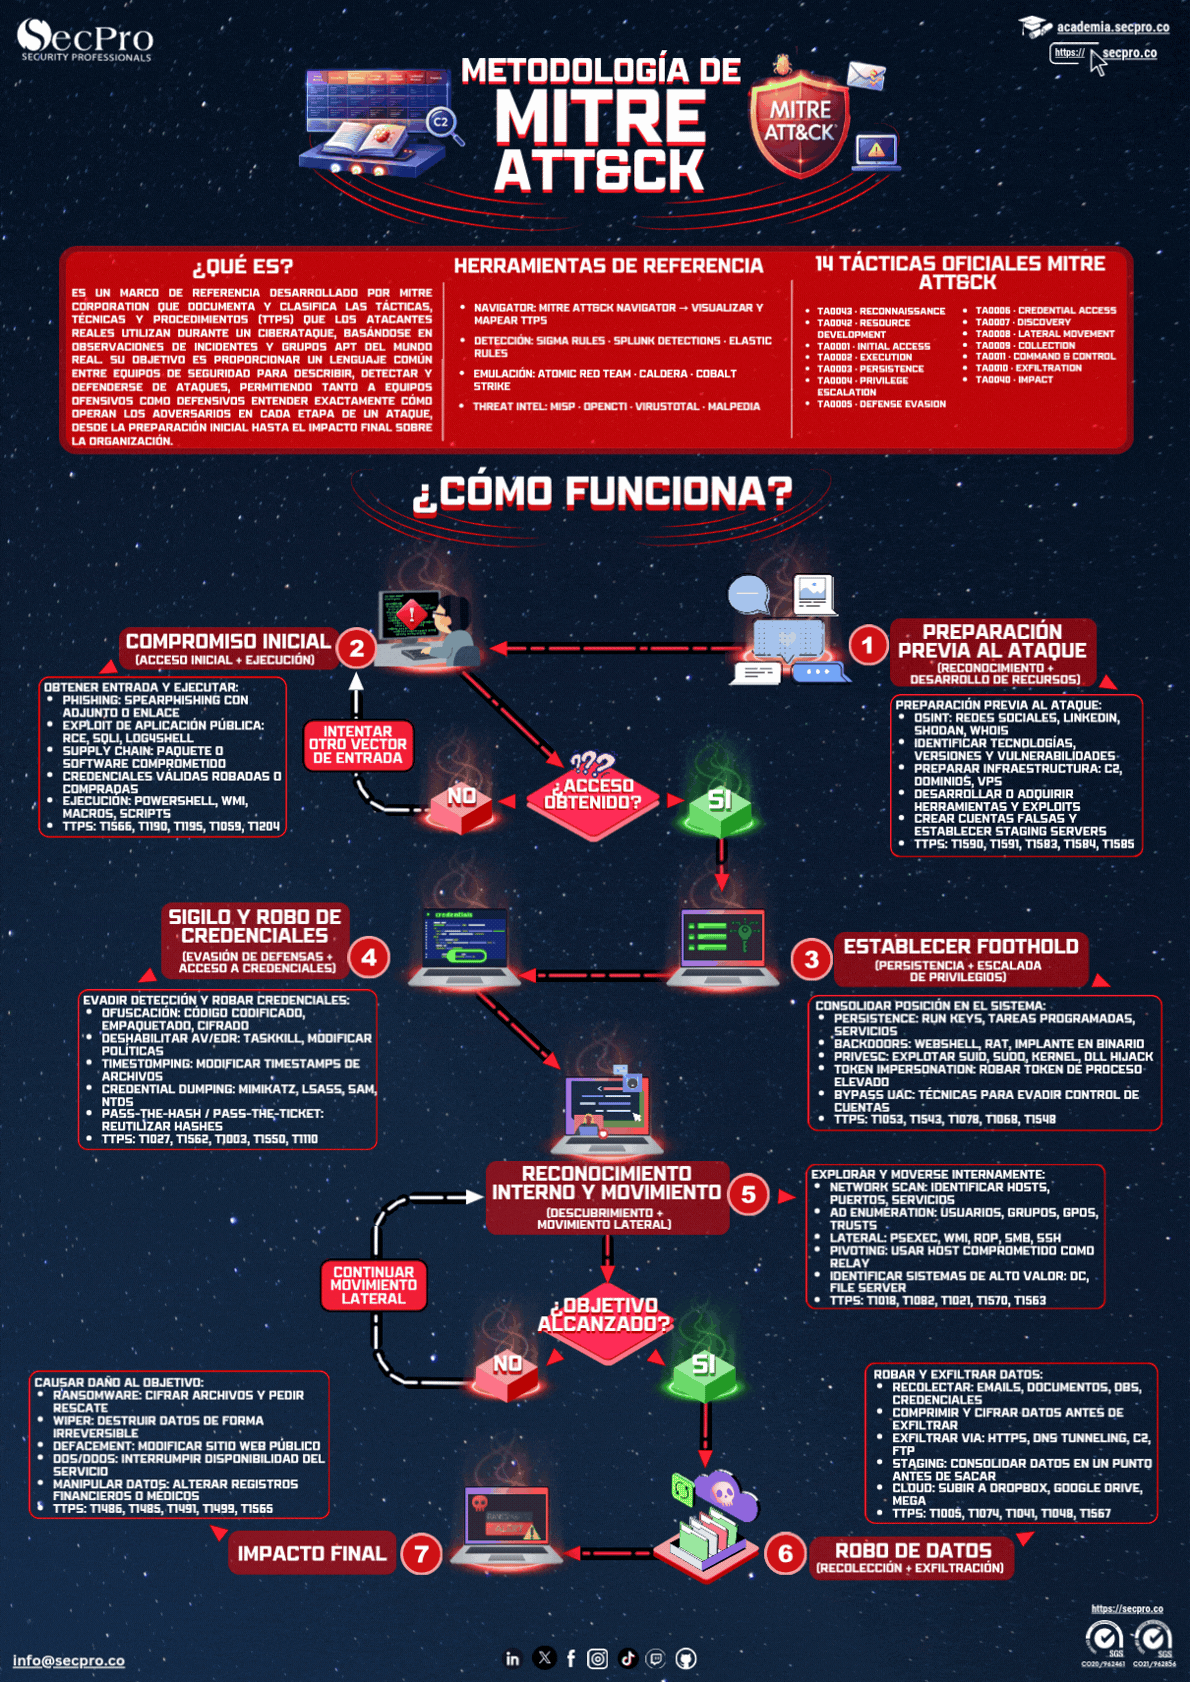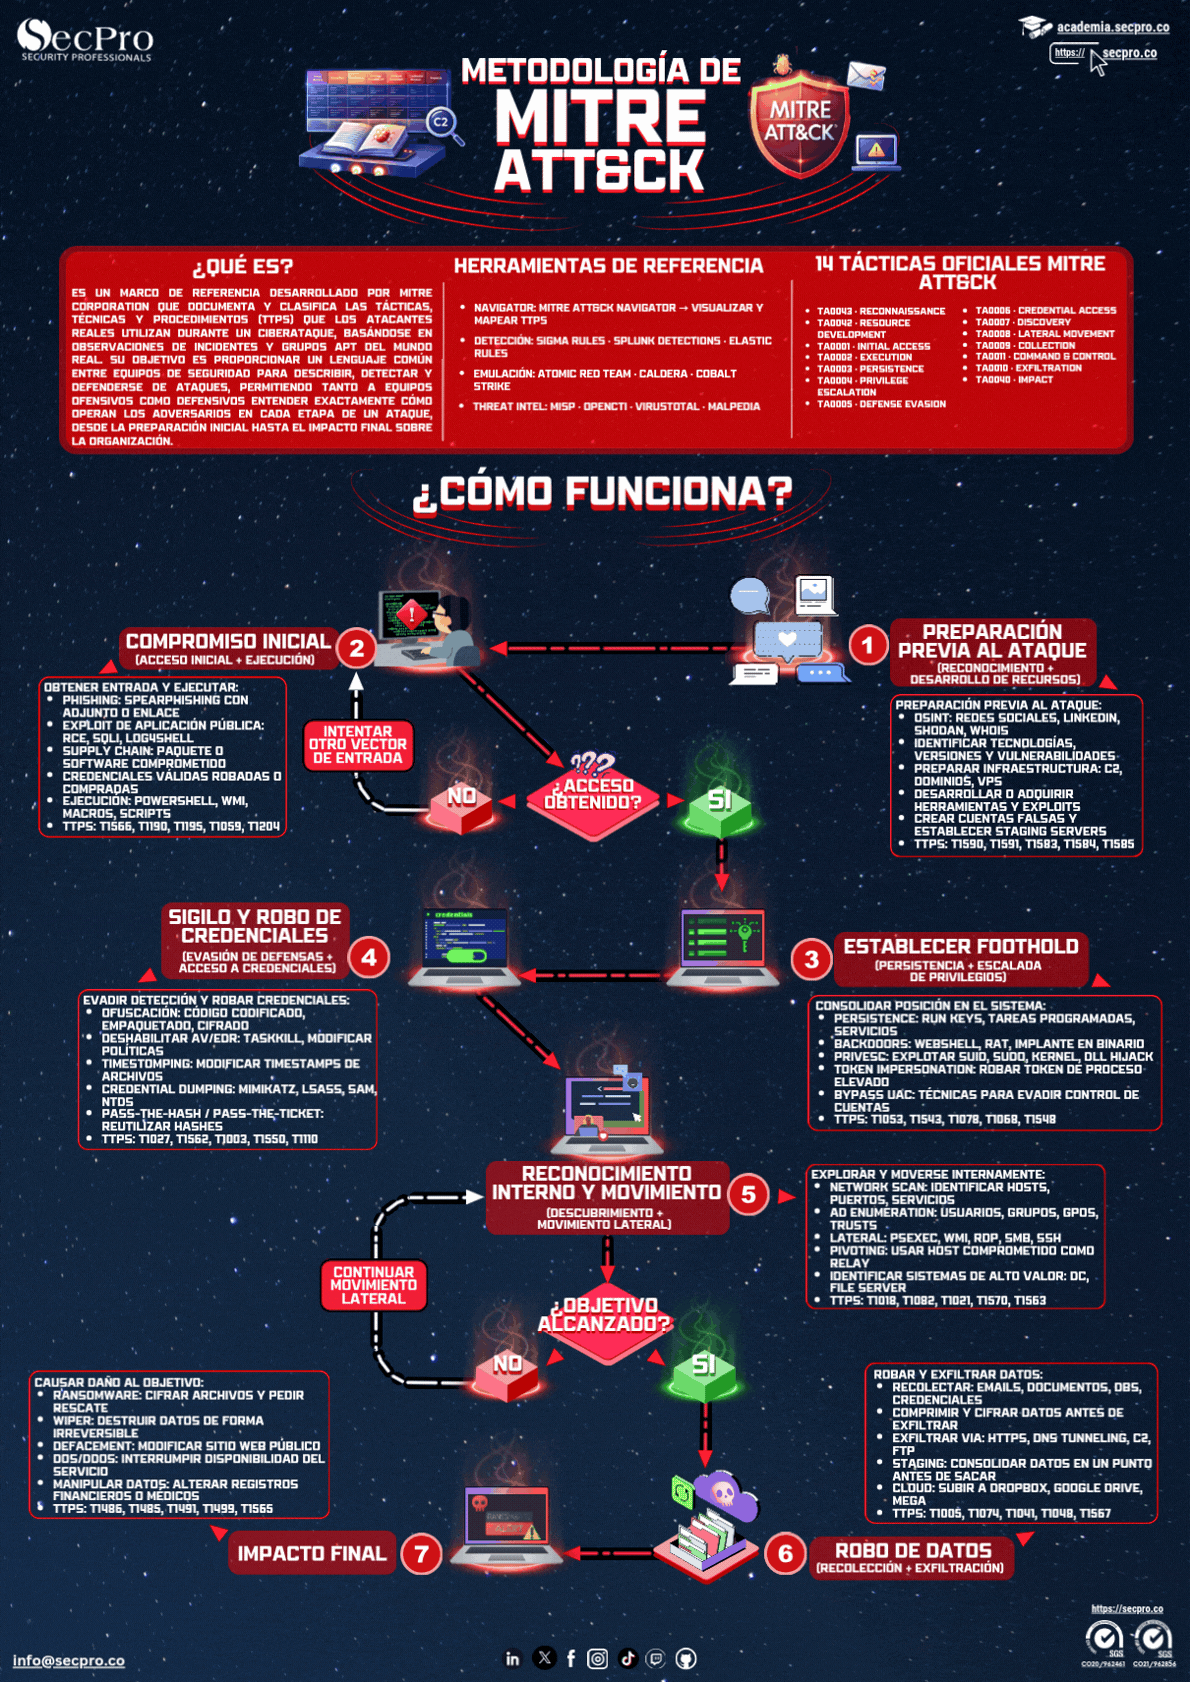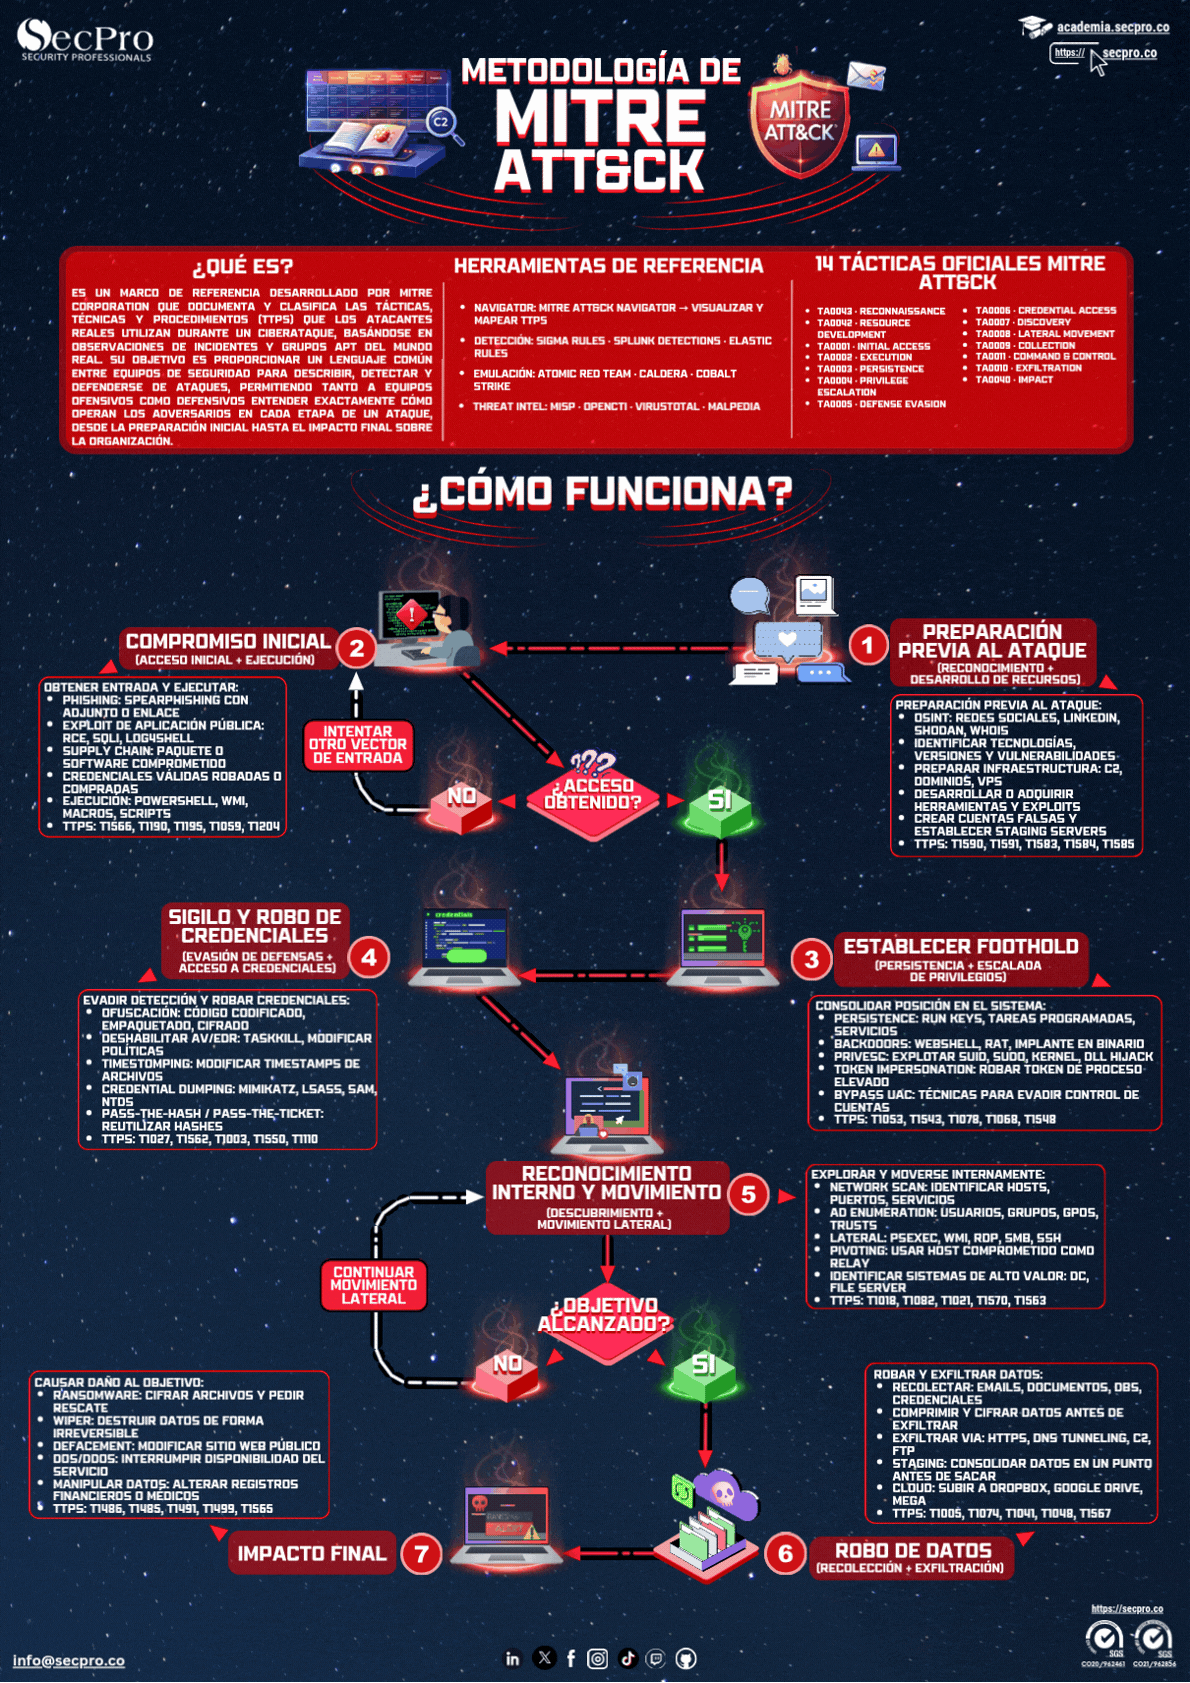
ATT&CK es una base de conocimiento pública que cataloga cómo se comportan los adversarios reales, organizada en tácticas (el objetivo: acceso inicial, persistencia, movimiento lateral, exfiltración) y técnicas (la forma concreta de lograrlo). Su valor es dar un vocabulario común: cuando un informe dice T1566.001, todo el mundo entiende exactamente a qué se refiere, sin ambigüedad.
Para qué se usa en la práctica
Del lado defensivo sirve para medir cobertura: mapear qué técnicas detecta realmente su SIEM o su EDR y cuáles pasarían desapercibidas, lo que convierte una sensación de seguridad en un mapa con huecos concretos. Del lado ofensivo, estructura los ejercicios de Red Team y permite emular a un grupo adversario específico en lugar de improvisar. Y en la respuesta a incidentes, encaja hallazgos sueltos en una secuencia comprensible.
El error más común al adoptarlo
Perseguir la cobertura total. ATT&CK tiene cientos de técnicas y pretender detectarlas todas dispersa el esfuerzo y genera ruido. Lo útil es priorizar por amenaza real: qué grupos atacan a su sector y su geografía, qué técnicas usan de verdad, y empezar por ahí. Una matriz pintada entera de verde casi siempre refleja optimismo en el mapeo, no capacidad de detección.