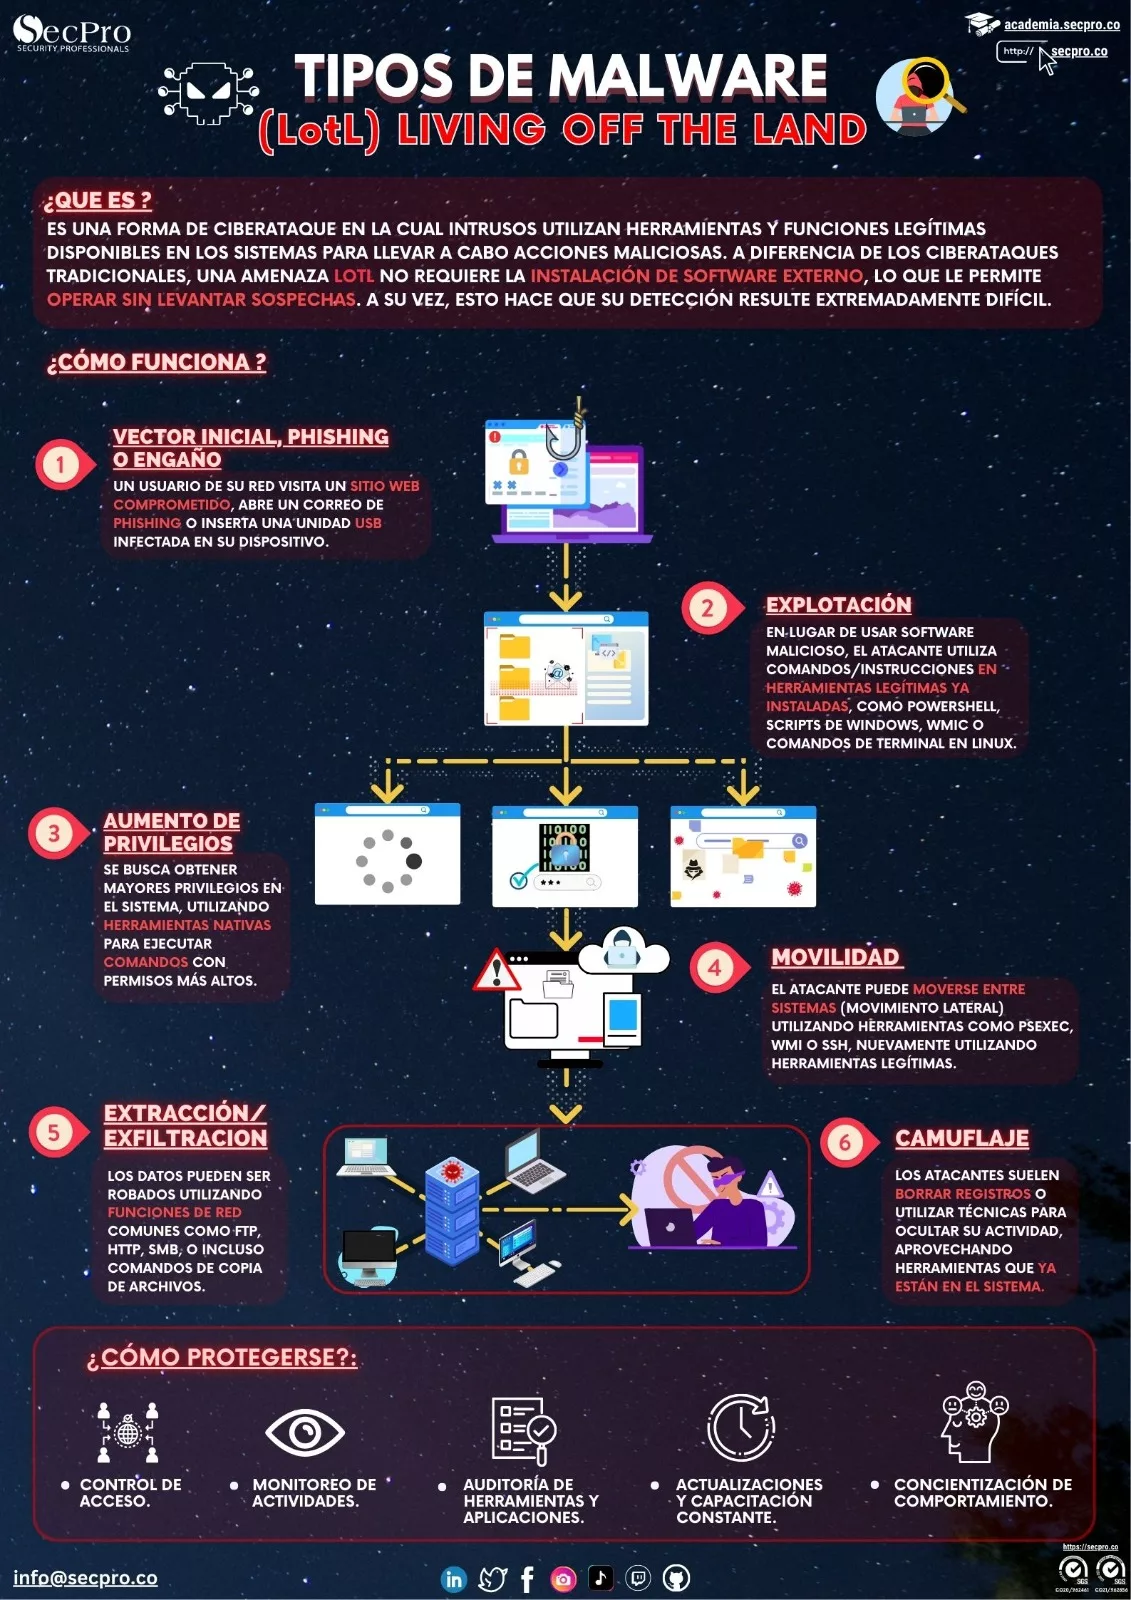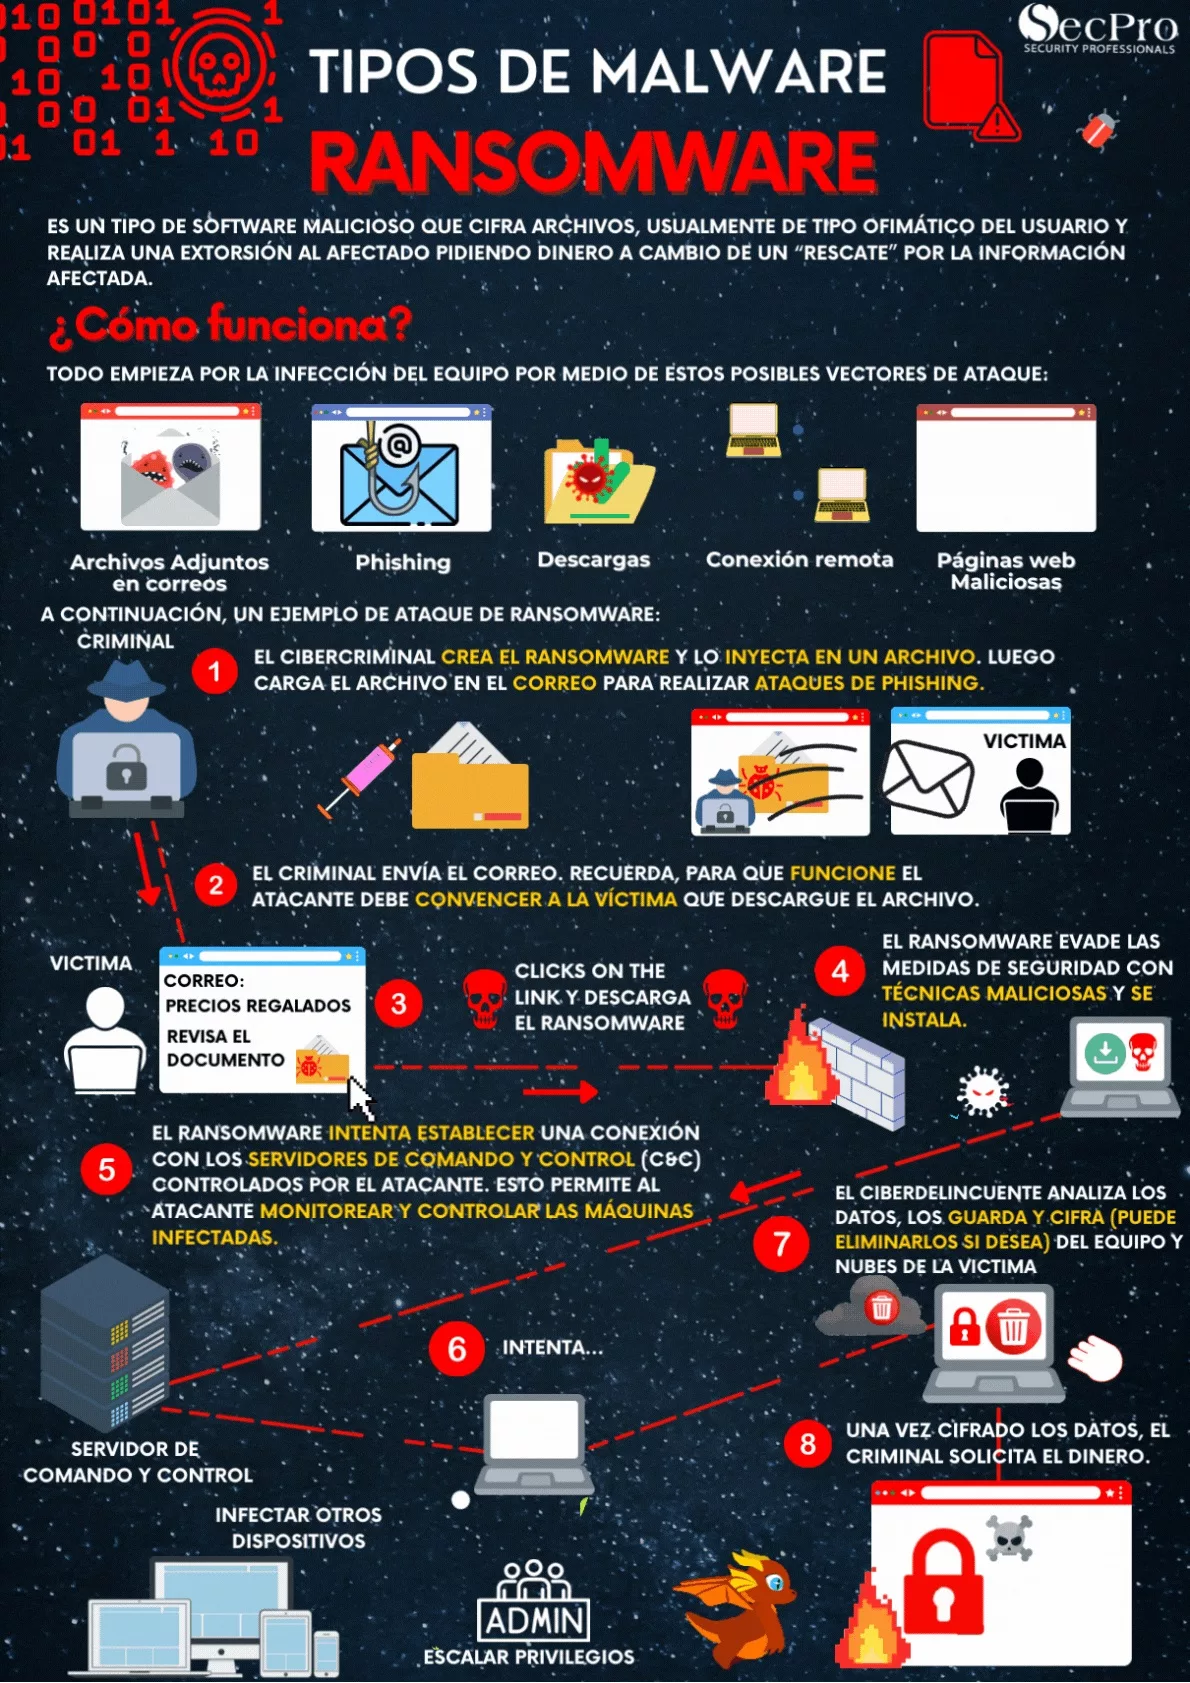
¿Cómo funciona un ataque de ransomware?
El cifrado es el final, no el principio. Antes hay un acceso inicial —phishing, una credencial comprada, un servicio expuesto sin parchear—, una fase de reconocimiento interno, escalada de privilegios y movimiento lateral que puede durar semanas, y la identificación de lo más valioso. Solo cuando el atacante controla lo suficiente, y ha neutralizado las copias de seguridad, lanza el cifrado. Esa ventana previa es donde se puede detener.
La doble extorsión cambió las reglas
Hoy lo habitual es robar los datos antes de cifrarlos. Así, aunque la víctima restaure desde copia y recupere la operación, sigue bajo presión: publicar la información robada es la segunda palanca, y afecta a clientes, contratos y obligaciones legales de notificación. Por eso «tenemos copias de seguridad» ya no equivale a «no nos pueden hacer daño», y la respuesta tiene que contemplar la brecha de datos, no solo la recuperación.
Qué reduce de verdad el riesgo
Copias de seguridad probadas, con al menos una fuera de línea o inmutable —el atacante busca y borra las copias accesibles desde la red, y una restauración nunca ensayada falla cuando hace falta—. A eso se suma MFA resistente a phishing en todos los accesos remotos, parcheo de lo expuesto a internet, segmentación que impida el movimiento lateral, principio de mínimo privilegio y detección capaz de ver la fase previa, no el cifrado.