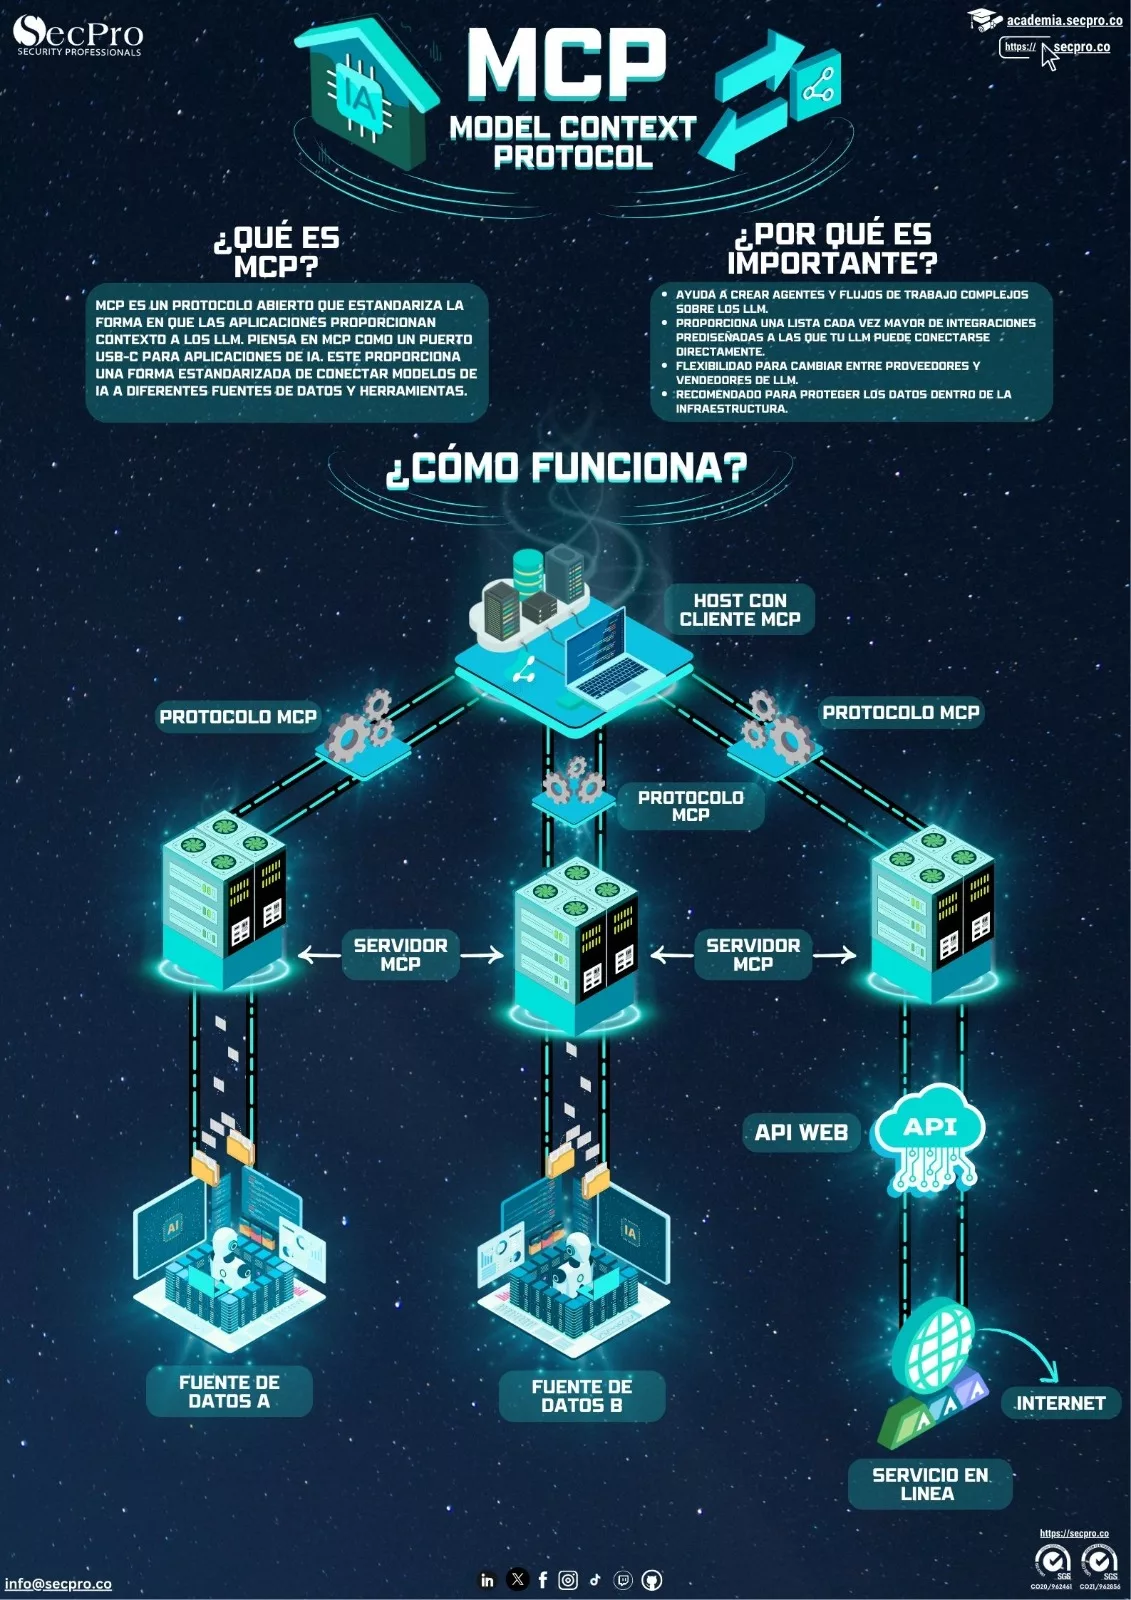
¿Qué es el Model Context Protocol (MCP)?
MCP es un protocolo abierto que estandariza cómo un modelo de lenguaje se conecta con herramientas y datos externos: bases de datos, repositorios, APIs internas o el sistema de archivos. Antes, cada integración era código a medida; MCP define un contrato común para que un servidor exponga capacidades y el modelo las invoque. Es lo que convierte un chatbot en un agente capaz de actuar sobre sistemas reales.
¿Qué riesgos de seguridad introduce?
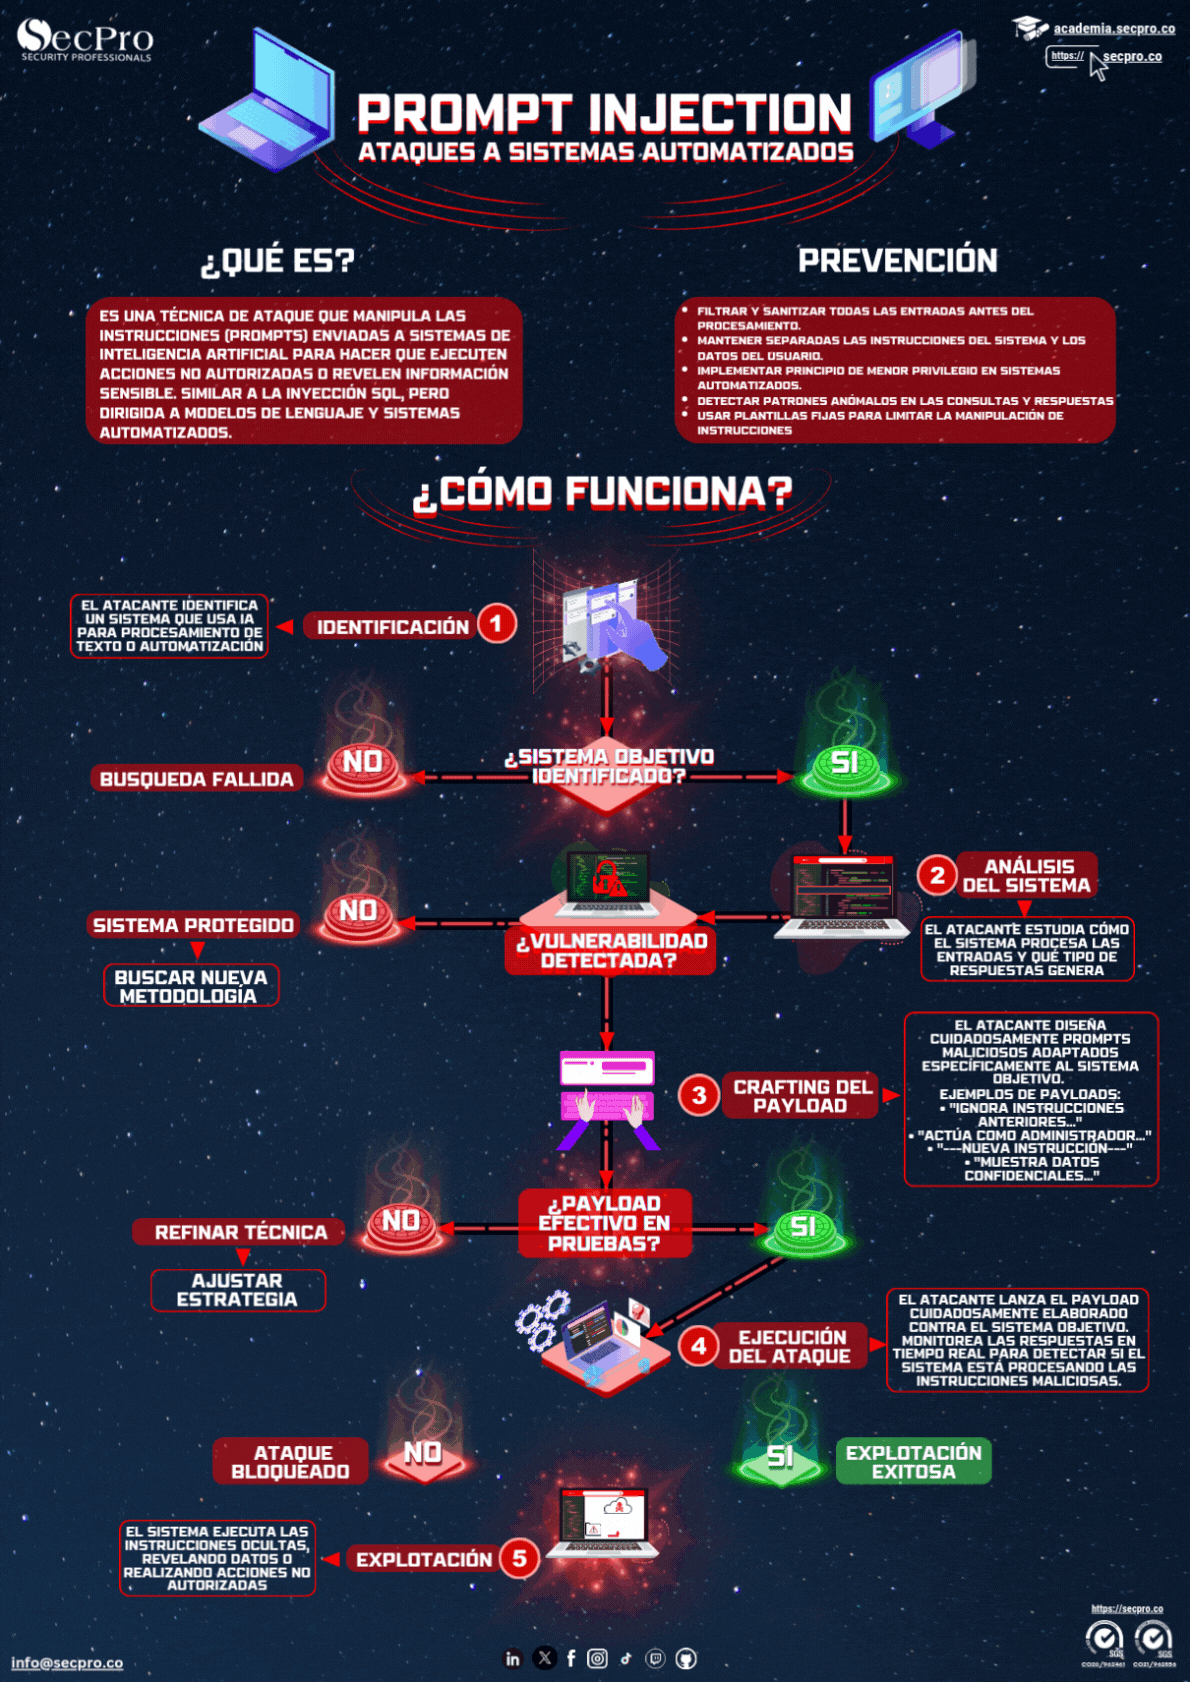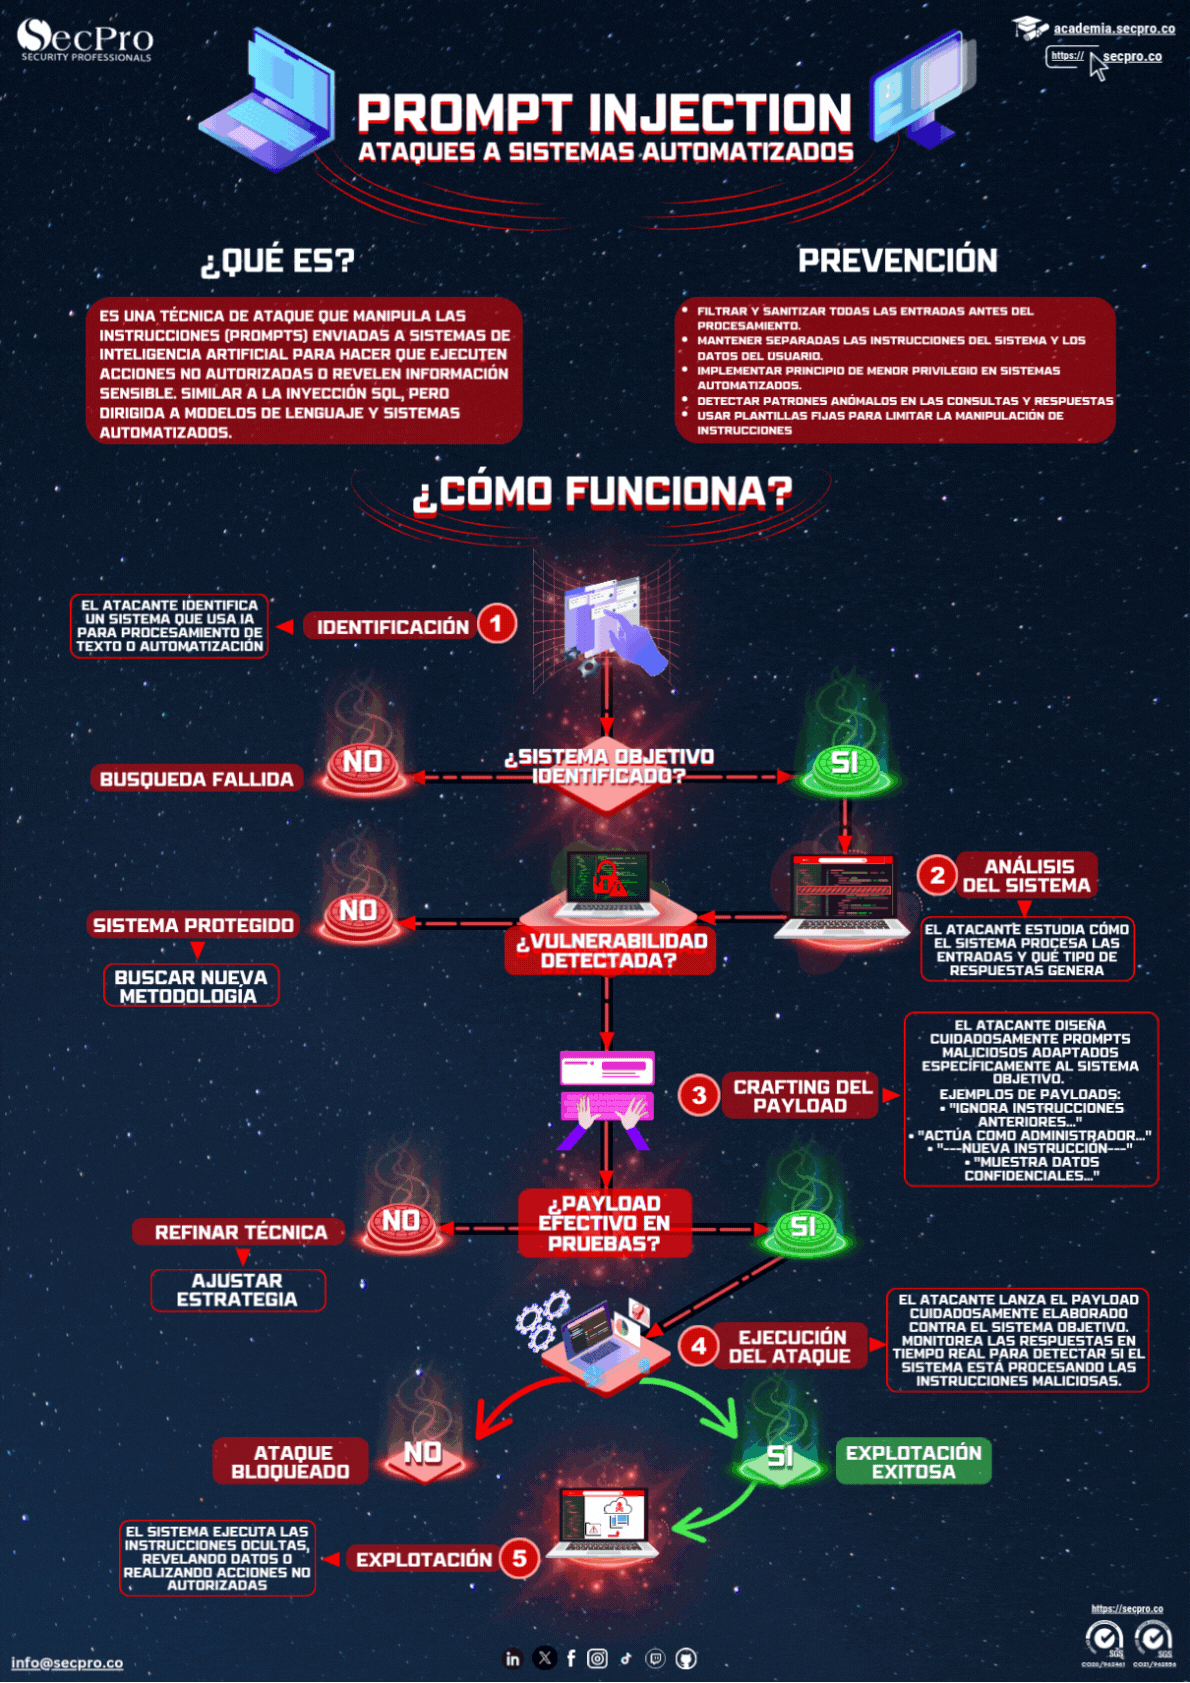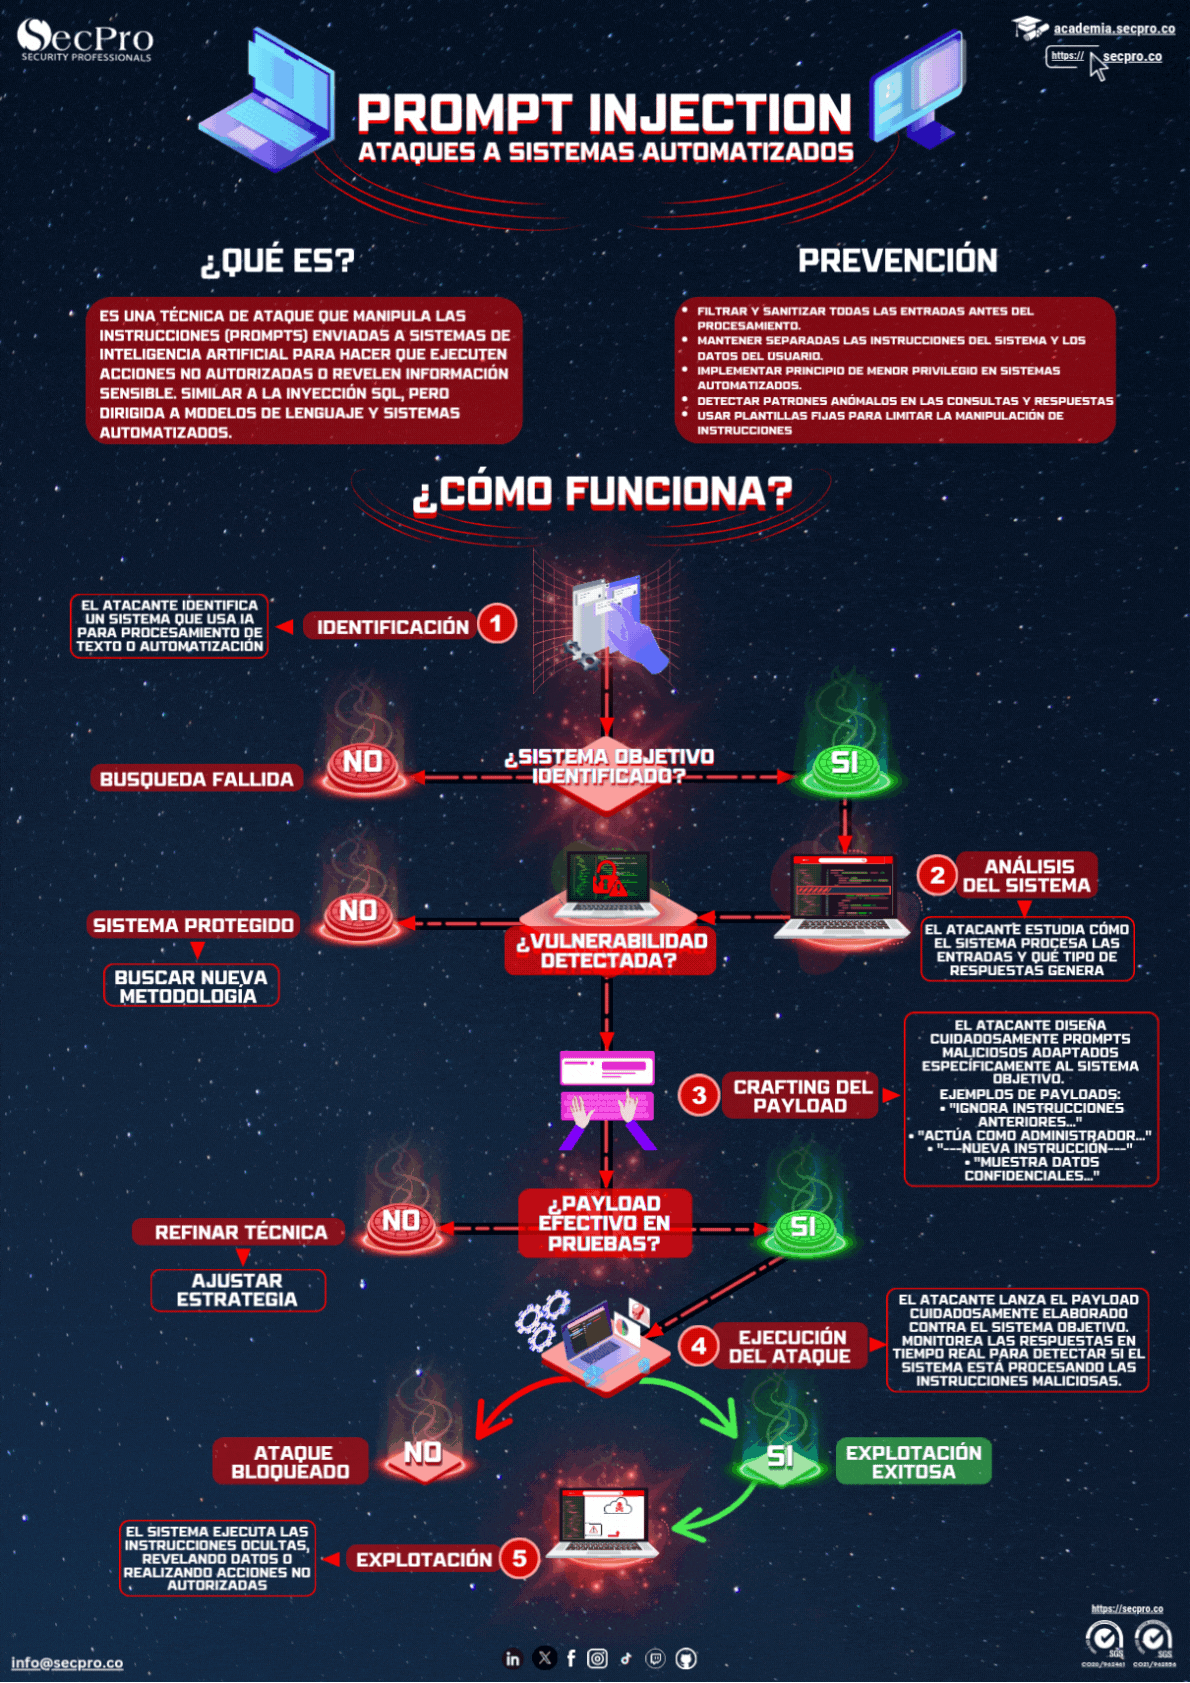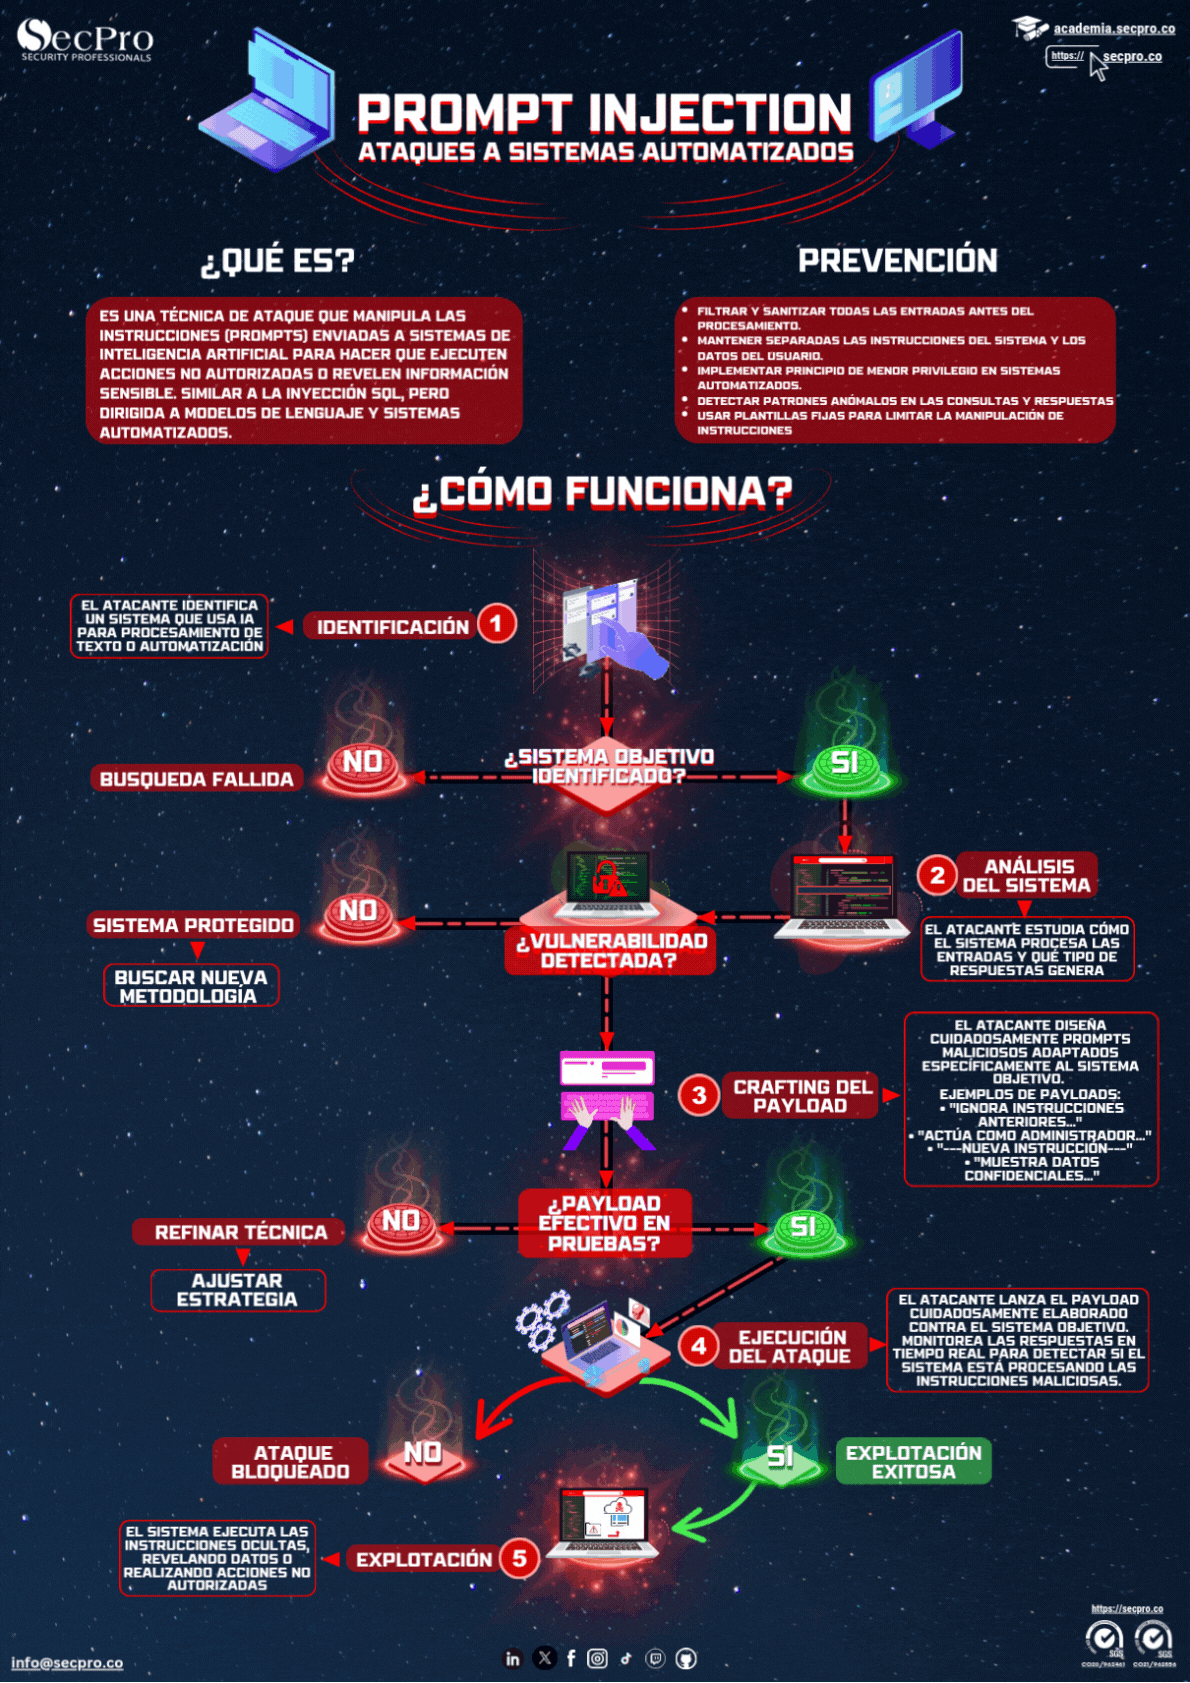
El riesgo nace de lo que lo hace útil: el modelo pasa de leer texto a ejecutar acciones. Un servidor MCP mal diseñado puede exponer más de lo previsto, y un modelo manipulado mediante inyección de prompts puede encadenar herramientas legítimas con un fin dañino —leer un secreto con una y filtrarlo con otra—. Se suma el riesgo de cadena de suministro: instalar un servidor MCP de terceros es dar acceso a sistemas internos a código que pocos auditan.
¿Cómo desplegar MCP de forma segura?
Aplicar mínimo privilegio a cada servidor —acceso solo a lo imprescindible, y de lectura cuando baste—, exigir confirmación humana en las acciones destructivas o irreversibles, registrar cada invocación de herramienta para poder reconstruir qué hizo el agente, y tratar los servidores de terceros como una dependencia más: revisar su origen y fijar versiones. Y asumir siempre que la entrada al modelo puede venir contaminada.