¿Qué es el pentesting?
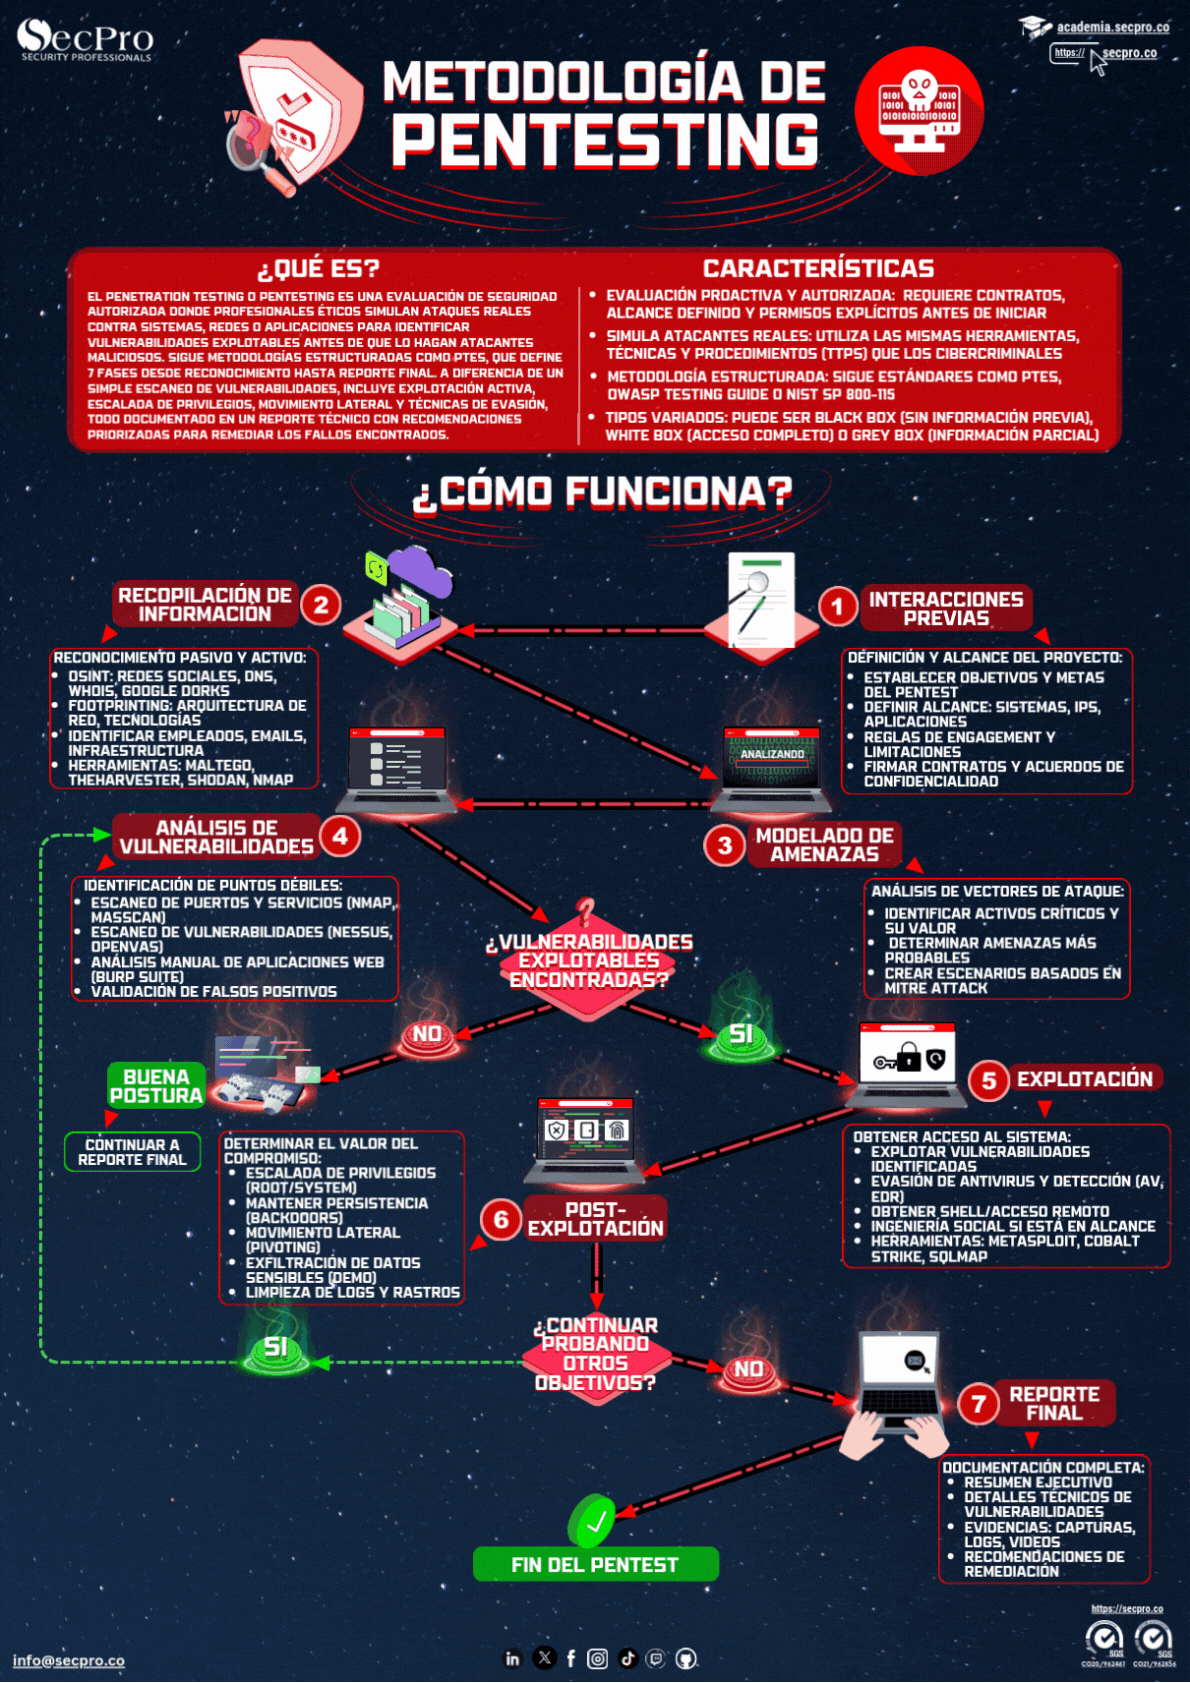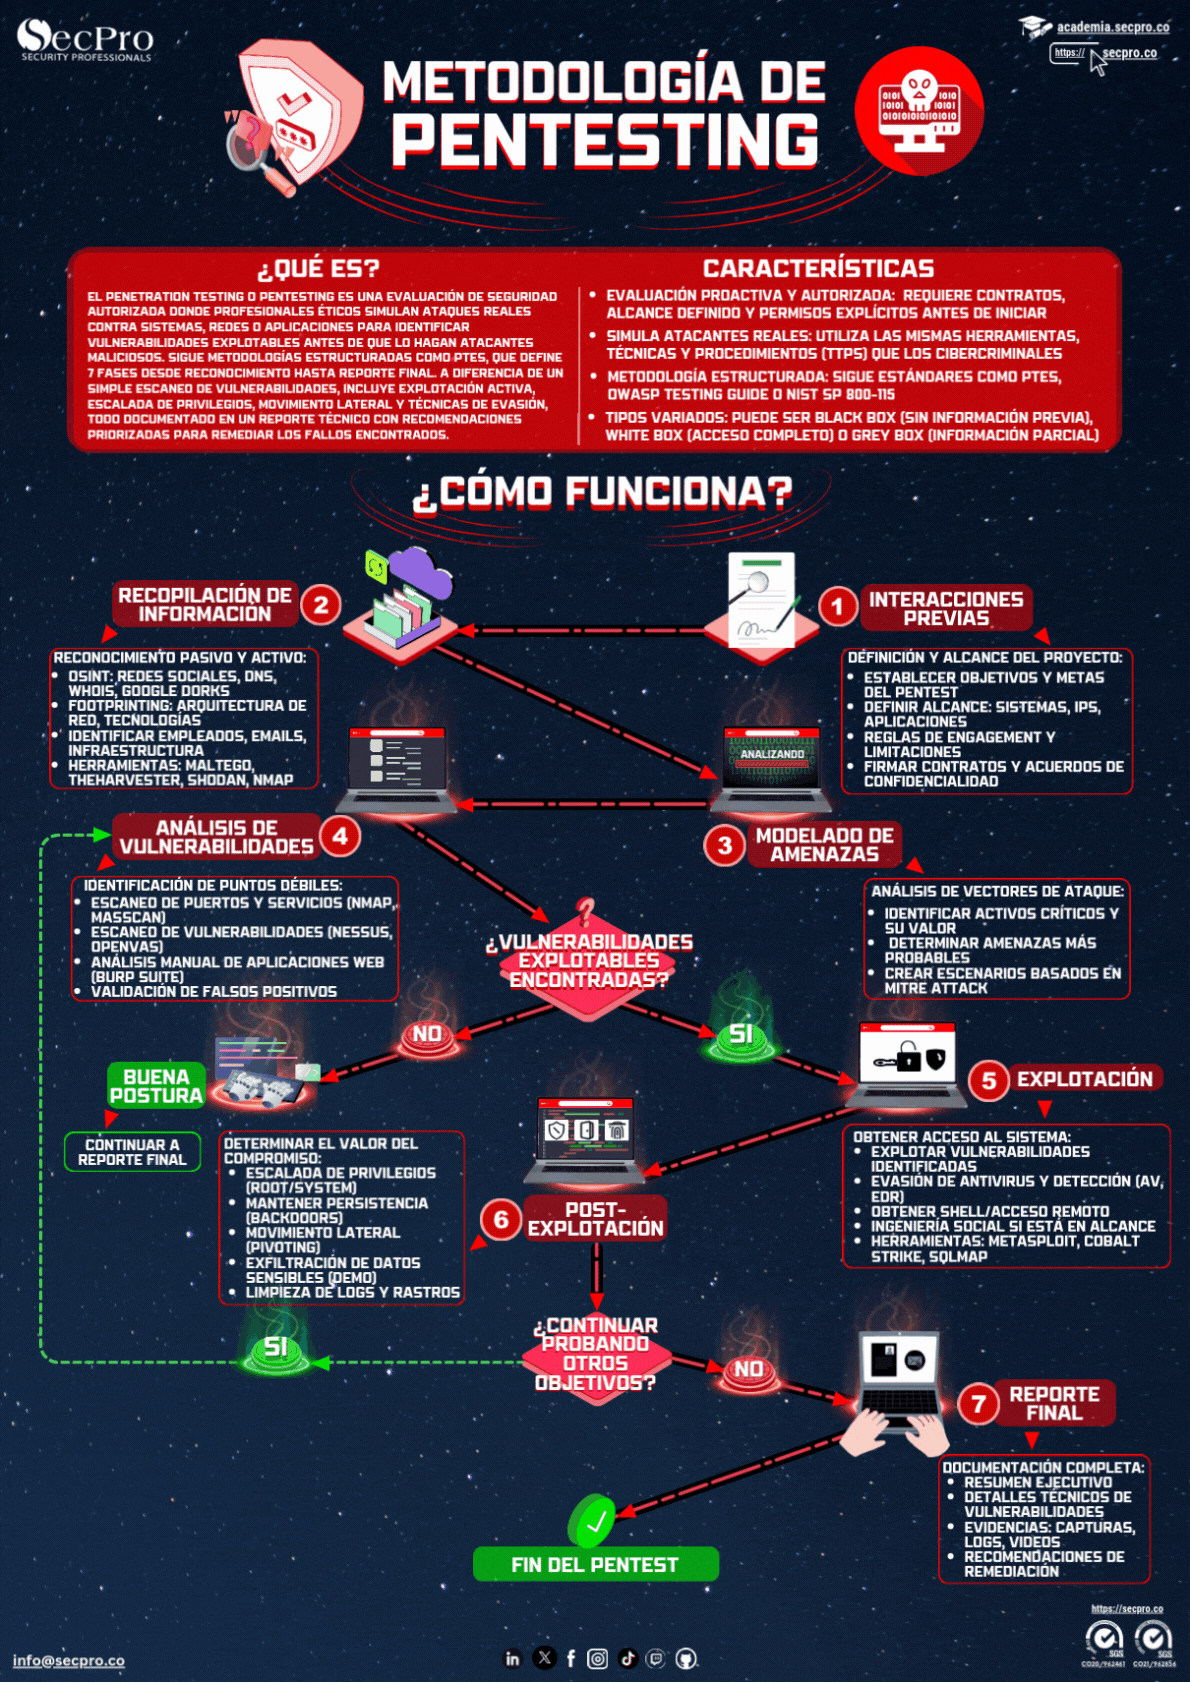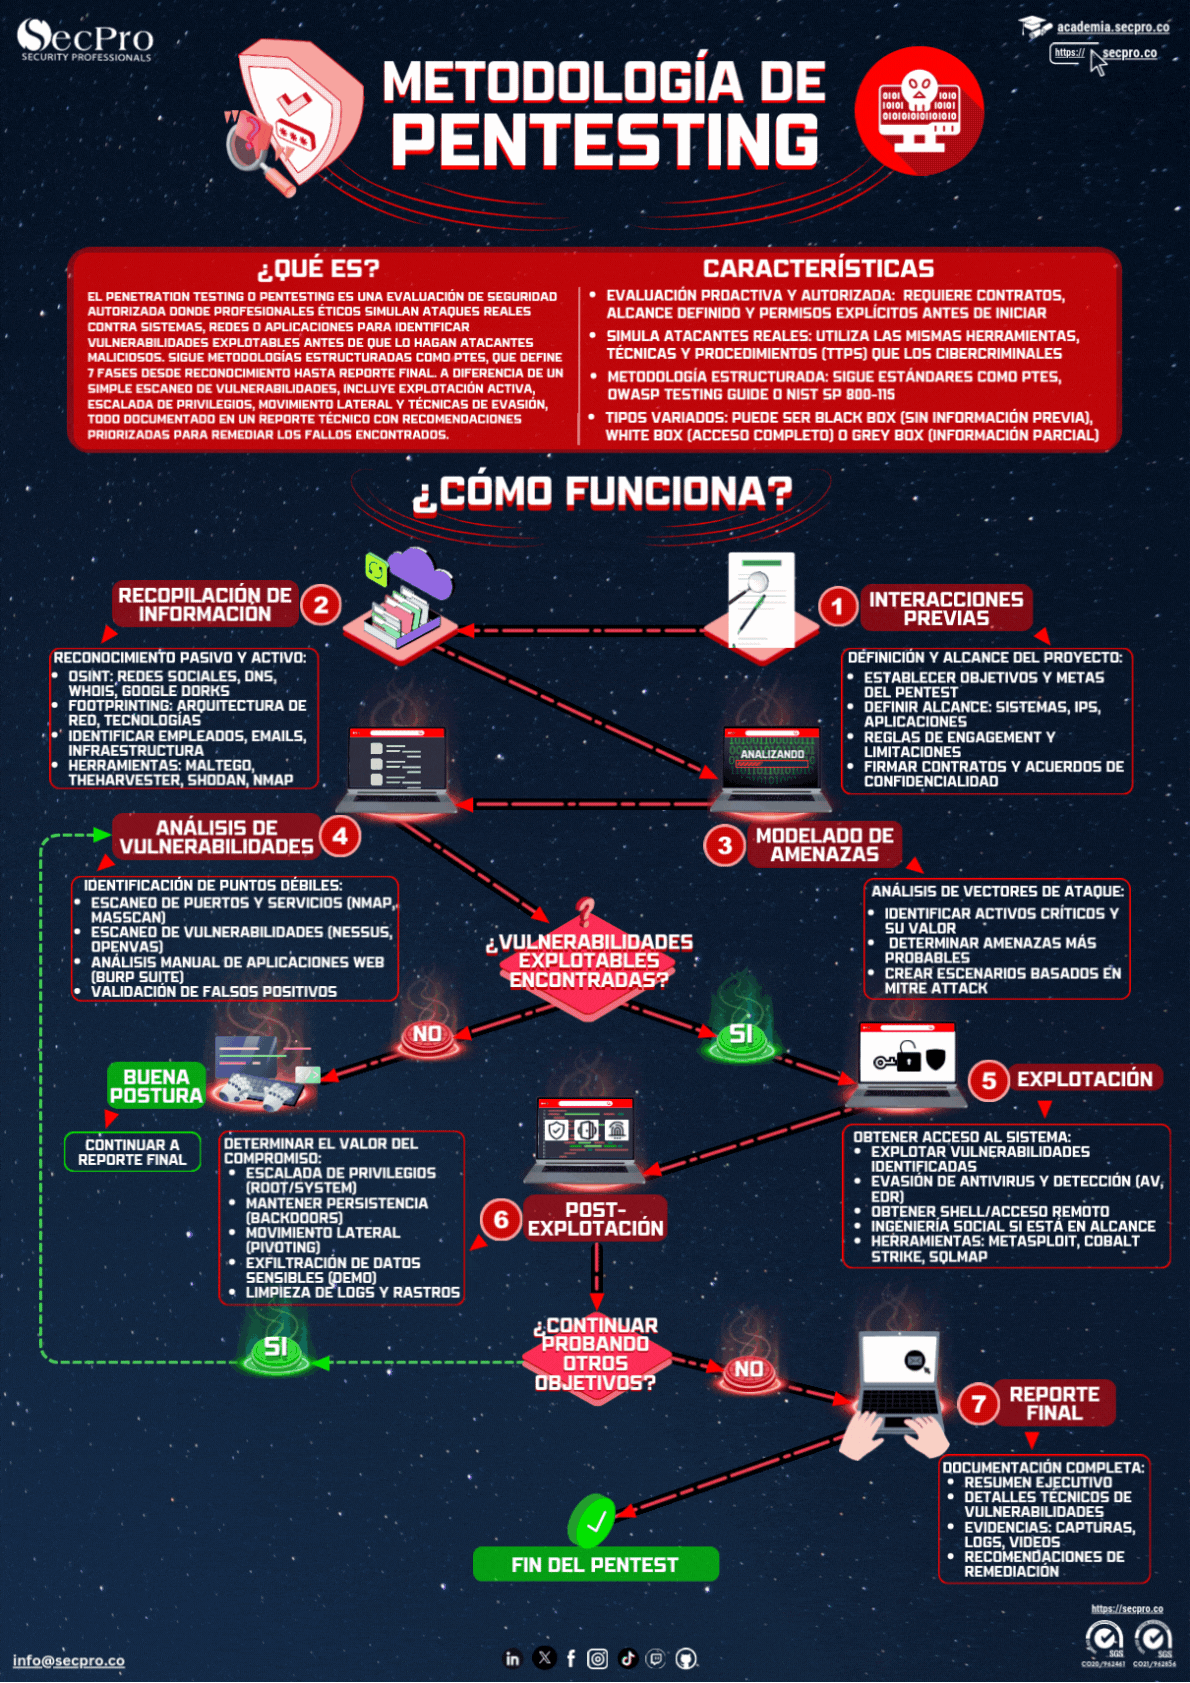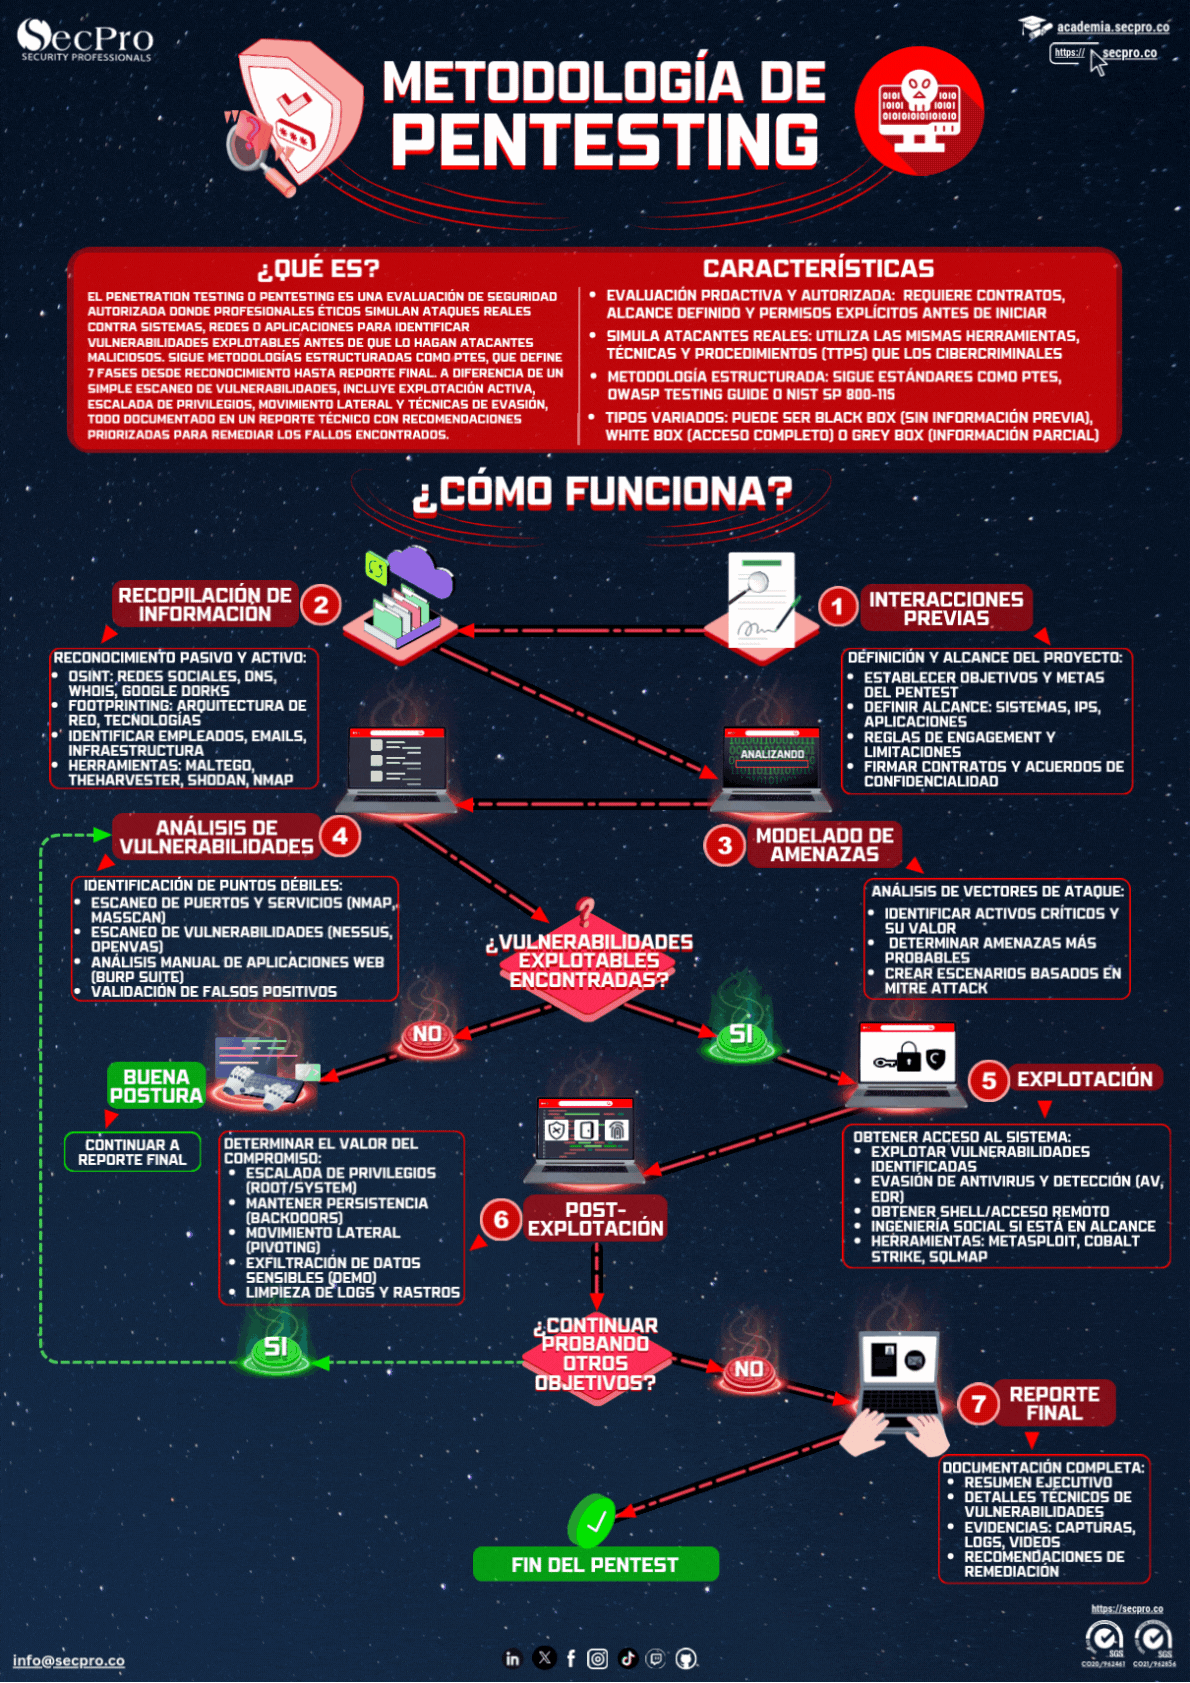
Una prueba de penetración es un ataque simulado y autorizado contra un sistema para encontrar y explotar sus debilidades antes de que lo haga un atacante real. No se limita a listar vulnerabilidades: las explota de forma controlada para demostrar el impacto concreto que tendrían sobre el negocio.
Fases de una prueba de penetración
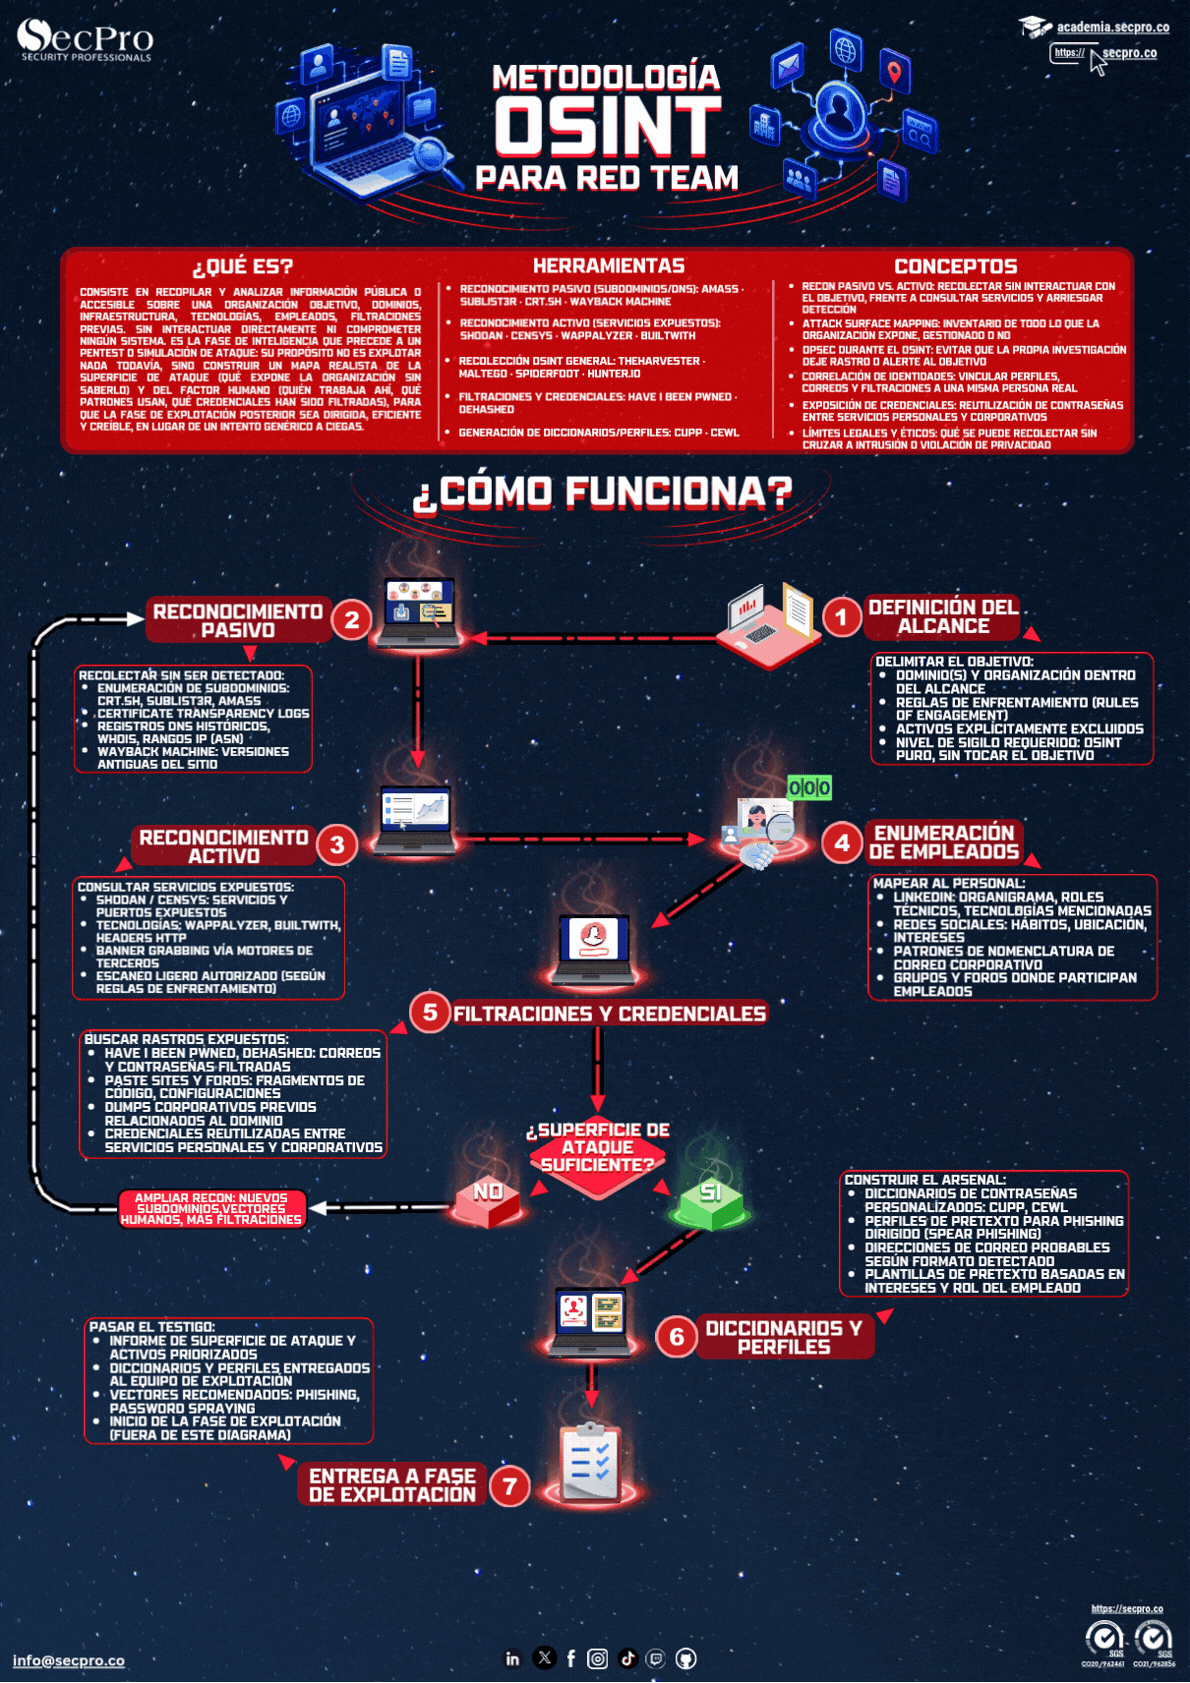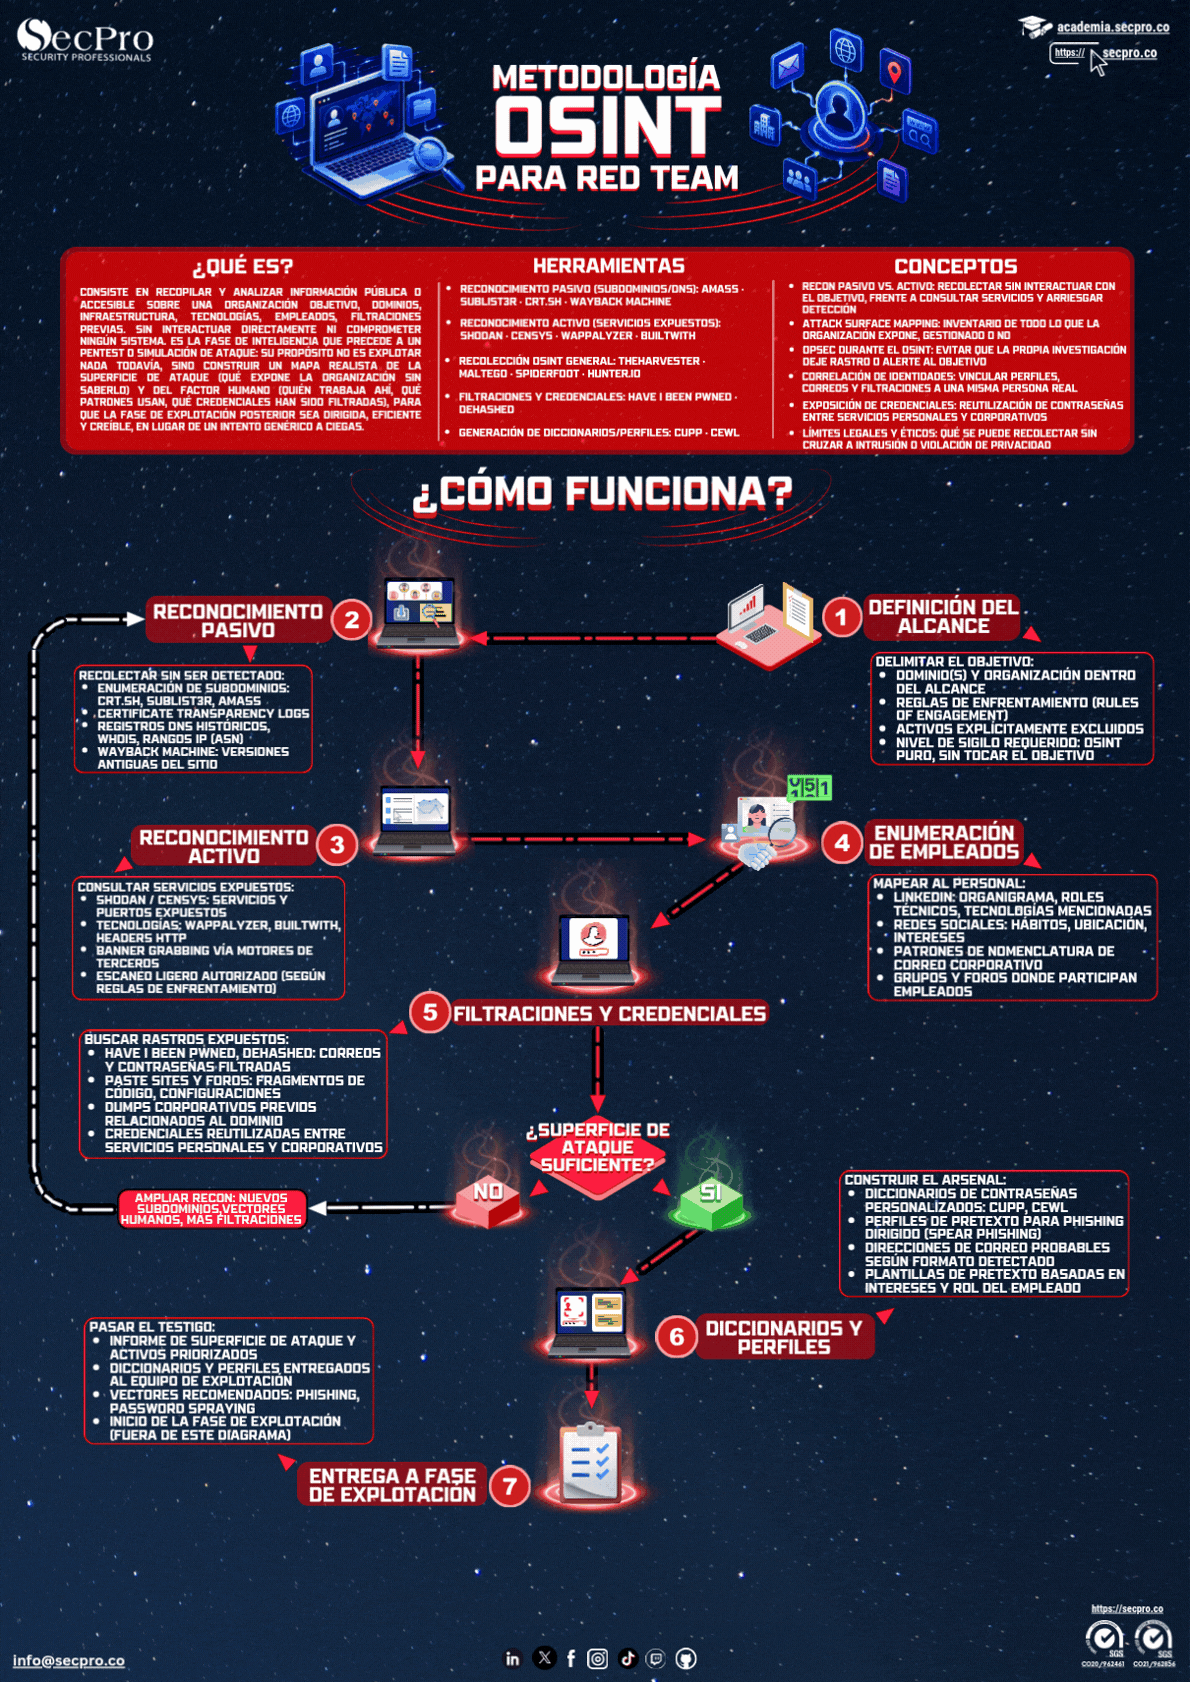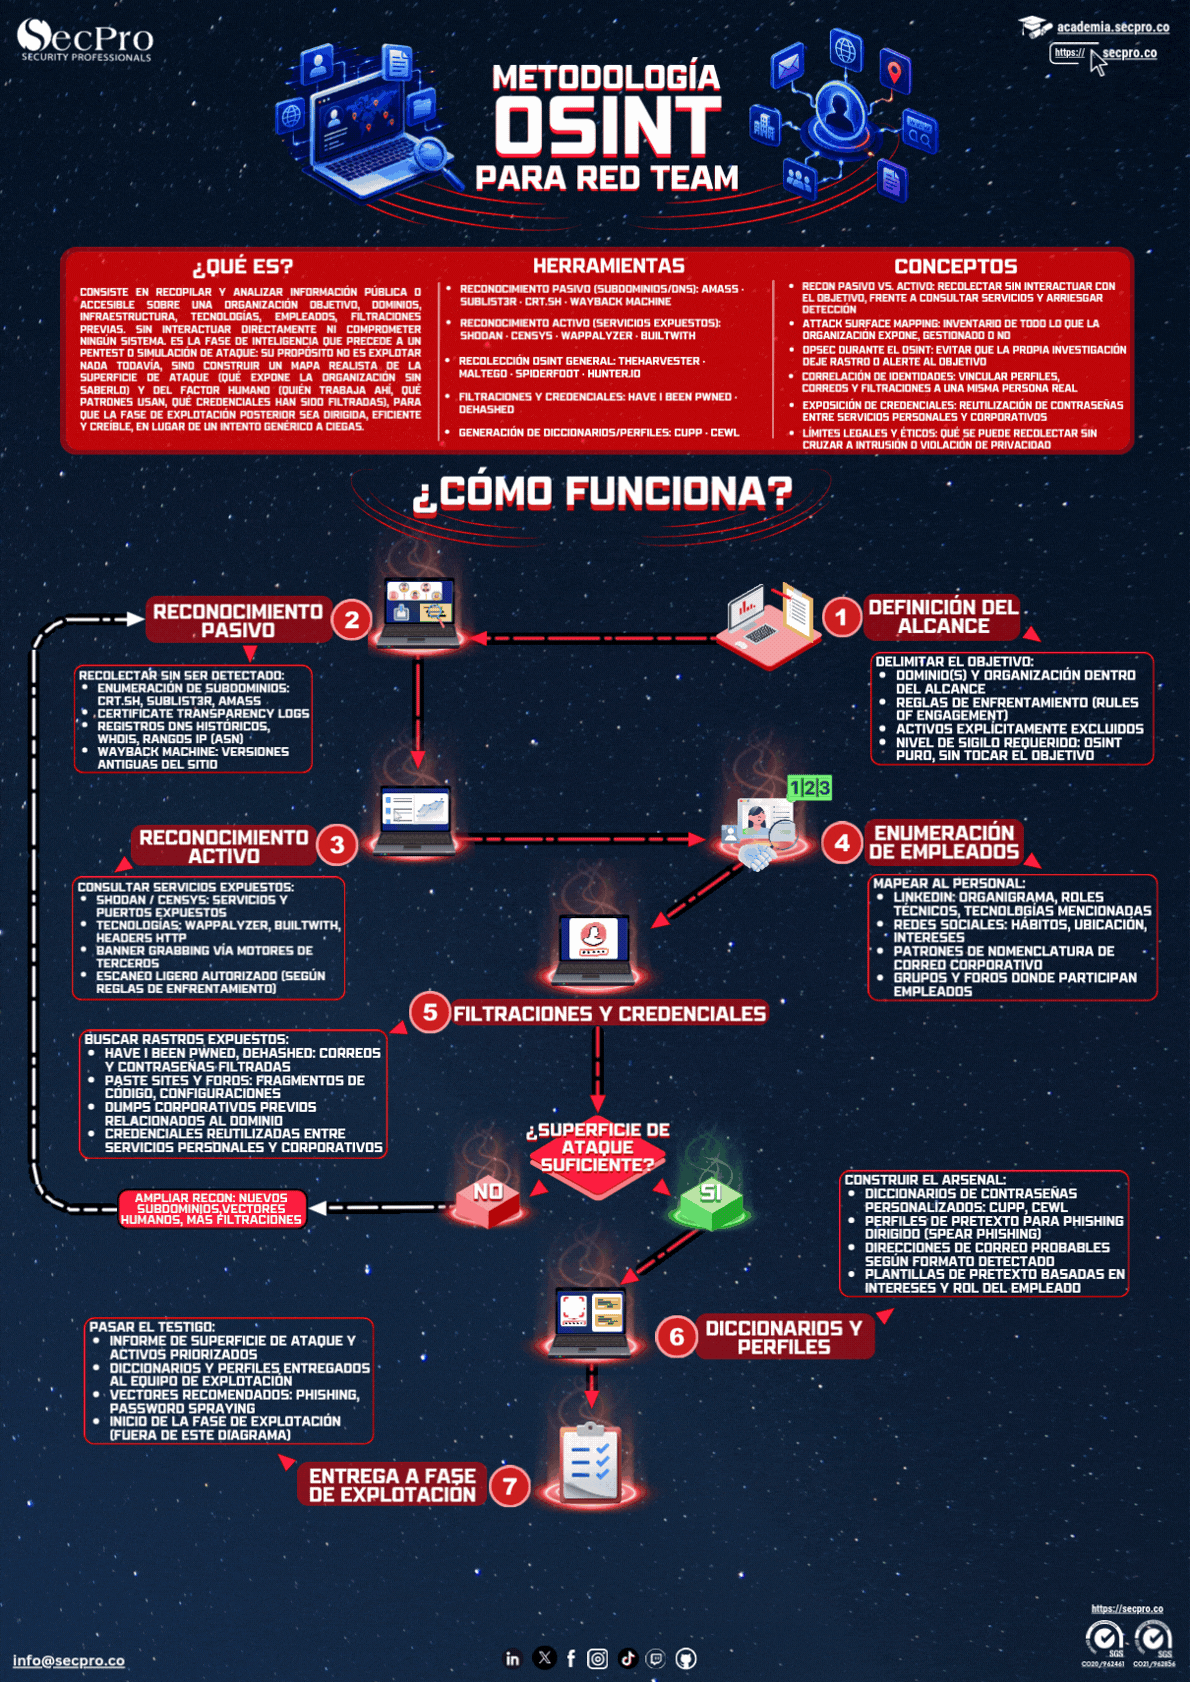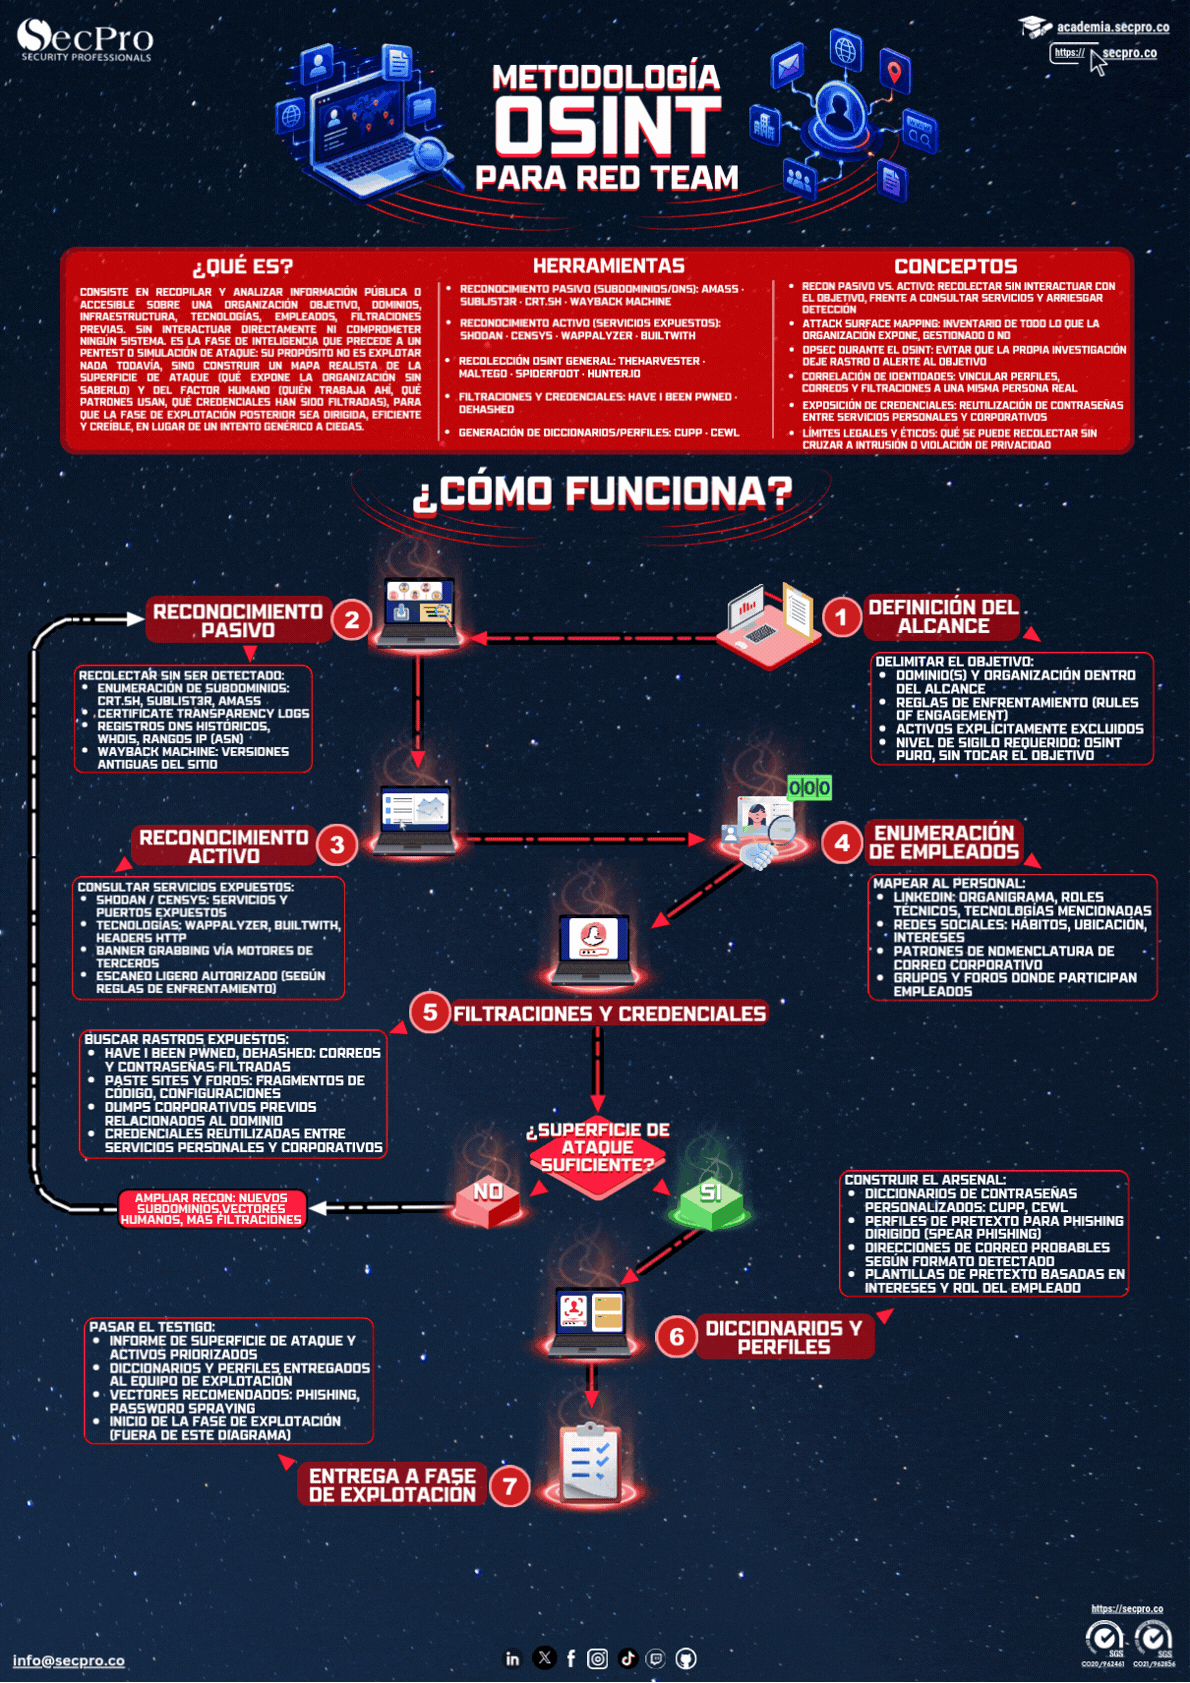
Reconocimiento y recolección de información; escaneo e identificación de servicios y vulnerabilidades; explotación para obtener acceso; post-explotación, donde se evalúa el alcance real mediante escalamiento de privilegios y movimiento lateral; y finalmente el informe con hallazgos, evidencias, criticidad y recomendaciones de remediación.
Caja negra, gris y blanca
En caja negra el equipo parte sin información, como un atacante externo. En caja gris dispone de credenciales o documentación parcial, lo que simula a un usuario o a un atacante que ya obtuvo acceso. En caja blanca tiene acceso completo, incluido el código, y ofrece la mayor cobertura por unidad de tiempo invertida.